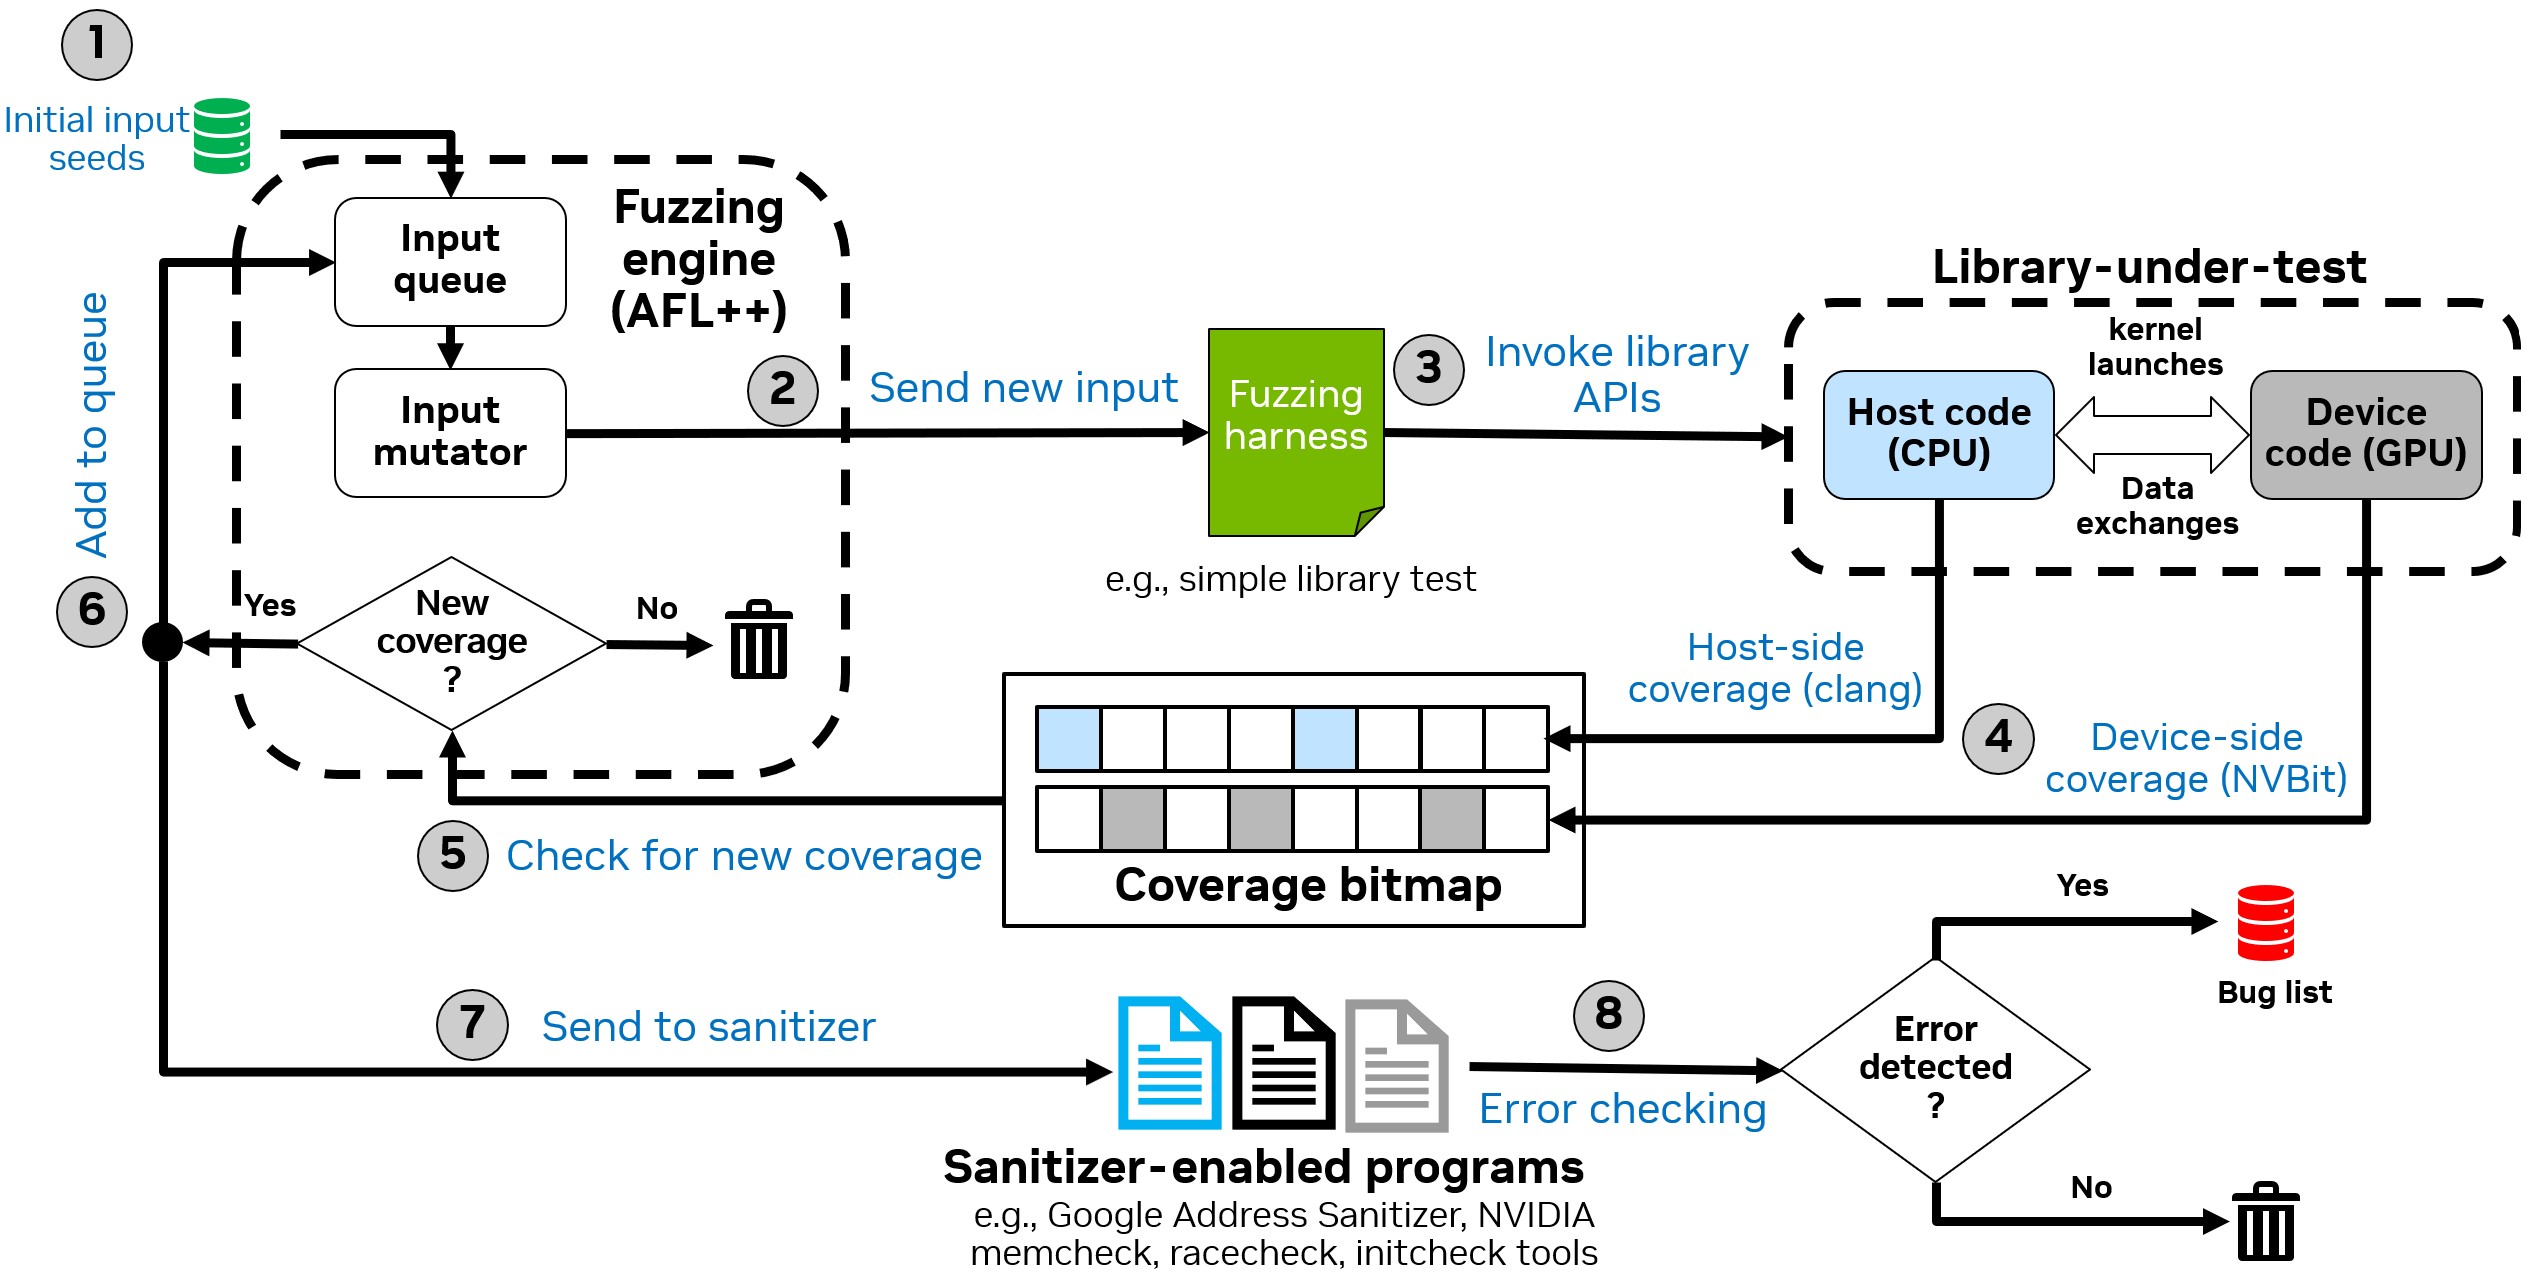
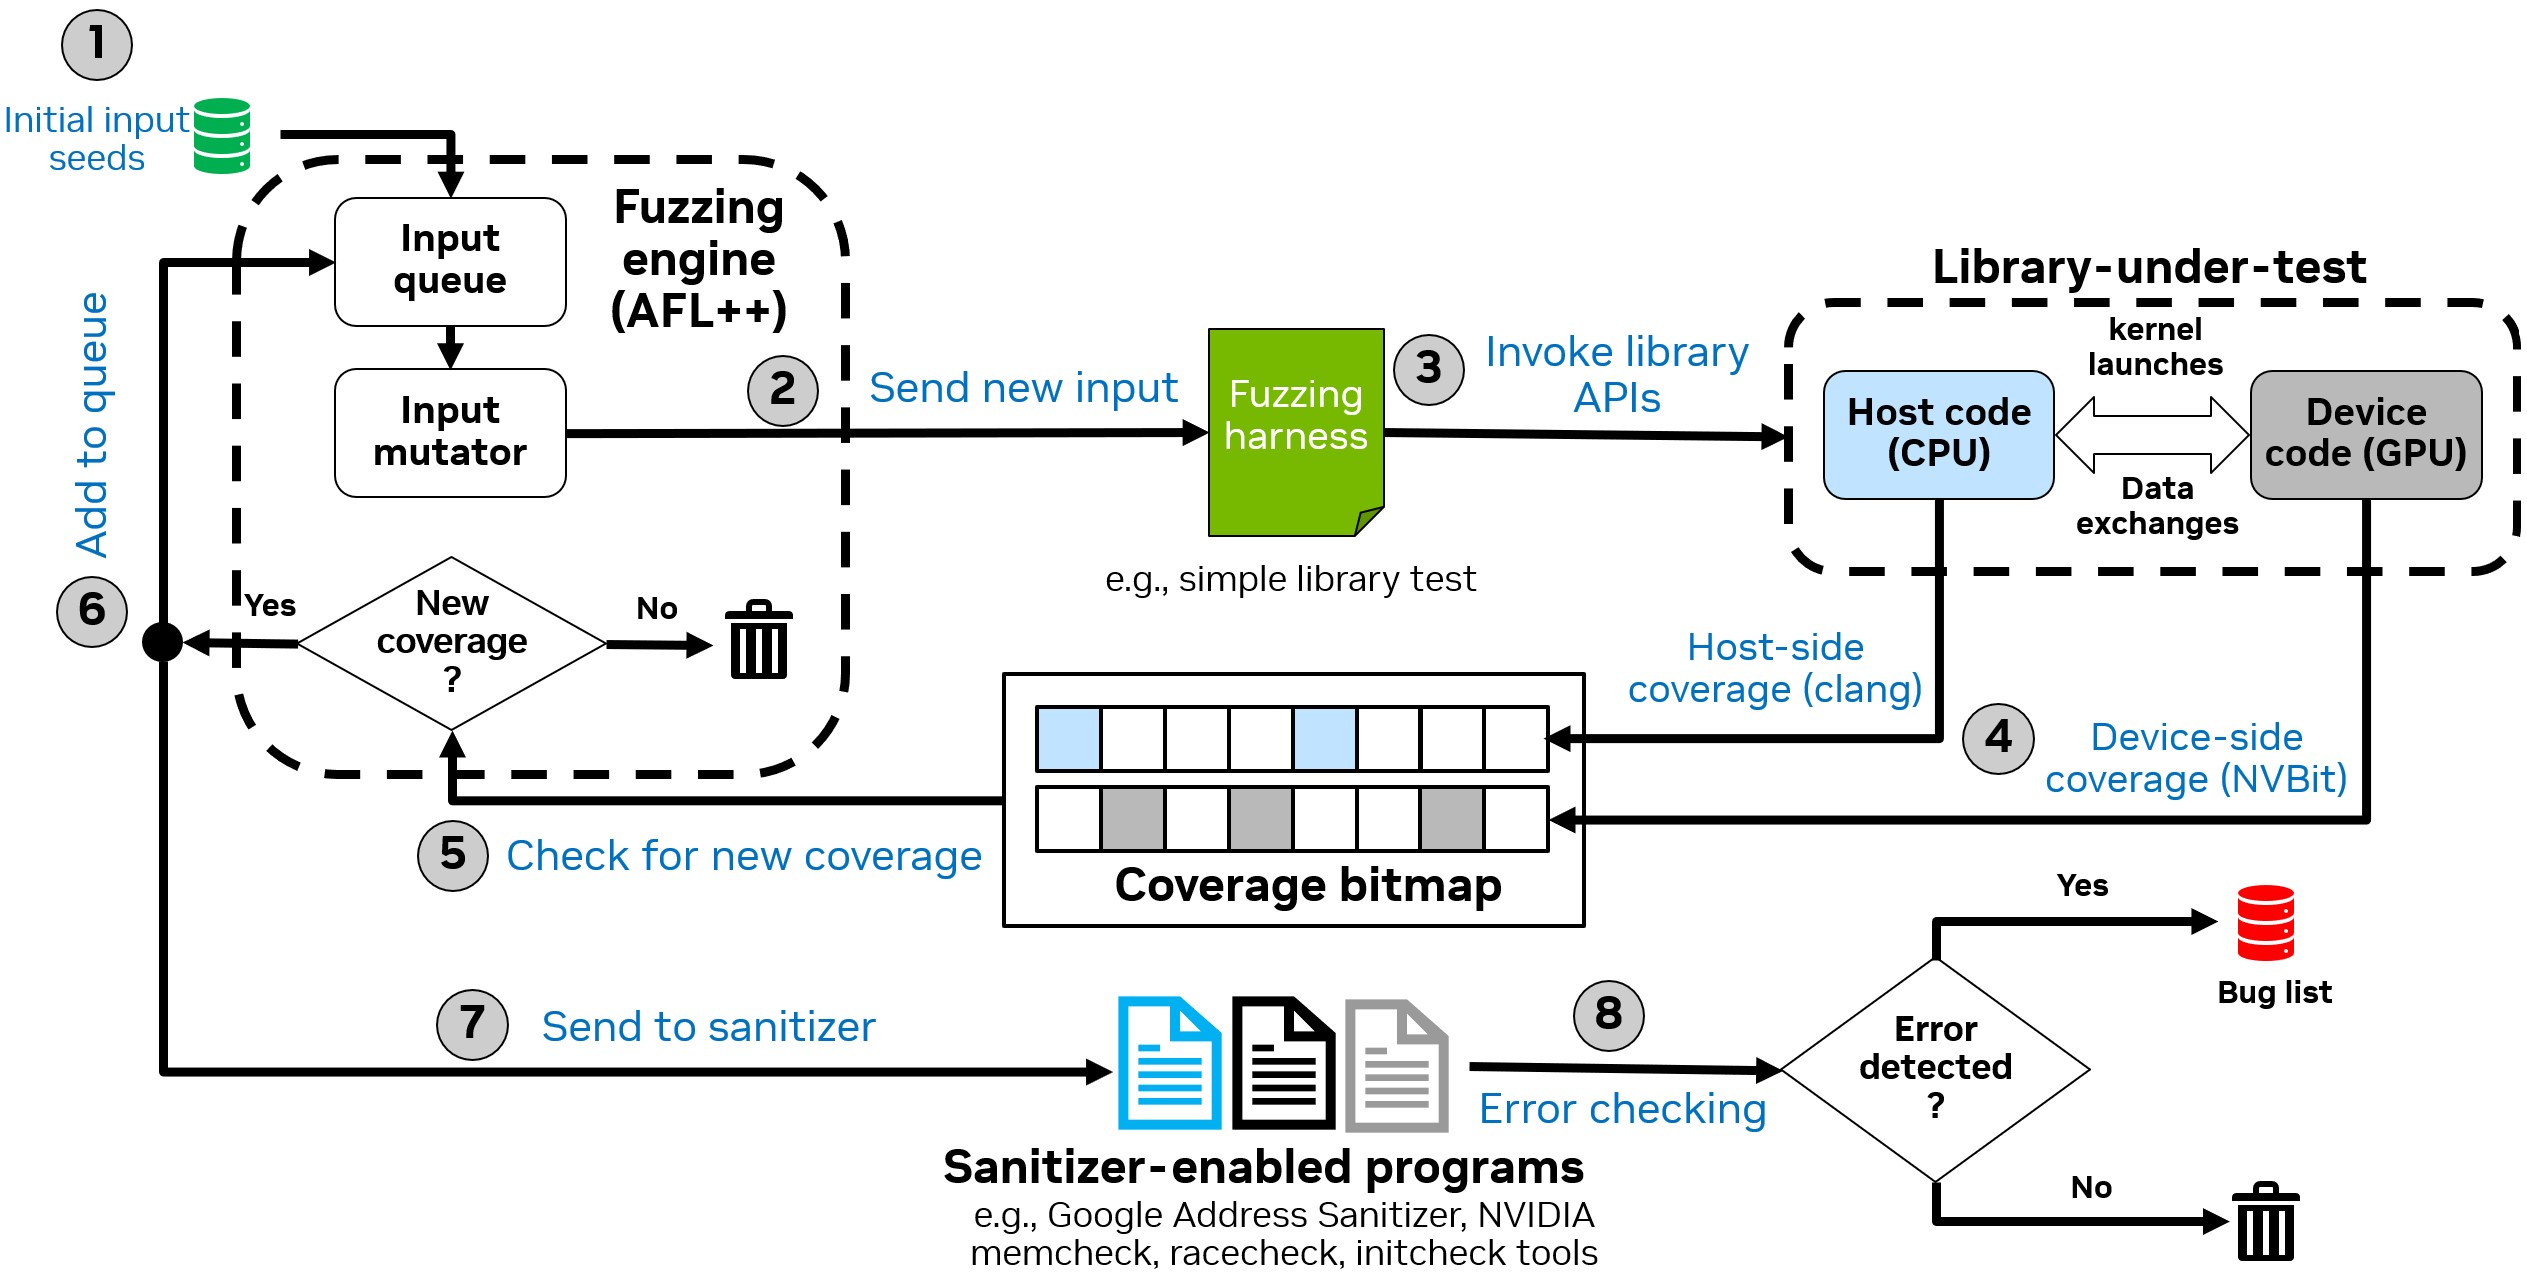
このリポジトリには、ユーザーランドCUDAアプリケーション向けのGPU指向カバレッジガイド型ファザーである cuFuzz の成果物が含まれています。cuFuzz は、ホスト側とデバイス側のカバレッジ収集をサニタイゼーションと組み合わせることで、CUDAプログラムのバグを効果的に発見します。
cufuzz-artifacts/
├── src/                        # Core cuFuzz components
│   ├── cufuzz_cov_nvbit/       # NVBit-based device-side coverage collection tool
│   └── cufuzz_sand/            # Sanitizer wrappers for SAND integration
├── targets/                    # Example fuzzing targets
│   └── sampleApp/              # Simple CUDA app with intentional bug for testing
├── scripts/                    # Evaluation and analysis scripts
├── Tools/                      # External dependencies
│   ├── AFLplusplus/            # AFL++ fuzzer (git submodule)
│   └── AFLplusplus.patch       # cuFuzz patches for AFL++
├── third-party-licenses/       # Third-party license files
│   ├── LICENSE_from_aflplusplus  # AFL++ Apache 2.0 license
│   └── LICENSE_from_nvbit        # NVBit NVIDIA EULA
├── images/                     # Documentation images
├── build.sh                    # Automated build script
├── verify_build.sh             # Quick verification test
├── Dockerfile                  # Docker container definition
├── LICENSE                     # Apache License 2.0
└── CONTRIBUTING.md             # Contribution guidelines and DCO
cuFuzz は以下のハードウェア構成でテストされています:
| コンポーネント | 仕様 |
|---|---|
| GPU | NVIDIA A40(48GB VRAM、Compute Capability 8.6) |
| CPU | Intel Xeon Platinum 8362(64コア、コアあたり2スレッド) |
| メモリ | 120GB以上のRAM推奨 |
| ストレージ | Dockerイメージとファジング出力用に50GB以上の空き容量 |
その他のGPU: cuFuzz は Compute Capability 7.0 以上の他のNVIDIA GPUでも動作するはずです。それに応じて GPU_ARCH 環境変数を調整してください(GPU Architecture Configuration を参照)。
| コンポーネント | バージョン |
|---|---|
| Ubuntu | 22.04 LTS |
| NVIDIA Driver | 570.144 または互換 |
| CUDA Toolkit | 12.9 |
| Docker | 20.10+(推奨) |
| nvidia-container-toolkit | --gpus フラグのサポートに必要 |
| clang | 14 |
cuFuzz を試す最も速い方法は、Dockerコンテナを使用することです。このDockerfileは、公式のNVIDIA CUDA 12.9開発イメージを使用しています。
tar -xzvf cufuzz-artifacts.tar.gz
cd cufuzz-artifacts

# Clone AFL++ (required dependency)
git clone https://github.com/AFLplusplus/AFLplusplus.git Tools/AFLplusplus
cd Tools/AFLplusplus
git checkout 9cac7ced05eb9f36c1d0b02ad594b3b09cd3938b
cd ../..
GPUアーキテクチャを指定してDockerイメージをビルドします:
sudo docker build --build-arg GPU_ARCH=<your_arch> -t cufuzz .
GPUアーキテクチャ早見表:
| GPUファミリー | アーキテクチャ | 例 |
|---|---|---|
| Ampere(データセンター) | sm_80 | A100 |
| Ampere(コンシューマ/プロ) | sm_86 | A40, RTX 3090, RTX 3060 |
| Hopper | sm_90 | H100 |
| Ada Lovelace | sm_89 | RTX 4090, L40 |
| Turing | sm_75 | RTX 2080, T4 |
完全なリストはこちらを参照:https://developer.nvidia.com/cuda-gpus
A40/RTX 3090の例:
sudo docker build --build-arg GPU_ARCH=sm_86 -t cufuzz .
注意: この手順は、お使いのマシンとネットワーク接続によっては数分かかる場合があります。
sudo docker run --rm --gpus all -it -v /:/my_workspace cufuzz bash
Dockerコンテナが起動したら、ビルドを検証します:
root@container:~/cufuzz# ./verify_build.sh
Ubuntu 22.04に必要な依存関係をインストールします:
apt-get update && apt-get install -y build-essential python3-dev automake cmake git flex \
    bison libglib2.0-dev libpixman-1-dev python3-setuptools cargo libgtk-3-dev lld llvm llvm-dev \
    clang ninja-build cpio libcapstone-dev wget curl python3-pip vim less libxxhash-dev bc zlib1g-dev
お使いのGPUに合わせて GPU_ARCH 環境変数を設定します(上記のアーキテクチャ表を参照):
export GPU_ARCH=sm_86 # Change to match your GPU
cd Tools/AFLplusplus
patch -N -p1 < ../AFLplusplus.patch
export CXX=/usr/bin/clang++-14
export CC=/usr/bin/clang-14
make -j8 &> build.log
NVBit バージョン 1.7.5 をダウンロードします:
mkdir -p Tools/NVBit
wget https://github.com/NVlabs/NVBit/releases/download/v1.7.5/nvbit-Linux-x86_64-1.7.5.tar.bz2
tar -xvf nvbit-Linux-x86_64-1.7.5.tar.bz2
mv nvbit_release_x86_64/* Tools/NVBit/
rm -rf nvbit_release_x86_64 nvbit-Linux-x86_64-1.7.5.tar.bz2
NVBitカバレッジツールをビルドします:
cd src/cufuzz_cov_nvbit/
export GPU_ARCH=sm_86  # Adjust for your GPU
ARCH=$GPU_ARCH make
cd src/cufuzz_sand
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -O2 wrapper_san.c -o wrapper_memcheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_INIT -O2 wrapper_san.c -o wrapper_initcheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_RACE -O2 wrapper_san.c -o wrapper_racecheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_ASAN -O2 wrapper_san.c -o wrapper_asan.out
cuFuzz のビルド後、以下のコマンドでファジングを実行します:
CUFUZZ_MAP_SIZE=65536 AFL_SKIP_CPUFREQ=1 AFL_PRELOAD=/PATH/TO/cufuzz_cov.so \
    ./Tools/AFLplusplus/afl-fuzz -x sample.dict -i input_samples/ -o output_dir/ \
    -t 1000000 ./cuda_app.out @@
| 変数 | 説明 | 例 |
|---|---|---|
AFL_SKIP_CPUFREQ | CPUスケーリングポリシーのチェックをスキップ | AFL_SKIP_CPUFREQ=1 |
AFL_PRELOAD | NVBitカバレッジツールへのパス | AFL_PRELOAD=/path/to/cufuzz_cov.so |
| 変数 | 説明 | 例 |
|---|---|---|
CUFUZZ_MAP_SIZE | カバレッジマップのサイズ(バイト単位) | CUFUZZ_MAP_SIZE=65536 |
COV_PERSISTENT | AFL永続モードのサポートを有効化(0=いいえ、1=はい) | COV_PERSISTENT=1 |
GPU_ARCH | ビルド対象のGPUアーキテクチャ | GPU_ARCH=sm_86 |
| 変数 | 説明 | 例 |
|---|---|---|
ORIGINAL_APP | 素の(非計装の)アプリケーションへのパス | ORIGINAL_APP=./cuda_app |
SANITIZER_PATH | compute-sanitizerバイナリへのパス | SANITIZER_PATH=/usr/local/cuda/bin/compute-sanitizer |
SANITIZER_ARG | memcheckサニタイザの引数 | SANITIZER_ARG="--tool=memcheck --error-exitcode 99" |
SANITIZER_ARG_RACE | racecheckサニタイザの引数 | SANITIZER_ARG_RACE="--tool=racecheck --error-exitcode 99" |
SANITIZER_ARG_INIT | initcheckサニタイザの引数 | SANITIZER_ARG_INIT="--tool=initcheck --error-exitcode 99" |
AFL_SAN_ABSTRACTION 変数は、どの入力をサニタイザに渡すかを制御します:
| 値 | 説明 | 感度 | パフォーマンス |
|---|---|---|---|
all_trace | すべての入力をサニタイザに渡す | 最高 | 最遅 |
simplify_trace | 一意の実行パスを持つ入力を渡す | 高 | バランス |
unique_trace | 一意のカバレッジシグネチャを持つ入力を渡す | 中 | 高速 |
coverage_increase | カバレッジ増加を引き起こす入力のみを渡す | 最低 | 最速 |
推奨: AFL_SAN_ABSTRACTION=simplify_trace(デフォルト)
このモードでは、cuFuzz はデバイス側カバレッジを使用し、入力のサブセット(一意のトレースを持つ入力)に対して compute sanitizer を実行します。このモードはAFL++のSAND機能を活用して、カバレッジ収集とサニタイゼーションを分離します。
cd src/cufuzz_sand

# Build sanitizer wrappers
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -O2 wrapper_san.c -o wrapper_memcheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_INIT -O2 wrapper_san.c -o wrapper_initcheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_RACE -O2 wrapper_san.c -o wrapper_racecheck.out
AFL_SAN_NO_INST=1 ../../Tools/AFLplusplus/afl-clang-fast -DSAN_MODE_ASAN -O2 wrapper_san.c -o wrapper_asan.out

cd ../../targets/sampleApp/

export PATH=/usr/local/cuda/bin/:$PATH
export GPU_ARCH=sm_86  # Adjust for your GPU

# Build vanilla version (for sanitizer)
nvcc sampleApp.cu -I/usr/local/cuda/include/ -O2 --ptxas-options "-v" \
    --gpu-architecture=$GPU_ARCH -o sampleApp-vanilla.out

# Build instrumented version (for fuzzing)
nvcc sampleApp.cu -I/usr/local/cuda/include/ -O2 --ptxas-options "-v" \
    --gpu-architecture=$GPU_ARCH --compiler-bindir ../../Tools/AFLplusplus/afl-clang-fast++ \
    -o sampleApp.out