 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone は、人気の ArduPilot/MAVLink アーキテクチャに基づいた意図的に脆弱性のあるドローンハッキングシミュレーターであり、実践的なドローンハッキングのための現実的な環境を提供します。

Damn Vulnerable Drone は、広く使われている ArduPilot/MAVLink アーキテクチャをベースにした、意図的に脆弱性を持たせたドローン ハッキング シミュレータであり、実践的なドローン ハッキングのためのリアルな環境を提供します。
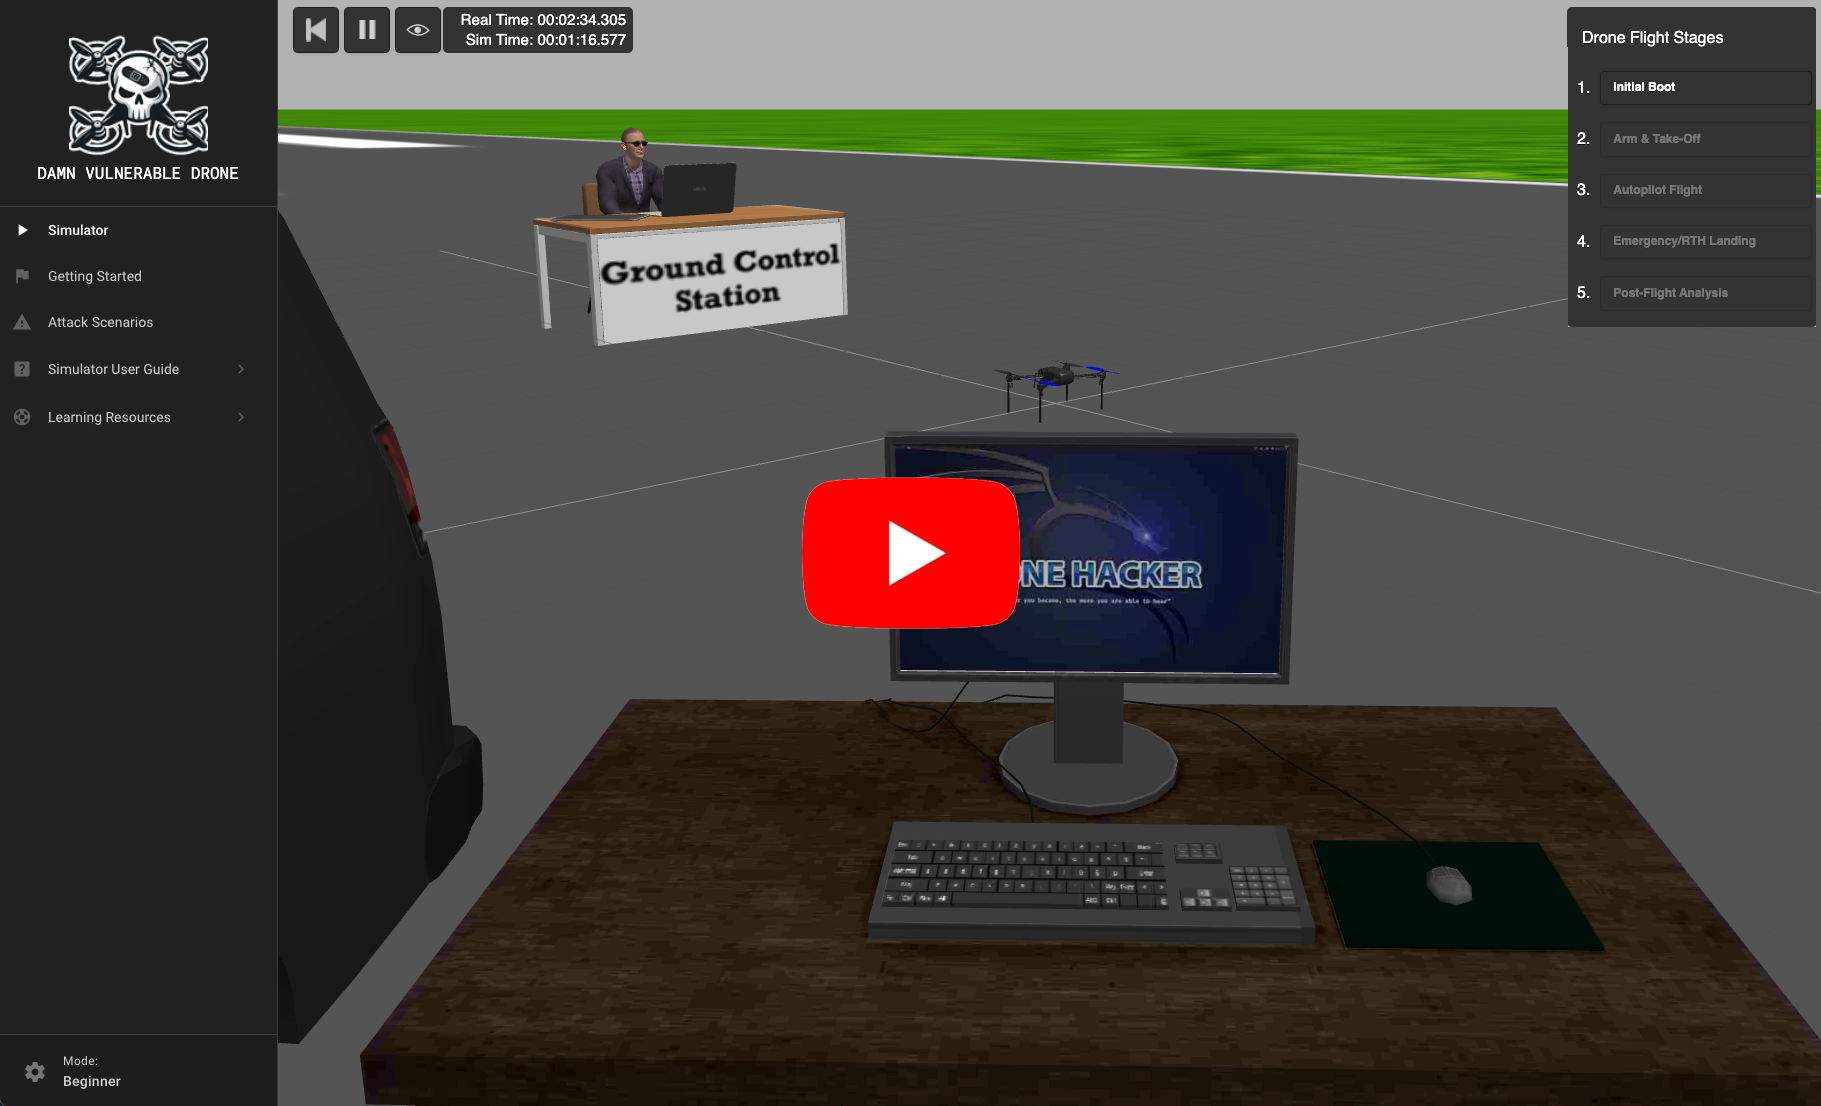
Damn Vulnerable Drone は、オフェンシブ セキュリティの専門家がドローン ハッキング技術を安全に学び、実践するために設計された仮想シミュレーション環境です。実際の ArduPilot および MAVLink のドローン アーキテクチャと脆弱性をシミュレートし、ドローン システムを悪用する実践的な体験を提供します。
Damn Vulnerable Drone は、制御された環境内でオフェンシブ セキュリティ スキルを向上させることを目的としており、中級レベルのセキュリティ専門家、ペネトレーション テスター、ハッキング愛好家にとって貴重なツールとなっています。
パイロットが訓練にフライト シミュレータを活用するのと同様に、私たちは Damn Vulnerable Drone シミュレータを使用して、実際のドローン システムに関する深い知識を得て、その脆弱性を理解し、それらを悪用する効果的な方法を学ぶことができます。
Damn Vulnerable Drone プラットフォームはオープンソースで無償提供されており、ドローン ハードウェア、ハッキング ツール、メンテナンスにしばしば伴う高額な費用に対処するために特別に設計されました。その無償性により、ユーザーは金銭的な心配なくドローン ハッキングに没頭できます。このアクセシビリティにより、Damn Vulnerable Drone は情報セキュリティおよびペネトレーション テストの分野の人々にとって不可欠なリソースとなり、安全な環境でオフェンシブ サイバーセキュリティ スキルの開発を促進します。
Damn Vulnerable Drone プラットフォームは、Software-in-the-Loop (SITL) の原理で動作します。これは、ユーザーが実際のドローン上で実行されているかのようにドローン ソフトウェアを実行できるようにするシミュレーション技術であり、それによって本物のドローンの動作と応答を再現します。
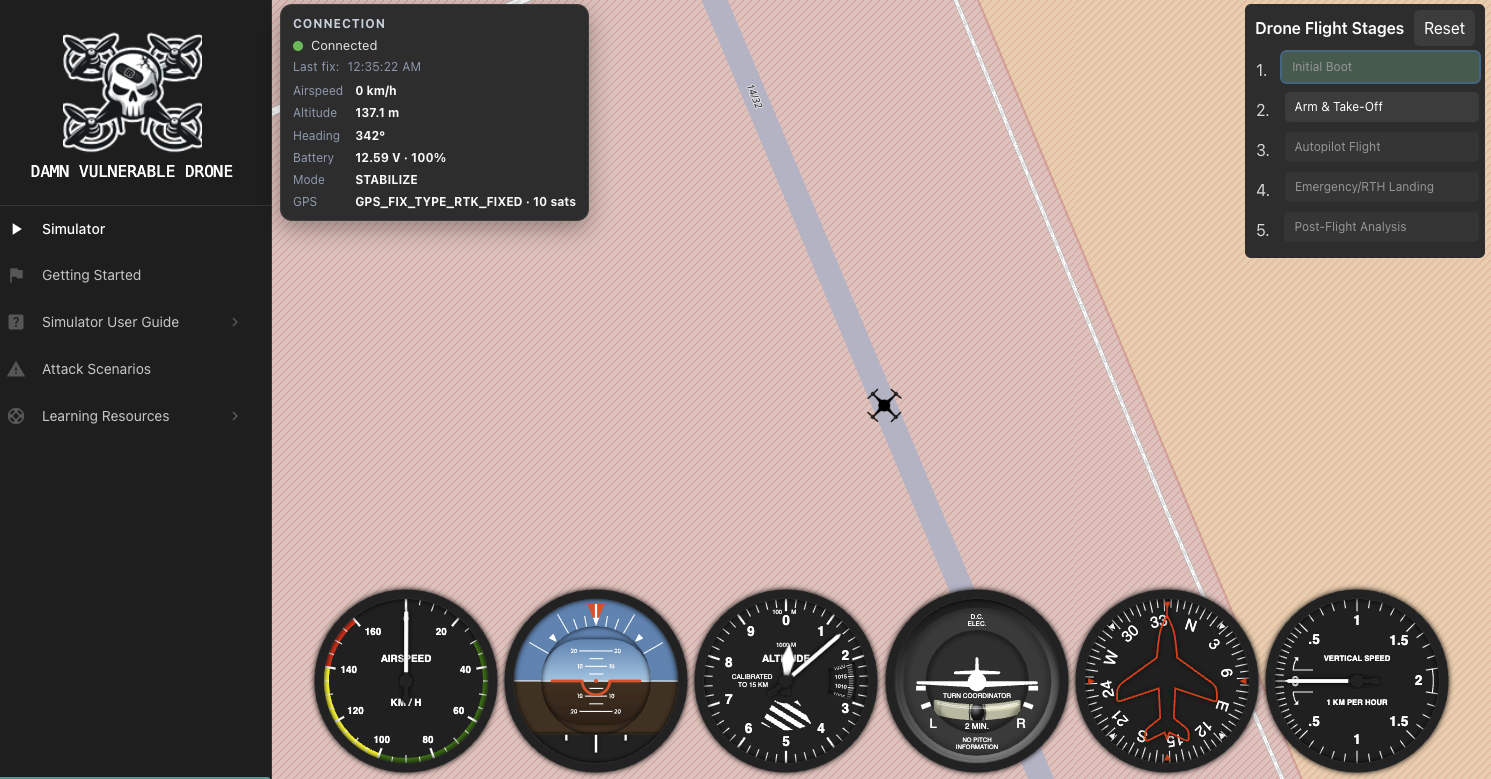
ArduPilot の SITL は、仮想環境内でドローンのファームウェアを実行できるようにし、物理ハードウェアを必要とせずに実際のドローンの動作を模倣します。このシミュレーションは、動的な 3D ロボティクス シミュレータである Gazebo によってさらに強化され、ドローンが相互作用するためのリアルな環境と物理エンジンを提供します。ArduPilot の SITL と Gazebo が相まって、洗練された本格的なドローン シミュレーション体験の基盤を築きます。
現在の Damn Vulnerable Drone のセットアップは、すべてのドローン アーキテクチャや構成を反映しているわけではありませんが、統合された戦術、技術、シナリオは、さまざまなドローン システム、モデル、通信プロトコルに広く適用できます。
安定して高性能な Damn Vulnerable Drone ラボ環境を確保するため、以下の手順を注意深く確認してください。
[!NOTE]
コンピュータの性能とインターネット速度によっては、コンテナのビルドとイメージのプルを含む完全なエンドツーエンドのインストール プロセスには 30~60 分 かかる場合があります。辛抱強く、先に進む前に各ステップが完了するのを待ってください。
Damn Vulnerable Drone は、利用可能なハードウェアに応じて 2 つのモードで実行できます:
オペレーティング システム:
ハードウェア (最小):
グラフィックス:
ソフトウェア:
Lite モードは、Full モードの GPU 要件を満たせないユーザー、またはより高速で軽量なセットアップを希望するユーザーに推奨されます。
オペレーティング システム:
ハードウェア (最小):
グラフィックス:
ソフトウェア:
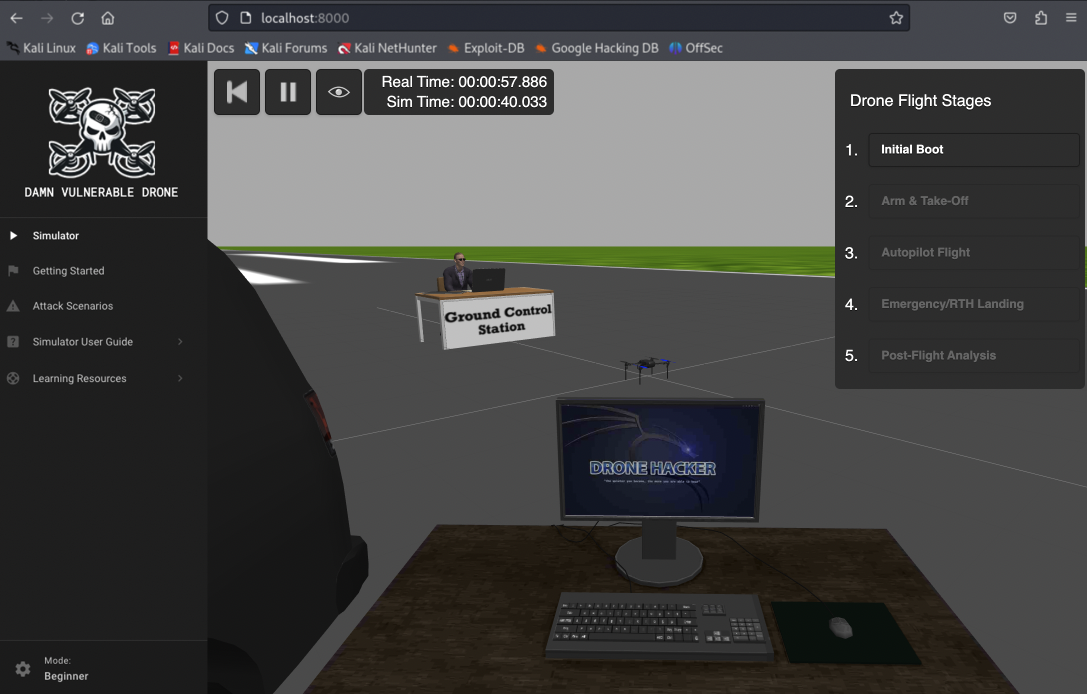
以下の手順は、最新バージョンの Kali Linux で実行することを想定しています。Docker のインストール方法については、公式の Kali ガイド こちら にも従ってください。
git clone https://github.com/nicholasaleks/Damn-Vulnerable-Drone.git && cd Damn-Vulnerable-Drone
Docker Hub からビルド済みイメージをプルするか、ローカルでビルドするかを選択できます。 Full モードまたは Lite モードのどちらを希望するかに応じて、適切な docker-compose ファイルを選択してください。
Full モード (Gazebo 3D シミュレータ付き):``` docker compose -f docker-compose.yaml pull
**Lite モード**(GPU 不要、軽量な 2D シミュレータ):```
docker compose -f docker-compose-lite.yaml pull
イメージを自分でビルドしたい場合(プルするより遅くなります):
フルモード(Gazebo 3Dシミュレータ付き):``` docker compose -f docker-compose.yaml build
**Liteモード**(GPU不要、軽量2Dシミュレータ):```
docker compose -f docker-compose-lite.yaml build
Damn Vulnerable Droneには、シミュレータの状態管理に役立つ3つの便利なbashスクリプトが含まれています。
startスクリプトは、Damn Vulnerable Droneシミュレータを起動するために使用します。このスクリプトはプロジェクトディレクトリにdvd.logログファイルを自動的に作成し、シミュレータのログを確認するために使用できます。
[!TIP]
Damn Vulnerable Droneのイメージをまだビルドまたはプルしていない場合、start.shスクリプトが自動的にプルおよびビルドを行います。``` sudo ./start.sh -h
Usage: sudo ./start.sh [OPTION] Start the Damn Vulnerable Drone simulator.
Options: --mode [full|lite] Choose simulator mode: - full: 3D environment (GPU + drivers required) - lite: no GPU, minimal requirements --wifi [wep|wpa2] Start the simulation with a virtual drone Wi-Fi network. --no-wifi Start the simulation with instant access to the drone network (default). -h, --help Display this help and exit.
Example: sudo ./start.sh --wifi wpa2 # Starts with virtual Wi-Fi in WPA2 mode sudo ./start.sh --no-wifi # Starts without virtual Wi-Fi
#### 停止

stop スクリプトは、Damn Vulnerable Drone シミュレータとそのすべての仮想インターフェースアーティファクトの完全なクリーンアップを実行するために使用されます。stop のログも `dvd.log` ログファイルに追記されます。

`sudo ./stop.sh`

#### ステータス

シミュレータのステータスを確認したい場合は、以下に示すように status スクリプトを実行できます。

`sudo ./status.sh`

### Wi-Fi モード

「Wi-Fi モード」(`--wifi`) は、最もリアルな仮想ドローン ハッキング シミュレーションを可能にします。これは、対話可能な仮想的にシミュレートされたワイヤレス ネットワークを展開します。この仮想 Wi-Fi ネットワークは、グラウンド ステーションとドローン コンパニオン コンピュータ間のデータリンク接続として機能し、攻撃者マシンから興味深いシナリオを可能にします。Wi-Fi モードを使用して Damn Vulnerable Drone を展開すると、「Drone_Wifi」SSID と 192.168.13.0/24 ネットワークにアクセスできるようになります。サポートされている Wi-Fi モードは WEP と WPA2 の 2 つです。
