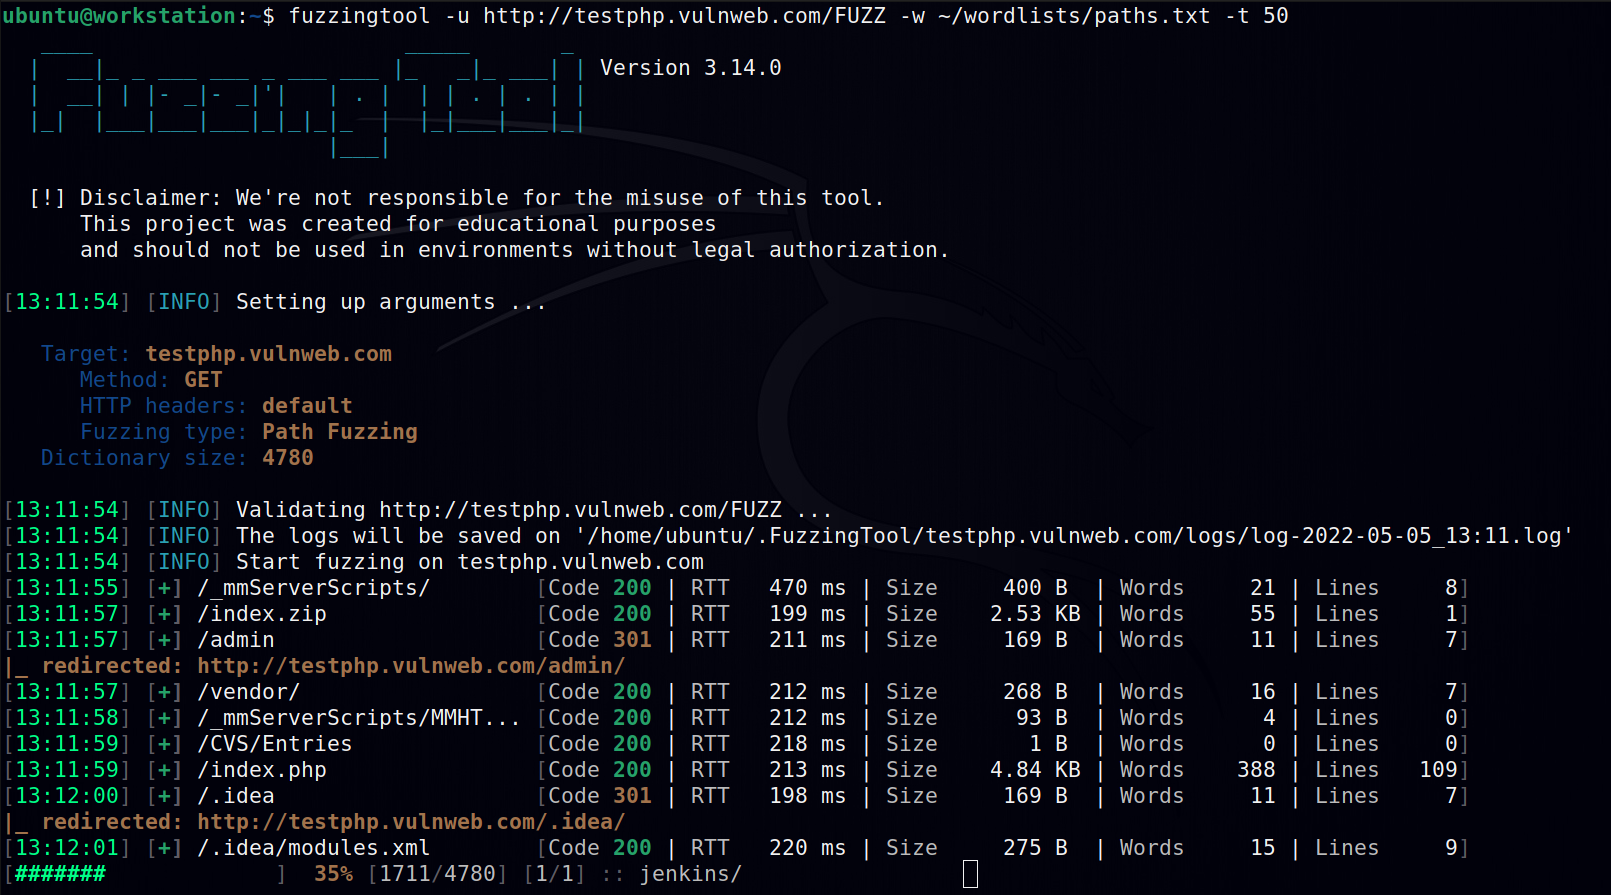
 nescau-ufla/fuzzingtool
ファジング用のソフトウェアで、Webアプリケーションペネトレーションテストに使用されます。


FuzzingTool は、ファジングを扱う Web 侵入テストツールです。テストが完了すると、脆弱性が疑われるすべてのエントリ(および応答データ)がレポートファイルに保存されます。
本ツールの誤用について、私たちは一切の責任を負いません。このプロジェクトは教育目的で作成されており、法的な許可なく環境で使用すべきではありません。

ペネトレーションテストを開始する前に、インストールと前提条件を確認してください。
FuzzingTool が Pypi で利用可能になりました!以下のコマンドでインストールできます:
$ pip install FuzzingTool
手動でインストールする場合は、最新のリリースをダウンロードするか、このリポジトリをクローンし、次の前提条件に従ってください。
$ pip install -r requirements.txt
ユーザーマニュアル(コマンド一覧と使用例)については、wiki ページ を参照してください。
バージョン管理には SemVer を使用しています。利用可能なバージョンは、このリポジトリのタグ を参照してください。
FuzzingTool プロジェクトに貢献したい場合は、CONTRIBUTING.md をお読みください。
このプロジェクトは MIT ライセンスのもとでライセンスされています。詳細は LICENSE を参照してください。
