nbs32k/localstranger
WinNotifyのPoC。ドライバーマッパーを通じて実証され、ローカル特権昇格を伴う。

LocalStrangerは、脆弱なカーネルモードドライバが実際にどれほど危険であるかを実証するために設計されたProof of Conceptプロジェクトです。
WinNotify.sys(私がそう呼んでいる、msft.sys)は、呼び出し元の検証が完全に欠如しているため、任意のカーネルプリミティブを露出させる非常に危険な脆弱ドライバです。
予想外なことに、このドライバはMicrosoft Windows Hardware Compatibility Publisherパートナーシッププログラムの下で署名されており、今日に至るまで、
Microsoft Vulnerable Driver Blocklistに追加されていません。どうやら、脅威グループによって実際に悪用されない限り、基本的に誰の問題としても扱われないようです。
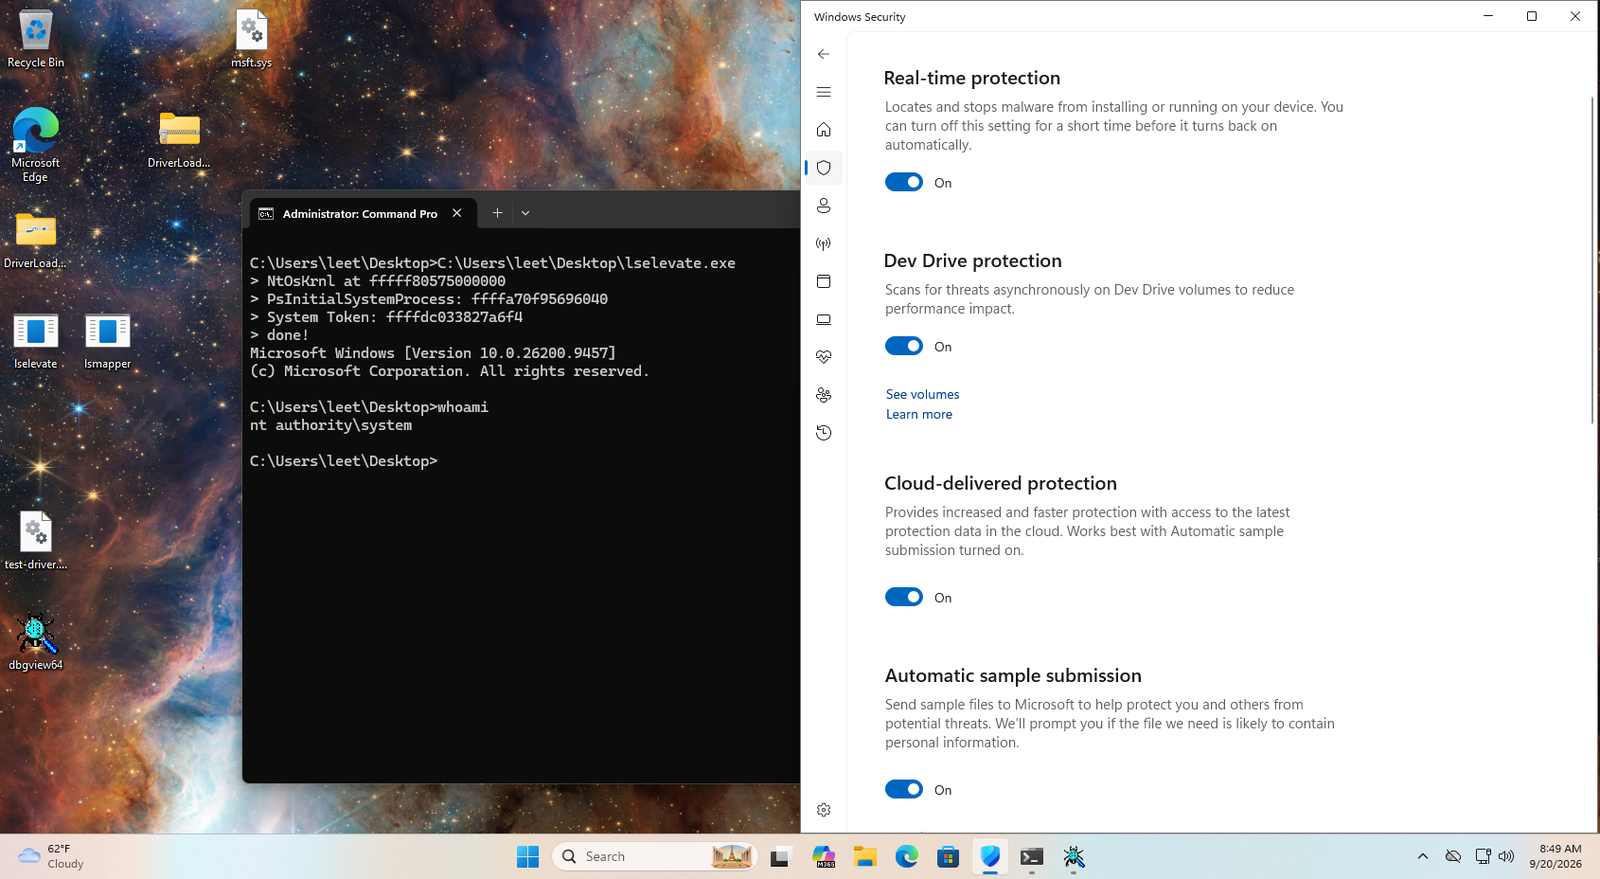
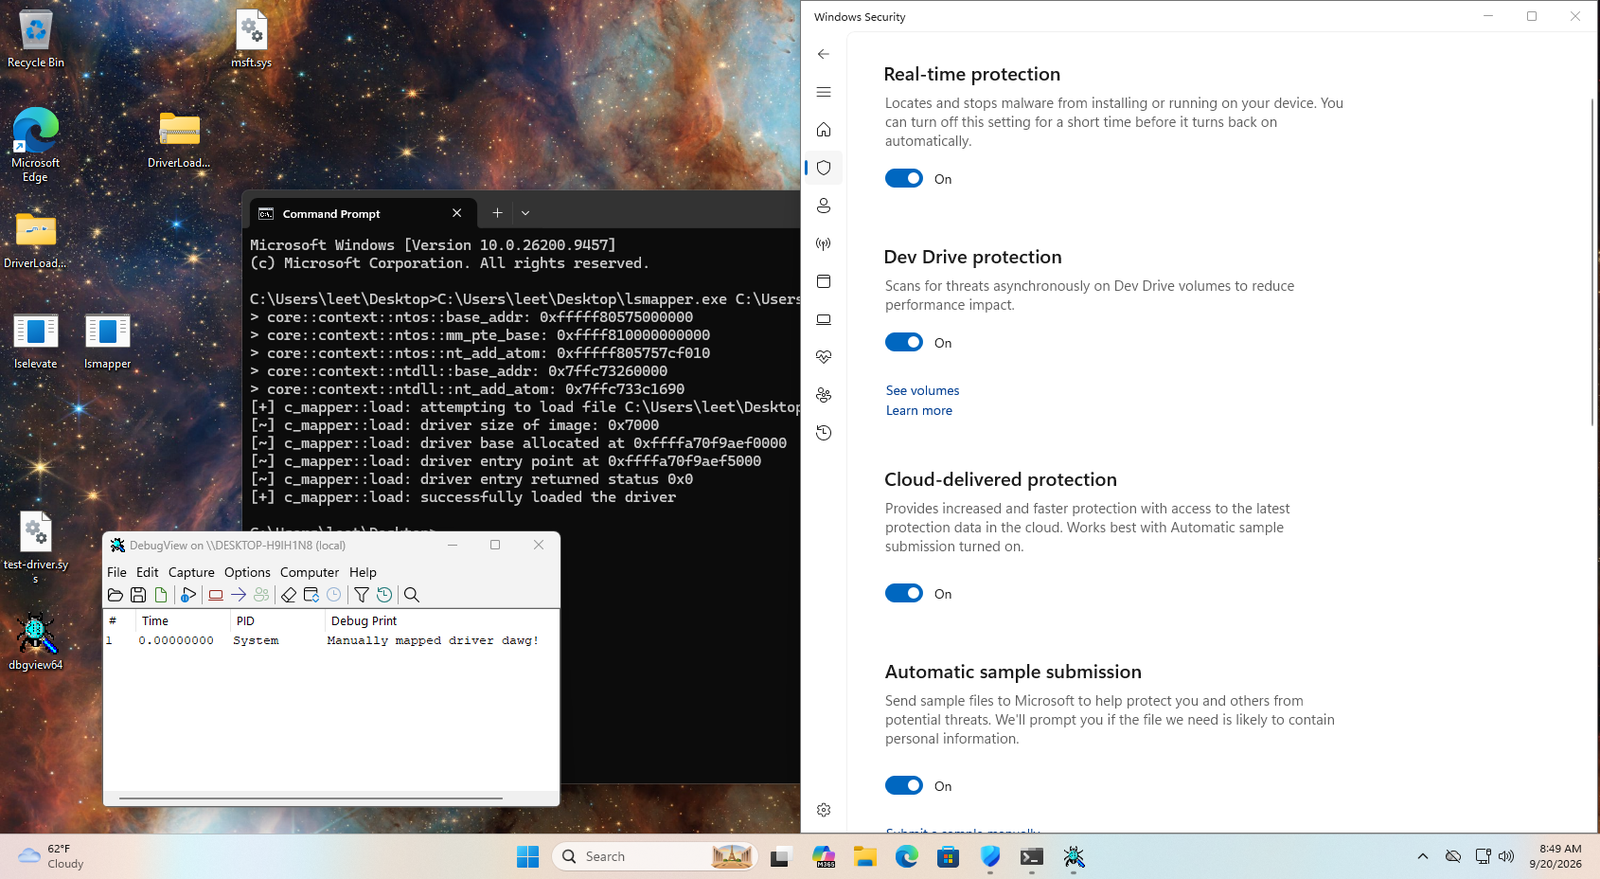
このドライバを利用して、私は未署名のカーネルドライバをカーネル空間にマッピングするドライバマッパーと、ユーザーをNT-AUTHORITYに昇格させるプログラムを作成することができました。 露出しているプリミティブがあまりに危険であるため、文字通り思いつくことは何でもできます。可能性は無限大です。
LocalStrangerは、1つの主要なコアコンポーネントlsapiで構成されており、ドライバとのユーザーモード通信のラッパーを実装しています。プロセスのR/Wやメモリ割り当てから、KASLRバイパス、物理
および仮想メモリのR/Wまで。
ドライバマッパーlsmapperは、私がそうしたかったので、かなりモダンな構文でC++で書かれています。
それ以外はすべて、これもまた私がそうしたかったので、強力なMicrosoftフォーマットでCで書かれています。
コードはライセンスなしで共有されているので、それが何を意味するか私に聞かないでください、自分で調べてください。