この脆弱性はすべての Windows マシンに影響するわけではありませんが、世界の Windows インストールの約 80% がこの脆弱性の影響を受けると推定しています。 確認するには、概念実証を実行するかレジストリ設定を確認する必要があります。SYSTEM シェルが起動した場合、あなたは脆弱です。また、Windows のインストールが 90 日より古い場合は一般的に脆弱であるため、これを読んでいる全員が間違いなく脆弱であると安全に想定できます。
なぜかと疑問に思うかもしれませんが、それは CLFS 認証緩和策が有効になっているかどうかに依存するためであり、その理由は次のとおりです:
Microsoft より:
現在、適用期間は 90 日間であり、このバージョンの CLFS でシステムが最初に起動された時点から開始されます。この 90 日間の適用期間が経過すると、ドライバーは次回の起動時に自動的に強制モードへ移行し、その後 CLFS はすべてのログファイルに有効な認証コードが含まれていることを期待します。この 90 日間という値は将来変更される可能性があることに注意してください。
2025 年 10 月 28 日以降、Microsoft は CLFS の脆弱性の悪用を抑制するため、CLFS 認証緩和策を公式リリースチャネルでリリースしました。これは、CLFS がカーネルモードで複雑なログファイルを解析していたため、悪用が容易な標的であったためです。そのため、何か問題が発生するとメモリ破損となり、特権昇格のために悪用される可能性があります。 緩和策が実装された後、CLFS の脆弱性の公開悪用は急激に減少しました。これはもはや大規模な攻撃対象領域を表さなくなったためですが、その緩和策は私が「SignDrop」と呼ぶ新たな脆弱性を導入しました。
具体的な欠陥は clfs.sys に存在し、認証ファイル「.cnpf」の作成を処理する方法にあります。これは \CLFS で公開されているデバイスにアクセスして新しいログファイルを作成する際に発生します。
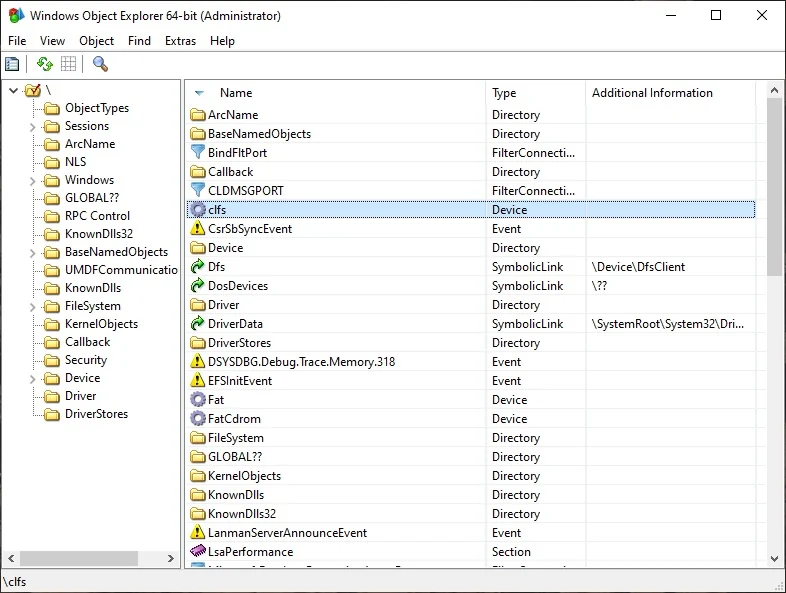
ドライバーは「.blf」拡張子を持つログファイルをあなたのために作成します。また、AddLogContainer を呼び出すことで、最初のログに関連付けられたログファイルを作成することもできます。新しいログのパスを指定でき、この新しいログも C:\Controlled\Path.cnpf で終わる別の認証ファイルで署名されます。この時点までは、CLFS は OBJ_FORCE_ACCESS_CHECK を指定してアクセスチェックを適切に強制しているため、新しいオブジェクトは呼び出し元プロセスのコンテキストで作成され、何も間違っていません。
CclfsContainer::Create ルーチンには、以下が見られます。
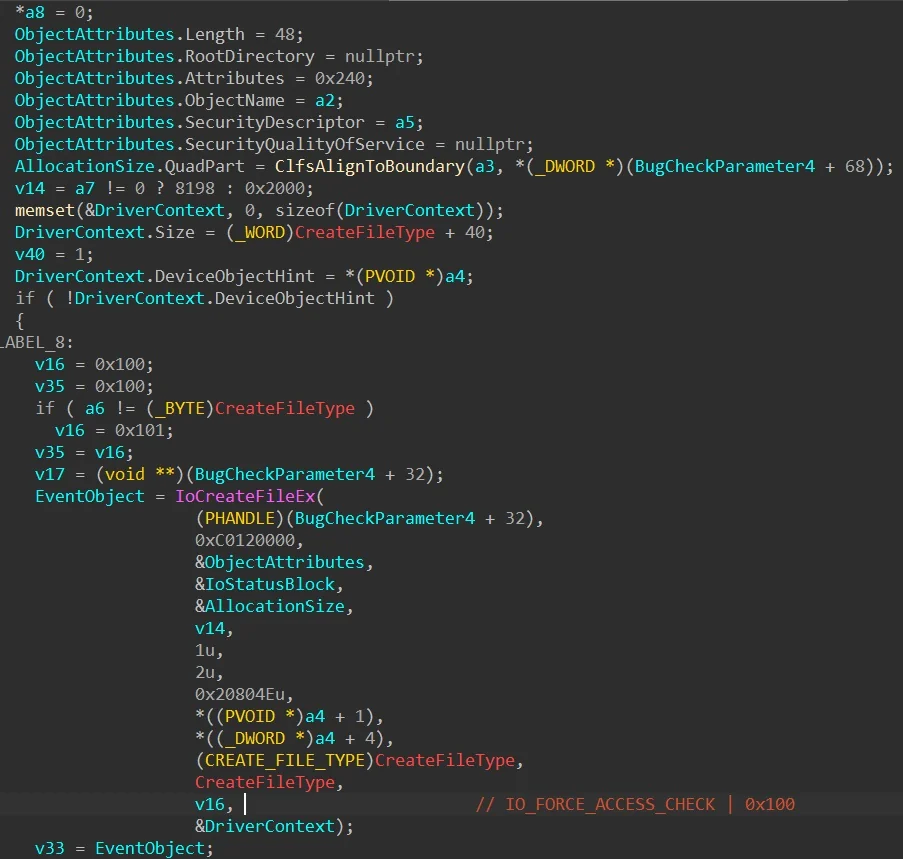
このコードはコンテナファイルと認証ファイルの作成/オープンを担当しています。興味深い点は、ログファイルを元のコンテナに関連付けると、元の「.blf」コンテナが開かれた場合、関連付けられたコンテナも常に開かれることです。CLFS で興味深い動作を発見しました。新しく関連付けられたコンテナファイルが空の場合、署名ファイルが存在するかどうかに関係なく、CLFS はファイルに署名しようとします。これは興味深いことです... 繰り返しますが、これまではすべてが呼び出し元プロセスのコンテキストで行われるため実装は問題なく、何も問題は起こりませんよね?
呼び出しプロセスが変化する場合に問題が発生し得ます。なぜなら、ログファイルを開く際に NtCreateFile で特別なフラグを指定する必要はなく、正しいパスを指定するだけでよいからです。例えば "\CLFS??\C:\test\t" と指定すると "t.blf" が開かれ、ログファイルが開かれます。この特定のケースでは、ファイルに関連付けられたログファイルが指定されている場合、関連付けられたファイルも同様に開かれます。
この場合、標準ユーザーとしてセットアップされた後に、任意の特権プロセスにログファイルを開かせることができます。このケースでは、ServerMpUpdateEngineSignature を呼び出すことで Windows Defender にコンテナファイルを開かせます。オブジェクトマネージャのシンボリックリンクを操作することで、Windows Defender を騙してマルウェア対策エンジンのコンテキストで CLFS コンテナを開かせることができ、元のコンテナで指定されたファイルパスを使用して関連付けられたコンテナを開こうとし、署名ファイルが存在しない場合は作成されます。
呼び出しプロセスが特権を持っているため、認証ファイルは SYSTEM として作成されます... さらに悪いことに、CLFS は常に新しい認証ファイルを元のファイルの DACL で作成します。
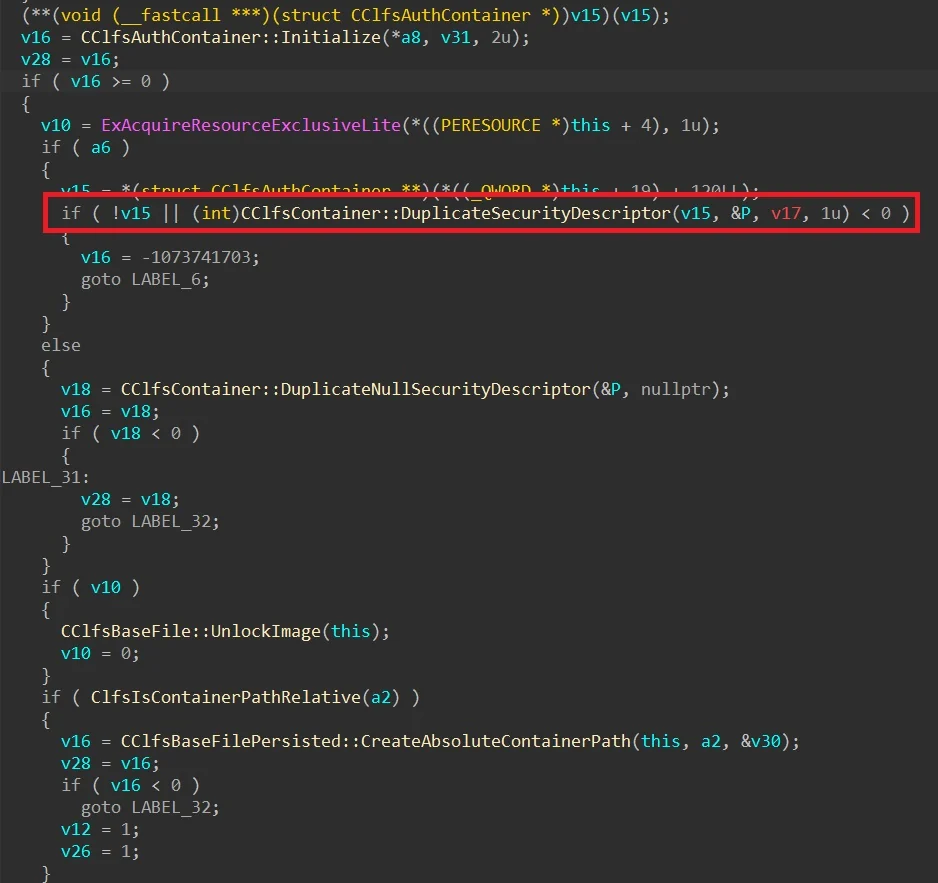
すべてが正しく連鎖していれば、皮肉なことにこの正規のセキュリティ緩和策をそれ自体に対して使用でき、特権昇格を可能にします。ここではすべてが Microsoft によって適切に実装されていますが、そのロジックが悪用を許しています。 さらに皮肉なことに、自身のマルウェア対策プロセスのコンテキストで任意のファイル作成をトリガーできるため、カーネルドライバの観点からはファイル作成要求が自身の正規プロセスから来ているように見えて通過してしまい、あらゆるマルウェア対策エンジンに対してその自己防御 (または改ざん防止) メカニズムをバイパスするために使用できます。これにより、この脆弱性はあらゆるアンチウイルス/EDR を無効化するために使用できるという点で独特なものとなっています。

この脆弱性は Windows 11 26H2、Windows 11 26H2 Experimental、Windows Server 2025 Experimental でテストされています。
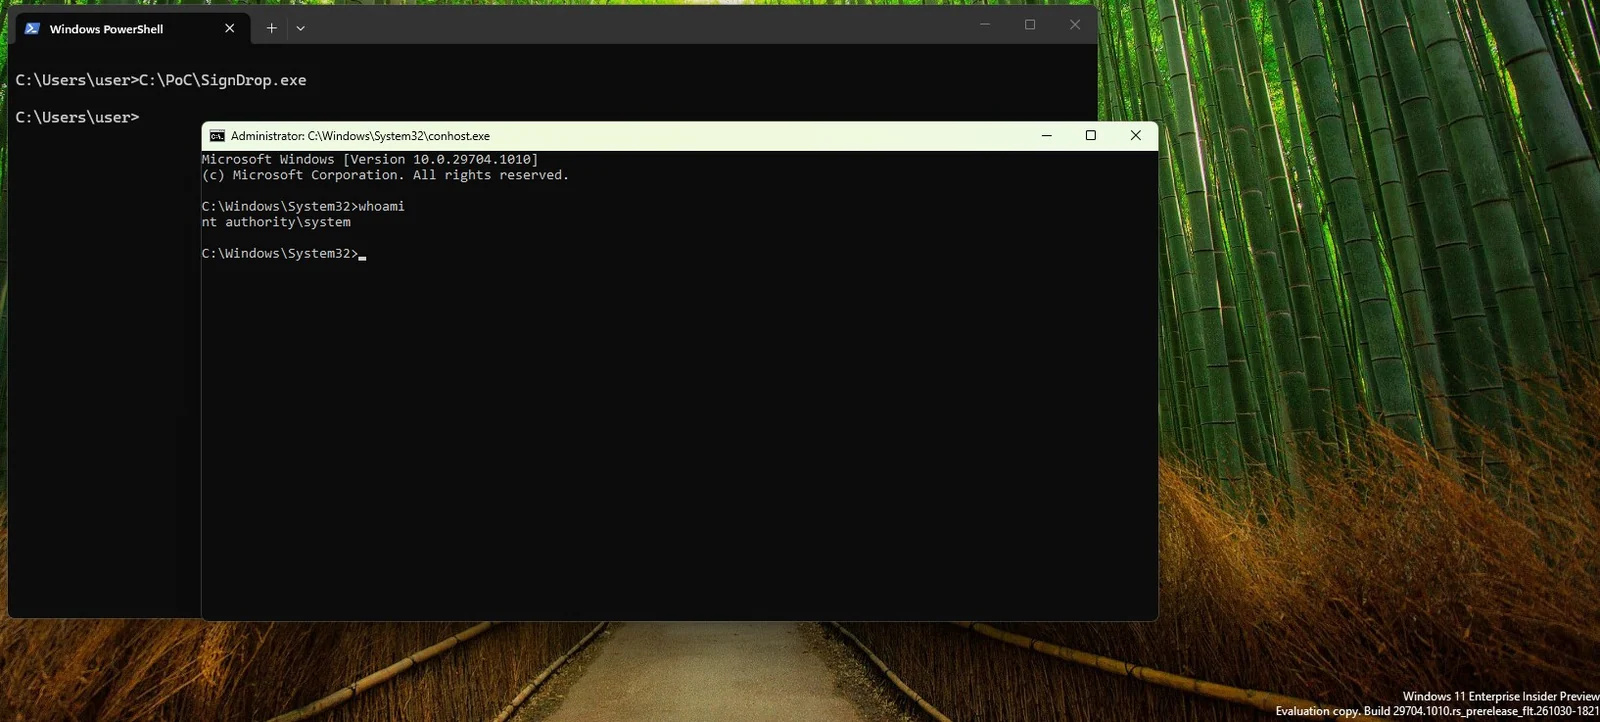
この脆弱性の影響を受けているかどうかを確認するには、CLFS の認証モードを確認してください。学習モードまたは強制モードになっている場合、影響を受けており、PoC は SYSTEM シェルを起動するはずです。
残念ながら現時点では、緩和策を無効化するとメモリ破損の脆弱性にマシンが晒されることになります。なぜなら CLFS は依然としてログファイルを適切に処理できないためであり、それが最初のファイルに緩和策が存在する理由です。そのため現時点では、Microsoft によるパッチのリリースを待つ以外に解決策はありません。 このリポジトリに関して問題がある場合は、[email protected] に懸念事項をご連絡ください。



