 mrhackercharlie/netspecter
プロセスアクティビティとネットワーク露出を検出するためのリアルタイムシステム監視ツール!

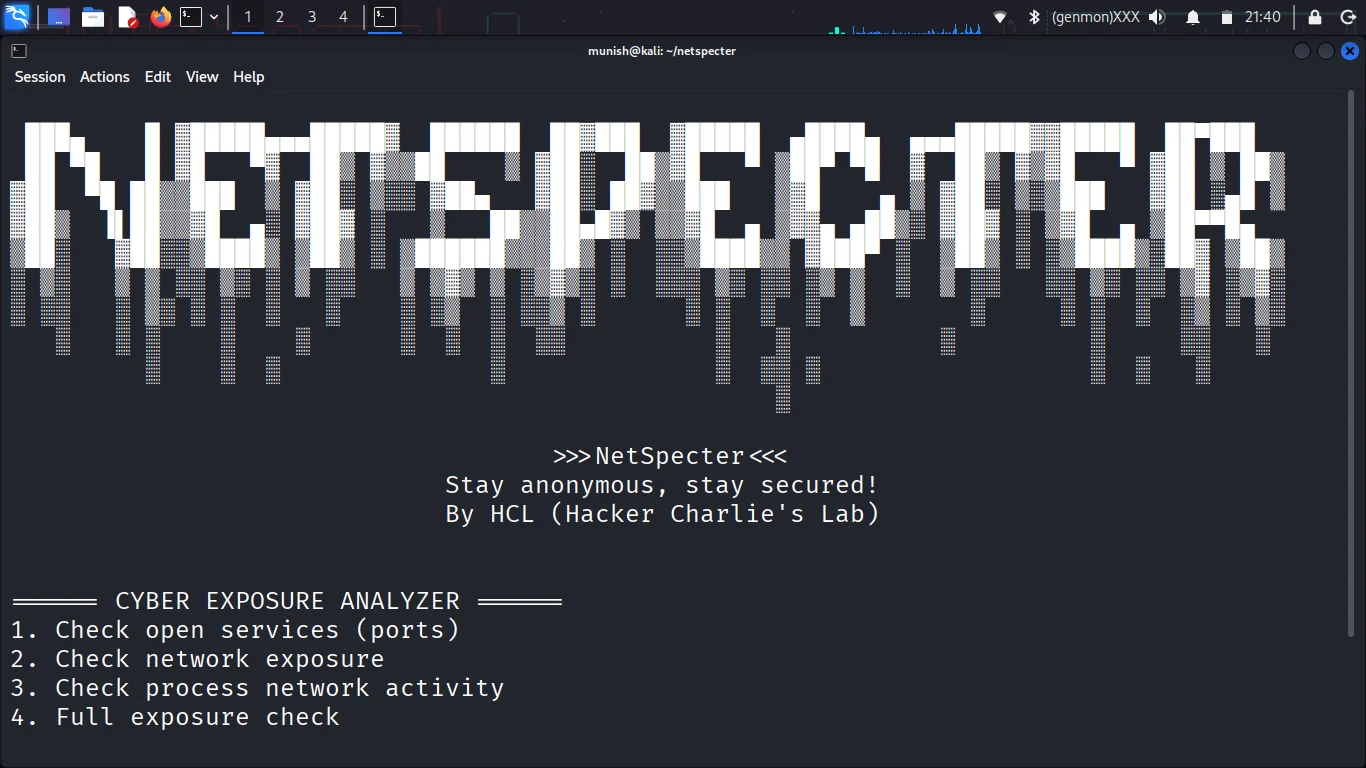
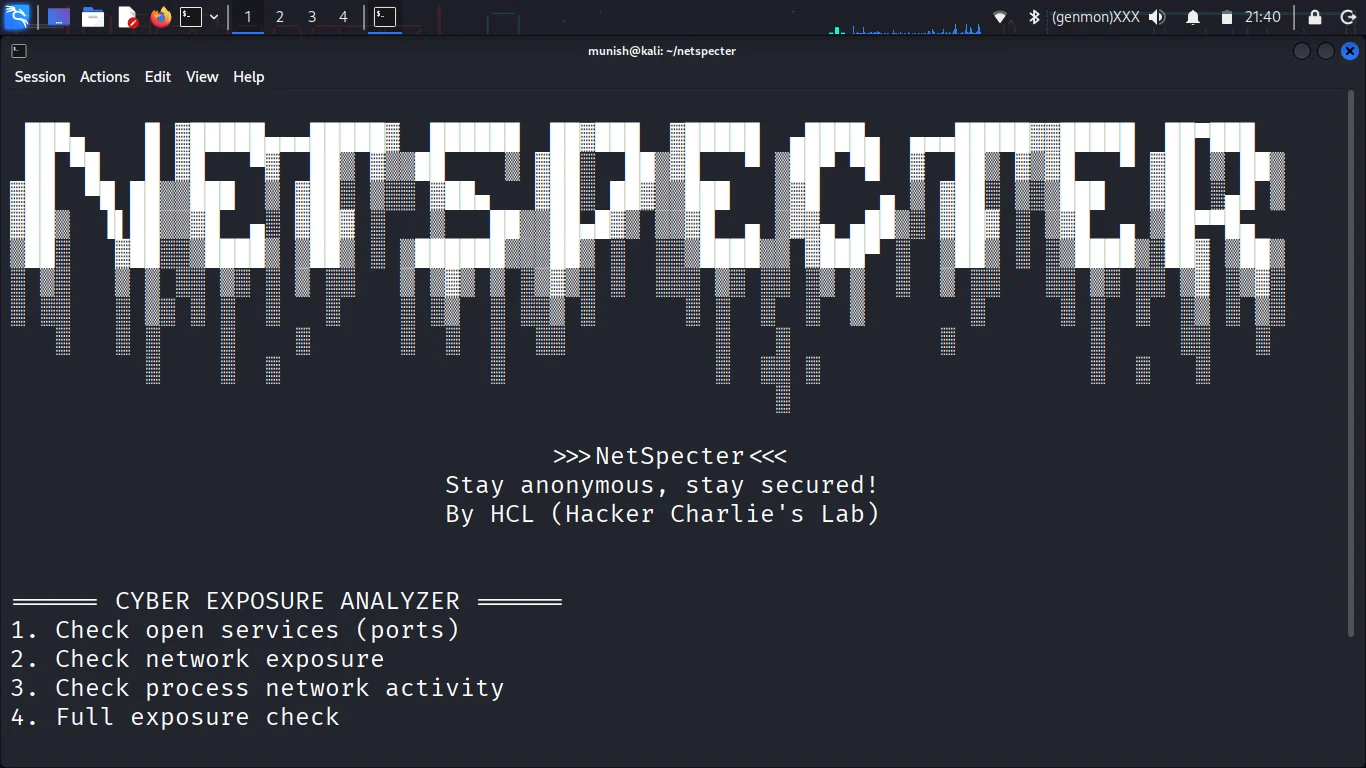
NetSpecter は、軽量でリアルタイムなサイバーセキュリティ監視システムであり、ユーザーが自身のシステムの露出面を理解し、異常な活動を検出し、透明性のある分析を通じてセキュリティ意識を高めることを支援するように設計されています。
防御的セキュリティに重点を置いて構築されており、NetSpecter はシステムの可視性と実用的なリスク理解の間のギャップを埋めます。
現代のシステムは、ほとんどのユーザーが認識していない数十のバックグラウンドプロセスやネットワークサービスを実行しています。 この可視性の欠如が、システムの活動とユーザーの認識の間にギャップを生み出しています。
NetSpecter は、シンプルな問いに答えるために構築されました:
「今、私のシステムは何をしていて、それは安全なのか?」
🔍 オープンポート分析 リッスン中のサービスを検出し、露出しているインターフェースを特定します
🌐 ネットワーク露出検出 システムが NAT の背後にあるか、直接露出しているかを判定します
⚙️ プロセス活動監視 リアルタイムのプロセス生成と終了を追跡します
📊 リスク分類エンジン 検出結果を意味のあるセキュリティ領域に分類します:
🧠 スマートアラートシステム ログを圧倒するのではなく、ベースラインの挙動からの変化を強調します
🔄 継続的監視モード 以下を検出します:
NetSpecter はベースライン・デルタ監視モデルに従います:
この設計により、以下が保証されます:
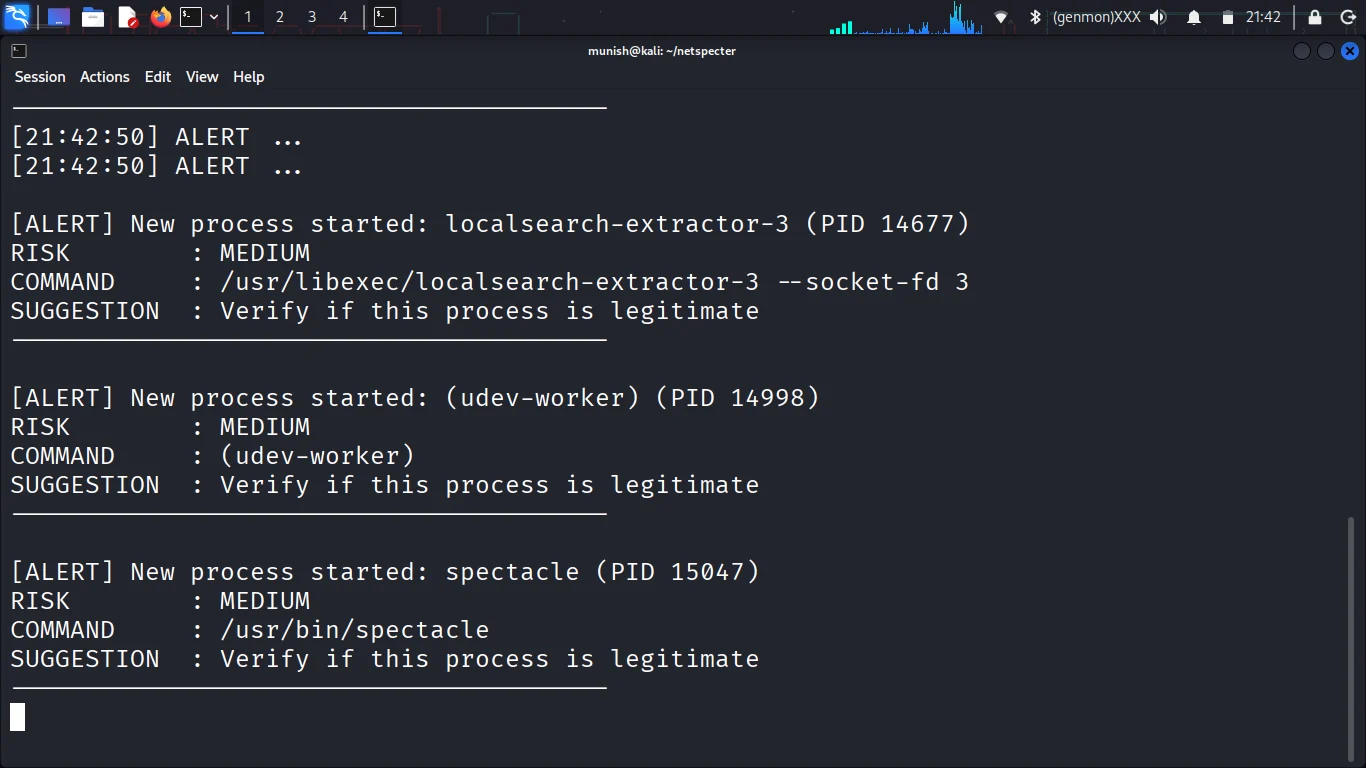
[10:49:34] ALERT ...

[ALERT] New process started: bwrap (PID 13618)
RISK        : MEDIUM
COMMAND     : bwrap --unshare-all ...
SUGGESTION  : Verify if this process is legitimate
----------------------------------------
NetSpecter は厳密に防御的サイバーセキュリティツールです。
このプロジェクトは、倫理的なセキュリティ慣行と責任ある使用に沿っています。
git clone https://github.com/MrHackerCharlie/netspecter.git
cd netspecter
pip install -r requirements.txt
python netspecter.py
NetSpecter は単なるツールではなく、以下のための学習プラットフォームです:
Munish Manohar (Mr. Hacker Charlie)
倫理的ハッキング、システムセキュリティ、実践的な学習ツールに焦点を当てたサイバーセキュリティ愛好家。
このプロジェクトは MIT License の下でライセンスされています。
コントリビューションを歓迎します。 検出ロジック、パフォーマンス、使いやすさの改善をご希望の場合は、お気軽に issue を開くか、プルリクエストを送信してください。
NetSpecter は、深い技術的専門知識を必要とせずに、個人が自身のシステムを理解し保護できるようにする包括的なオープンソースのセキュリティ監視プラットフォームへと進化することを目指しています。
「匿名性を保ち、安全を保とう!」
