Burp-Suite-collections
BurpSuite関連収集プロジェクト、プラグインは主にBApp Store(ストア)以外のもの
すべての日本語化やBurpSuiteの利用は、Java環境を設定済みであることが前提です!!!関連チュートリアル
最新版(202212以降)アクティベーションはこちらのプロジェクト を参考に自己解決してください。本プロジェクトでは提供しません
新版Burp(202209以降)アクティベーションはsczさんの方法を参照:アドレス
本プロジェクトはBurpSuiteプラグインの学習研究用です!クラック版は提供しません!プロジェクトはBurp公式からGitHubのDMCA通報を受け、クラック関連ファイルを削除しました。必要な場合はブログ から最新burpsuite_pro_v2020.11.3.jar&BurpSuiteLoader.jar download をダウンロードしてください
Macでアプリケーション化してDockに配置し、ワンクリック起動する方法
GitHub Actionを使って最新のBurpプラグインをパッケージ化する
ペネトレーションテスト面接問題2019版
プラグインディレクトリ plugins の説明:
- BurpMCP-Ultra --- Burp Suite向けの高性能MCP拡張フレームワーク。ペネトレーションテストにおいてマルチモデルAIの統合、自動分析、インテリジェントアシスト操作を実現するBurpSuite強化プラグイン。 ソース
- burp_history --- HTTPトラフィック監視、管理、チーム共有・コラボレーションを統合したBurp Suite履歴トラフィック記録・分析プラグイン ソース
- DouSql --- Xia Sqlをベースに二次開発したSQLインジェクション検出プラグイン ソース
- burp_variables --- Burpツール内で変数を定義・使用できるようにする ソース
- SMS_Bomb_Fuzzer --- Burp suite SMS爆撃補助バイパスプラグイン ソース
- APIKit --- 統合型BurpSuite脆弱性検出プラグイン ソース
- TsojanScan --- 統合型BurpSuite脆弱性検出プラグイン ソース
- CloudX --- ルールベースの暗号化・復号・署名破りツール ソース
- FastjsonScan4Burp --- Burpパッシブスキャンベースのfastjson脆弱性検出プラグイン。データパケット内のJSONパラメータやリクエストボディに対してペイロードテストを実施。セキュリティ担当者がfastjsonの脆弱性をより簡単に発見・検出・悪用できるよう支援する。現在、fastjson検出、バージョン検出、依存関係検出、アウトバウンド・非アウトバウンド悪用、簡易WAFバイパス機能を実装 ソース
- CaptchaDos --- BurpsuiteキャプチャDOS攻撃プラグイン ソース
- BucketVulTools --- Burpsuiteストレージバケット設定不備脆弱性検出プラグイン ソース
- Auto-SSRF --- BurpSuite新バージョンMontoyaAPIに基づくSSRF脆弱性自動検出プラグイン ソース
- AutoRepeater --- SSRF、リダイレクト、SQLインジェクションの自動検出、カスタムパラメータマッチング ソース
- DetSql --- SQLインジェクションの可能性があるリクエストを迅速に検出しマーク、テスト効率向上 ソース
- SqlScout --- Burpの日常ワークフロー向けSQLインジェクション補助検出・パラメータ変異プラグイン。迅速なスクリーニング+手動レビューに重点を置き、DetSqlより複雑なパラメータ構造処理と戦略の制御可能性を強調 ソース
- AutorizePro --- 権限昇格検出Burpプラグイン。AI分析モジュールを追加し、検出ロジックを最適化、誤検出率を大幅に低減、権限昇格脆弱性の検出効率を向上 ソース
- Zack-AI-Scanner --- 大規模言語モデルに基づく自動化Web脆弱性スキャンBurpプラグイン。AIスマートスキャン、脆弱性検証、レポート出力をサポート ソース
- nowafpls --- ゴミ文字を挿入してWAFをバイパス ソース
- gatherBurp --- fastjson、権限バイパス、未認証、SQLインジェクション、多階層ルート、log4jスキャン、指定kbサイズのランダム文字列生成+サブドメイン+プロキシプール ソース
- BurpFingerPrint --- Eholeフィンガープリントデータベース統合、一般的なOA弱パスワードブルートフォースプラグイン ソース
- BurpAPIFinder --- API・機密情報総合抽出プラグイン ソース
- Galaxy --- HTTPリクエスト・レスポンス全暗号化・署名環境下で、平文メッセージの表示・編集・スキャンを効率的に実行 ソース
- BurpAppletPentester --- 微信ミニプログラムWx_SessionKey暗号化・復号プラグイン ソース
- Burpy --- Pythonベースのフロントエンド暗号化・復号ソリューション ソース
- interactsh-collaborator --- Interact.shリバースリンクプラットフォームのBurpプラグイン ソース
- burpsuite_hack --- パッシブプロキシスキャンプラグイン。SQLインジェクション、SSRF脆弱性を検出 ソース
- BypassPro --- 権限バイパスの自動化バイパス用BurpSuiteプラグイン ソース | BypassPro修正・アップグレード版
- BypassFuzzer-Burp --- 認可バイパス脆弱性(401/403バイパス)およびURL検証バイパスのテスト用BurpSuiteプラグイン ソース
- burp-vps-proxy --- ほとんどのクラウドサービス上でアップストリームSOCKS5プロキシを自動作成・削除し、自動適用するプラグイン ソース
- CustomCrypto --- Burpカスタム暗号化・復号プラグイン ソース
- npscrack --- npscrack:ブルーチームツール、トレーサビリティ・対抗、NPS脆弱性利用、NPS exp、NPS poc、ワンクリック利用のBurpSuiteプラグイン ソース
- OneScan --- 再帰的ディレクトリスキャン用BurpSuiteプラグイン ソース
- OutLook --- OutLook情報収集ツール。Outlookアカウントにログイン後、自動ですべての連絡先情報をクロール ソース
- passive-scan-client-plus --- passive-scan-clientのメンテナンスブランチ ソース
- BpScan --- ペネトレーションテストエンジニアの日常テストを支援するBurpパッシブ脆弱性スキャンプラグイン(SpringSpiderScan、Log4jScan、FastJsonScan) ソース
- BurpCRLFScan --- Javaで記述されたCRLFインジェクションBurpパッシブスキャンプラグイン ソース
- JsonDetect --- JSONのパッシブスキャンをサポートし、異なるJSONライブラリの特性に基づき対応するJSON依存ライブラリを識別するBurpプラグイン ソース
- autoDecoder --- カスタム設定によるデータパケット処理(暗号化・復号、ブルートフォース等)対応。mitmproxy類似のBurpプラグイン ソース
- burp-text4shell --- CVE-2022-42889:Text4Shell脆弱性スキャン用Burpプラグイン ソース
- sweetPotato --- BurpSuite内で再帰的に関連ドメイン資産を自動発見し、追加トラフィック検出を行うプラグイン ソース
- xia_Liao --- BurpSuiteで名前、電話番号、ID番号、統一社会信用コード、組織機構コード、銀行カード、および各種Web言語のHello World出力を迅速生成するプラグイン ソース
- base64encode --- BurpSuiteのPOSTデータパケットをBase64エンコードするプラグイン ソース
- HackTools --- エンコード、暗号化・復号、アンチウイルス照会、テキスト処理をサポートするBurpプラグイン ソース
- RouteVulScan --- 再帰的パッシブ検出による脆弱性パス検出Burpプラグイン ソース
- fastjson-exp --- fastjson悪用Burpプラグイン。アウトバウンドJNDI悪用検出、非アウトバウンドTomcat/Springエコー、Godzillaメモリシェル、エコーチェーンはdhcp/ibatis/c3p0、メモリシェルはTomcat 8/9対応 ソース
- burp-awesome-tls --- Burp SuiteのひどいTLSスタックを修正し、任意のブラウザフィンガープリントを偽装 ソース
- JustC2file --- Malleable C2 Profilesジェネレーター。Burpプロキシ経由でリクエストを選択し、Cobalt Strikeのプロファイルファイル(CSprofile)を生成 ソース
- SpringScan --- Spring Core RCEシリーズ検出 ソース
- TongWebEJBScan-Burp --- TongWebアプリケーションサーバーEJB逆シリアル化脆弱性のBurpパッシブスキャンプラグイン ソース
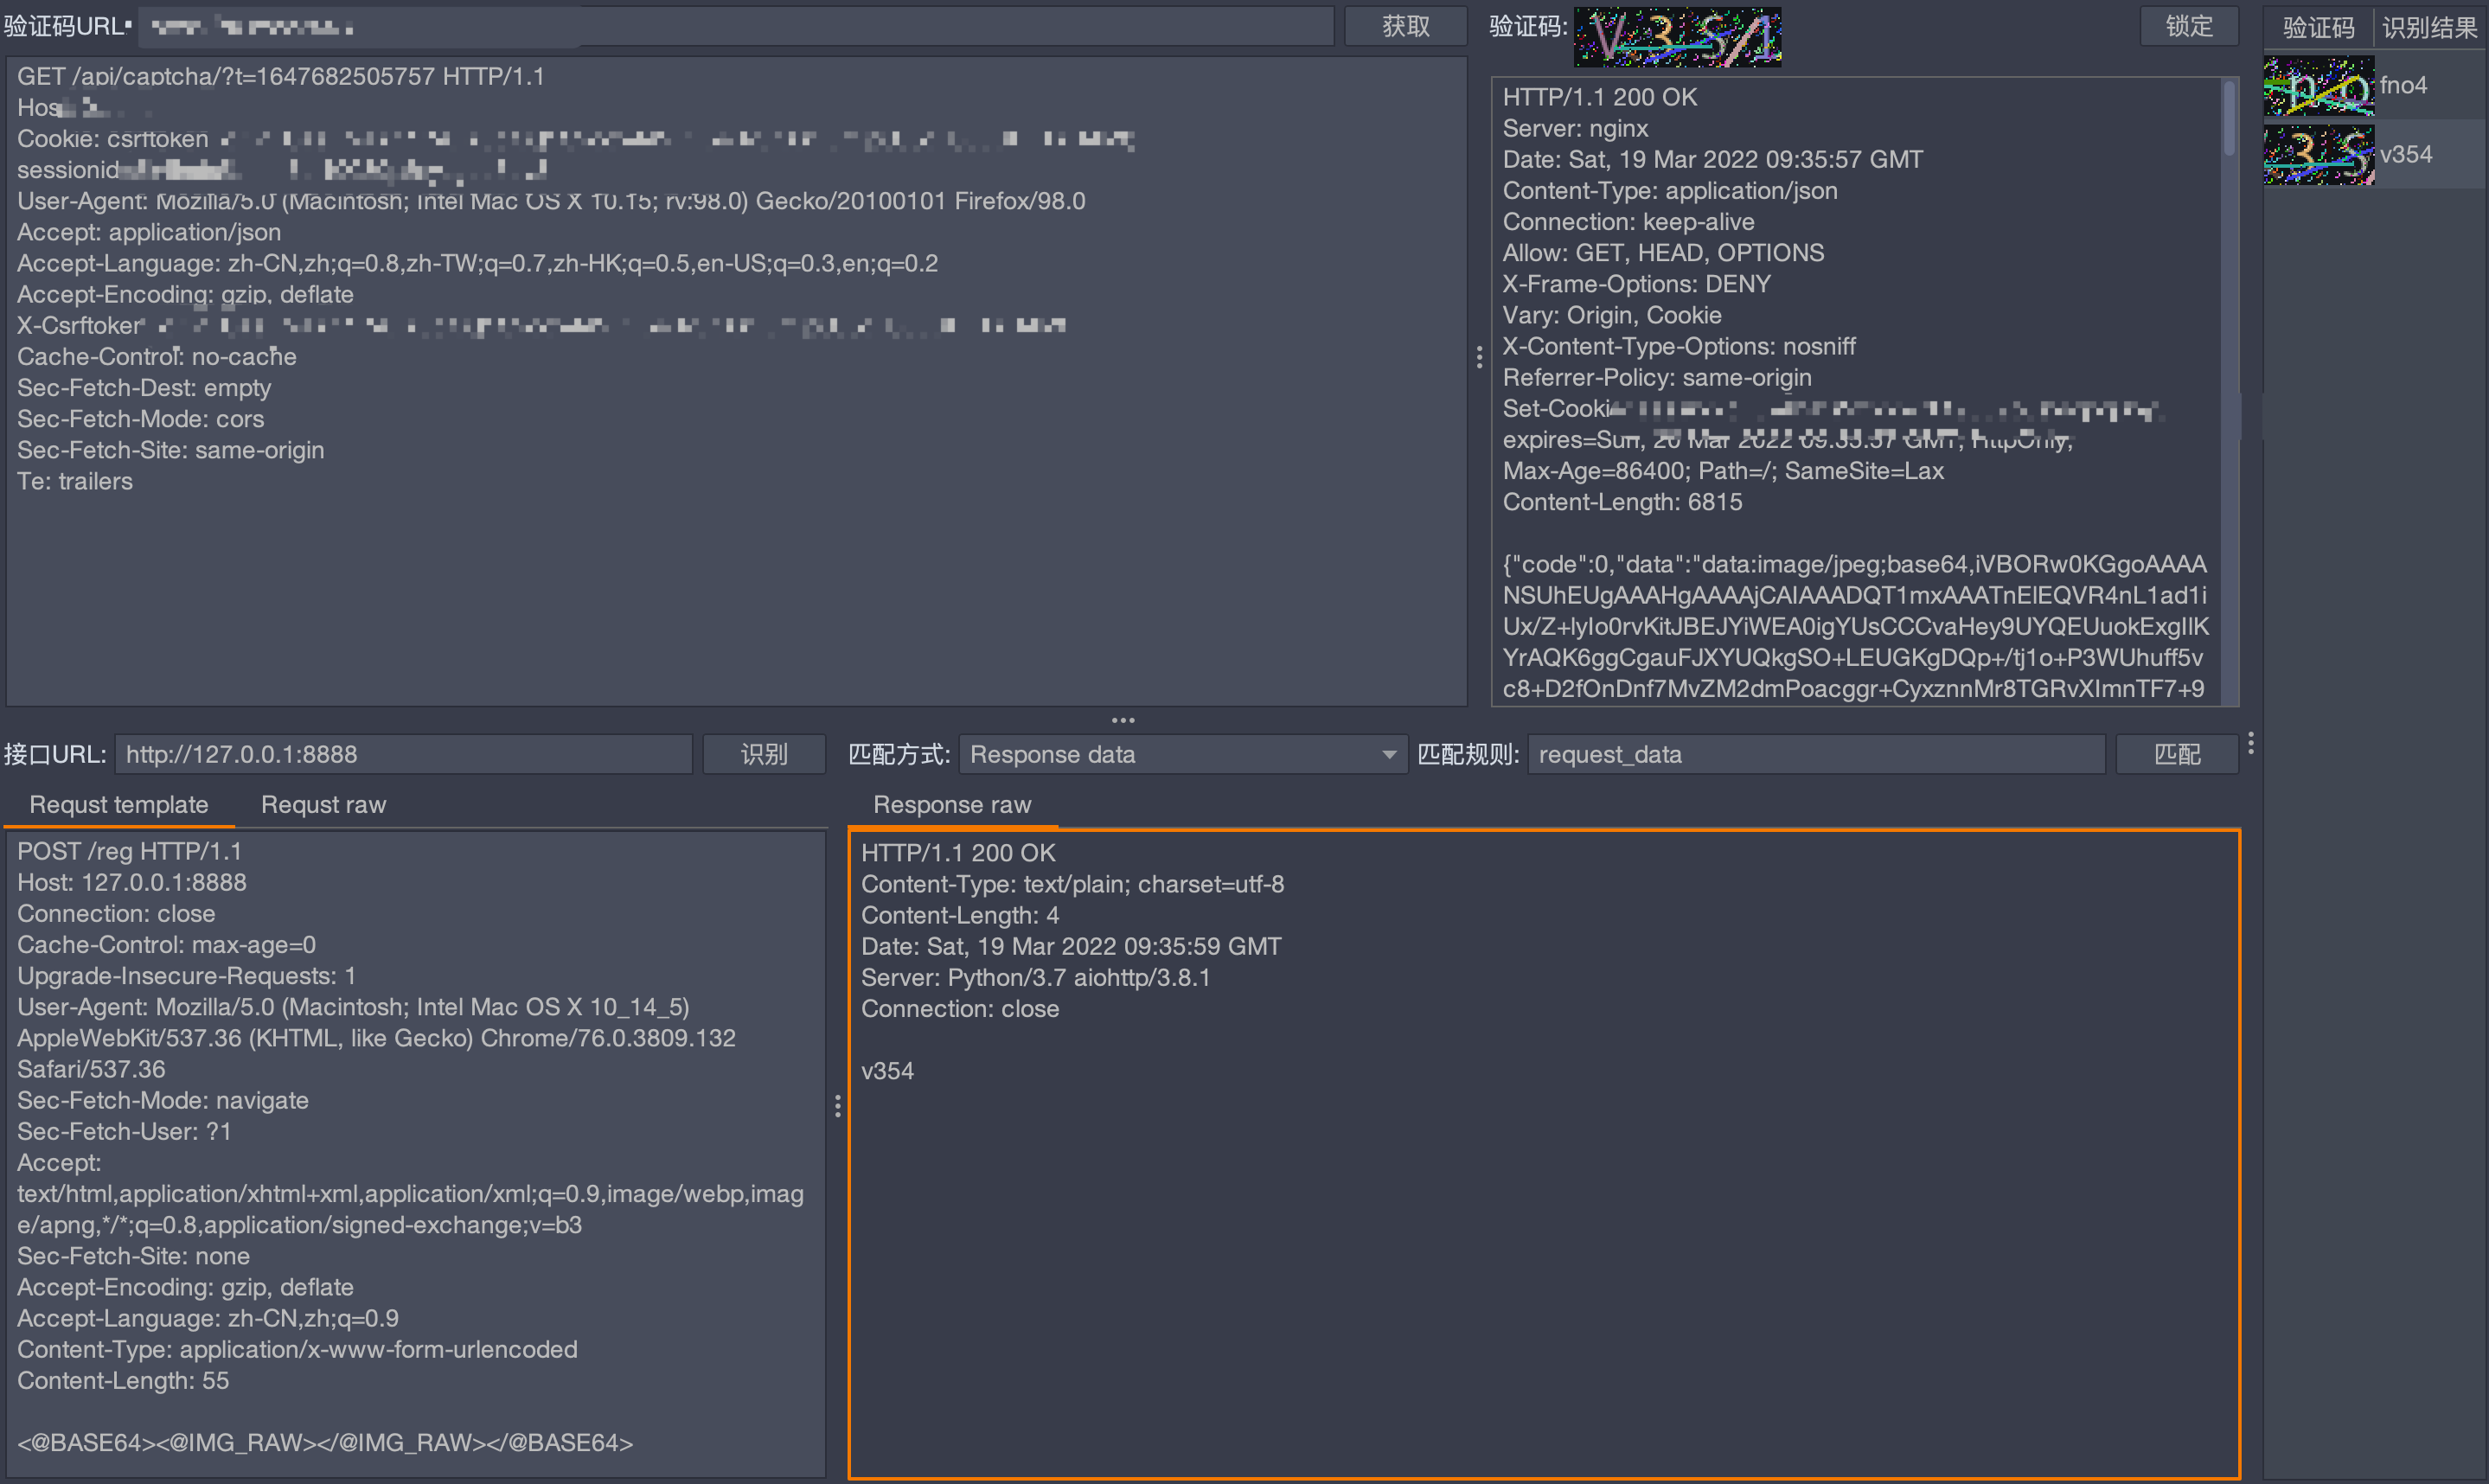
- captcha-killer-modified --- captcha-killerの修正版。主にキャプチャブルートフォース用。新版BurpSuiteに対応、dddocr呼び出しをサポート ソース
- BurpFastJsonScan --- BurpFastJsonScan、BurpSuiteベースのパッシブFastJson検出プラグイン ソース
- xia_sql --- SQLインジェクション検出:各パラメータの後にシングルクォート1つ、シングルクォート2つを追加するシンプルな簡易インジェクション判定プラグイン ソース
- burpFakeIP --- サーバー設定誤り時にIPアドレスを偽装してテストするBurp Suiteプラグイン ソース


