Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-21420_POC — 概念実証 CVE-2025-21420 (Windows ディスク クリーンアップ ツール EoP) | Kitploit
ツール/GitHubGitHub/moiz-2x/cve-2025-21420_poc
特権昇格脆弱性分析エクスプロイトペネトレーションテストバイナリ解析
GitHubmoiz-2x/cve-2025-21420_poc

CVE-2025-21420_POC

概念実証 CVE-2025-21420 (Windows ディスク クリーンアップ ツール EoP)

リポジトリを見る
5515261年前Kitploit レビュー済み
共有

cleanmgr.exe の差分

新しいバージョンの cleanmgr.exe には、SetProcessMitigationPolicy 関数の呼び出しが含まれています。
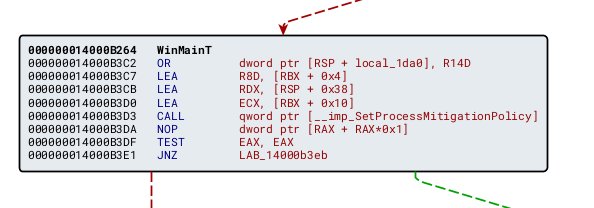
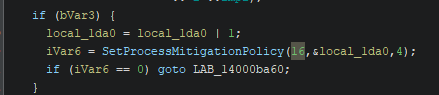
差分
差分

MitigationPolicy が 16 に設定されており、これは ProcessRedirectionTrustPolicy に対応します。
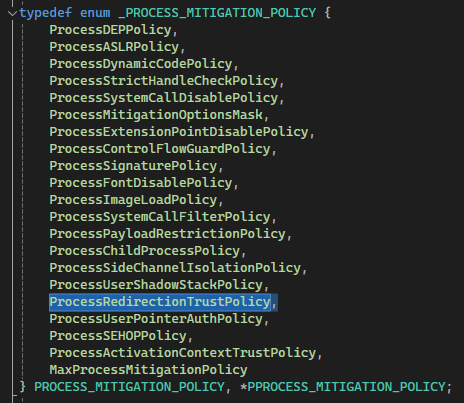
PROCESS_MITIGATION_POLICY

Microsoft による CWE-59: ファイルアクセス前の不適切なリンク解決('Link Following') の説明と合わせると、cleanmgr.exe に Redirection Guard が有効になっていると推測できます。

Simon Zuckerbraun 氏と enigma0x3 氏による2つのブログ記事を読んだ後:

  1. 任意のフォルダ削除/移動/名前変更から SYSTEM EoP へ
  2. UAC の回避

Simon Zuckerbraun 氏が言及しているように、SilentCleanup タスクには C:/Config.msi フォルダを削除するのに十分な権限がある可能性があります。私たちは、SilentCleanup タスク(cleanmgr.exe を 最上位の特権で実行 で実行します)内の 任意のフォルダ削除/移動/名前変更 の脆弱性を見つけ、それを C:/Config.msi フォルダにリダイレクトするだけでよいのです。

Procmon による観察

SilentCleanup タスクを実行し、cleanmgr.exe の動作を観察します。
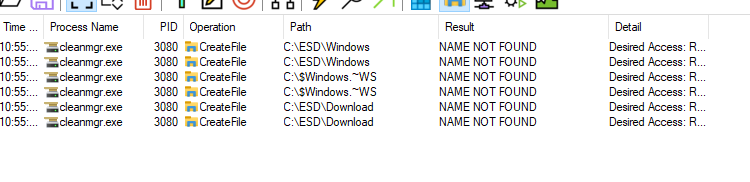
Procmon

プロセスは列挙されたフォルダが存在するかどうかをチェックします(興味深いことに、C:\ESD がジャンクションかどうかは検証しませんが、Windows と Download はチェックします。ここでは詳しく掘り下げません)。

C:\$Windows.~WS、C:\ESD\Windows、C:\ESD\Download フォルダを作成し、その中に適当なファイルを置いて、SilentCleanup を再実行して再度観察します。
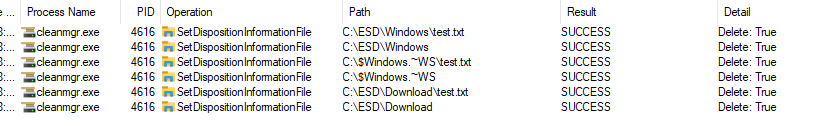
Procmon

SilentCleanup が Windows と Download フォルダ内のコンテンツを削除することがわかります。これは フォルダ内容の削除から SYSTEM EoP へ で説明されている手法を利用できます。

エクスプロイト

  1. Pythonスクリプトが3つのフォルダ(C:\$Windows.~WS、C:\ESD\Windows、C:\ESD\Download)を作成し、ダミーの .txt ファイルを置いて一時停止します。
  2. FolderOrFileDeleteToSystem を実行して Config.msi をセットアップします。
  3. FolderContentsDeleteToFolderDelete を実行して、C:\ESD\Windows から C:/Config.msi へのコンテンツ削除をリダイレクトします。
    注: AV がこのエクスプロイト手法を検出する可能性があるため、Defender でこれら2つのプロセスを除外してください。
  4. Pythonスクリプトを再開し、SilentCleanup を実行してコンテンツの削除をトリガーします。
  5. osk.exe を実行し、次に Ctrl-Alt-Delete を押します。

https://github.com/user-attachments/assets/d66b43ea-6706-4bce-94c4-ca3a6e97857f

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








