
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BlackStone — 脆弱性データベース、重要度分類、サブドメインおよびメール発見によるクライアント情報収集を備えた自動ペネトレーションテストレポートジェネレーター。 | Kitploit
ツール/GitHubGitHub/micro-joan/blackstone
脆弱性分析情報収集ペネトレーションテスト
GitHubmicro-joan/blackstone

BlackStone

脆弱性データベース、重要度分類、サブドメインおよびメール発見によるクライアント情報収集を備えた自動ペネトレーションテストレポートジェネレーター。
リポジトリを見る
6009881年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Untitled Project

私のウェブサイト: https://microjoan.com
私のブログ: https://darkhacking.es/
使用とインストールの動画: https://youtu.be/qasPlaaYxiU
コーヒーをご馳走してください: https://www.buymeacoffee.com/microjoan


BlackStone Project 2.0 (Kali Linux用)

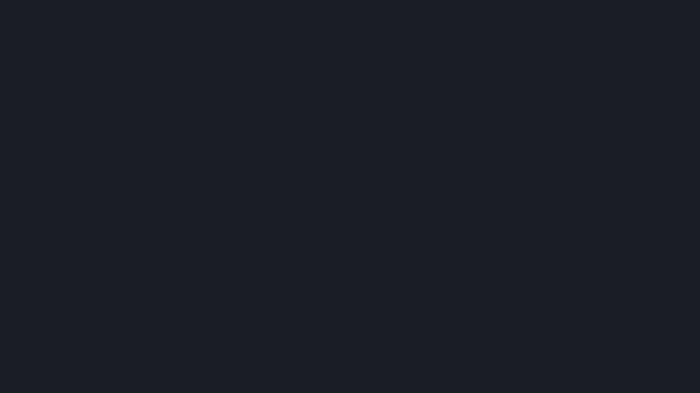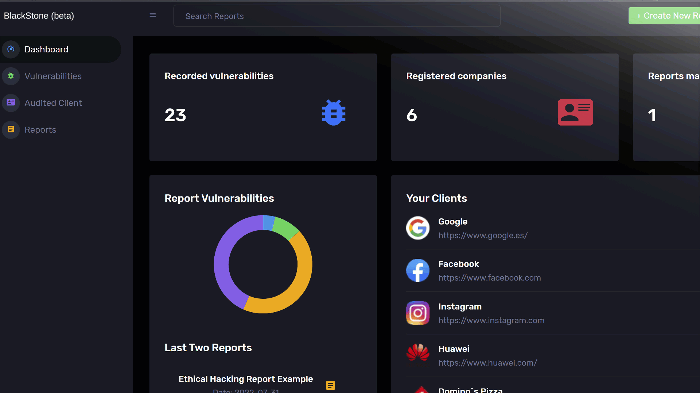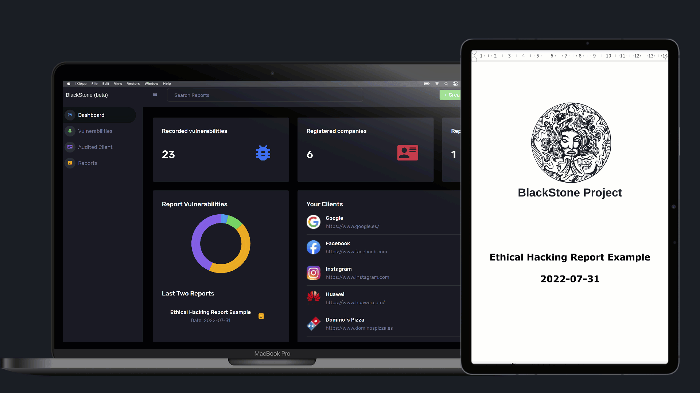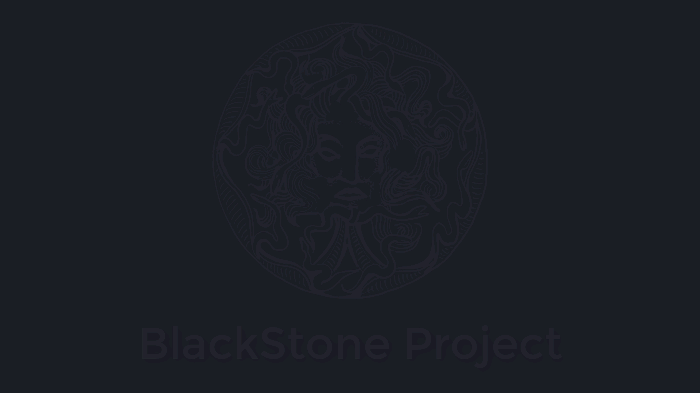
BlackStoneプロジェクト、または「BlackStone Project」は、倫理的ハッキングやペネトレーションテストの監査に関するレポートの作成と提出作業を自動化するために作成されたツールです。

このツールでは、監査で見つけた脆弱性をデータベースに登録し、内部監査、外部監査、WiFiに分類することができます。さらに、説明と推奨事項、重要度と修正の労力レベルを設定できます。この情報は、後にレポート内で発見された脆弱性の全体的な概要として重要度表を生成するのに役立ちます。

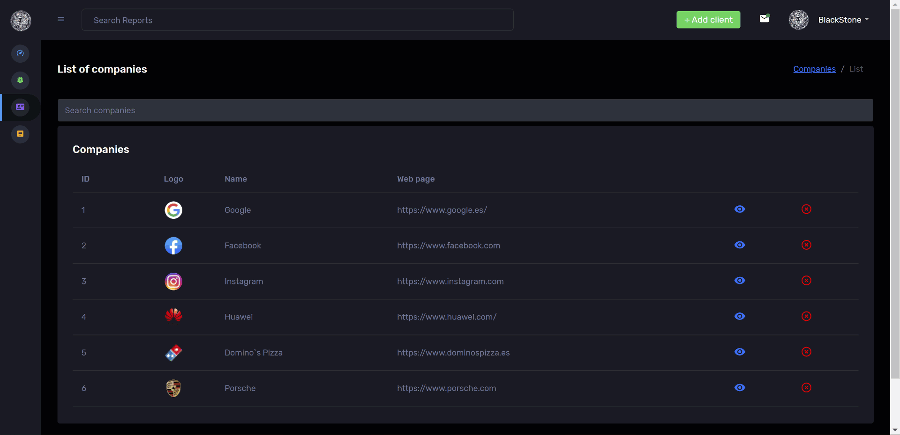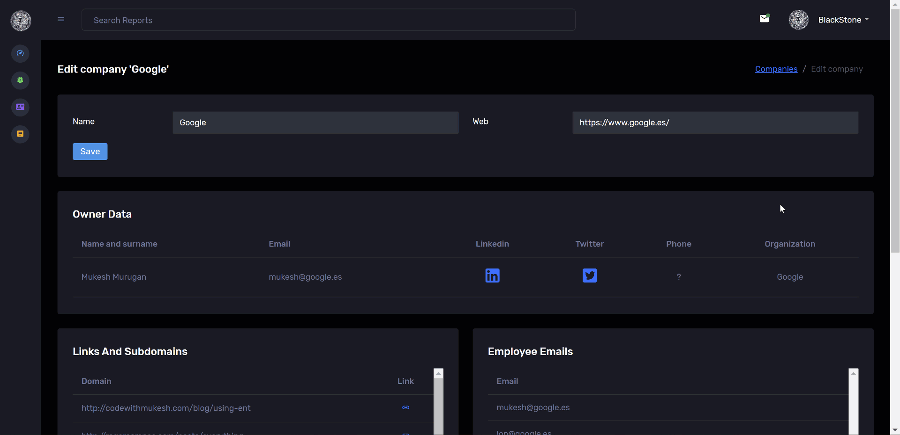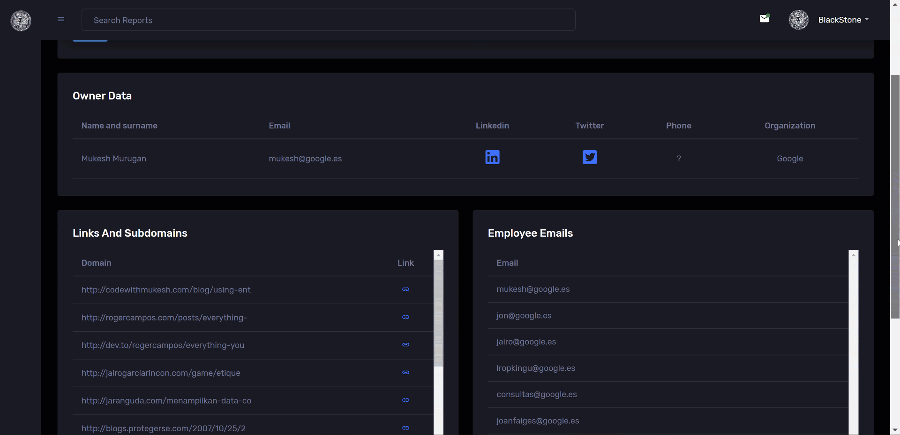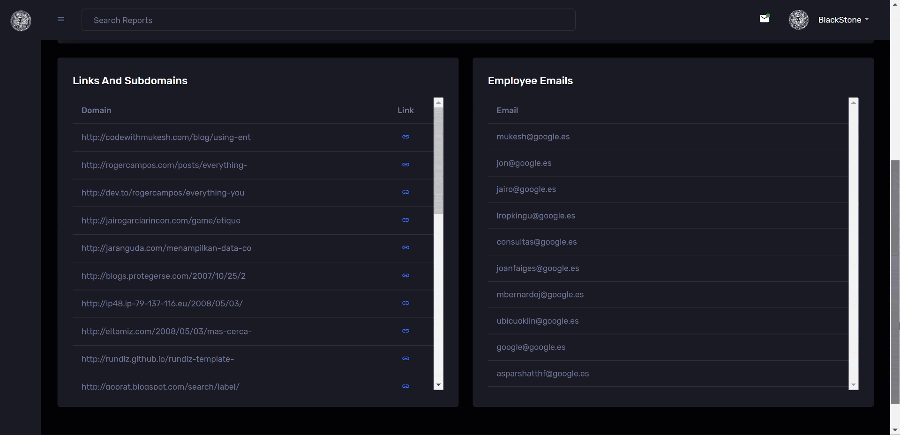
また、企業を登録し、そのウェブページを追加するだけで、ツールがサブドメイン、電話番号、ソーシャルネットワーク、従業員のメールなどを自動的に見つけることができます。
BlackStone - Logo

BlackStoneのインストール

ステップ1

cd /opt
git clone https://github.com/micro-joan/BlackStone
cd BlackStone
chmod +x installer.sh
./installer.sh

アプリケーションは自動的に起動しますが、ログインすると500エラーが発生します。そのため、システムを再起動し、インストーラを2回目に実行する必要があります(これは正常です)。

ステップ2

(システムを再起動)
cd /opt/BlackStone
./installer.sh

使用

インストールが完了したら、ターミナルからBlackStoneを使用できます(root権限で):

blackstone

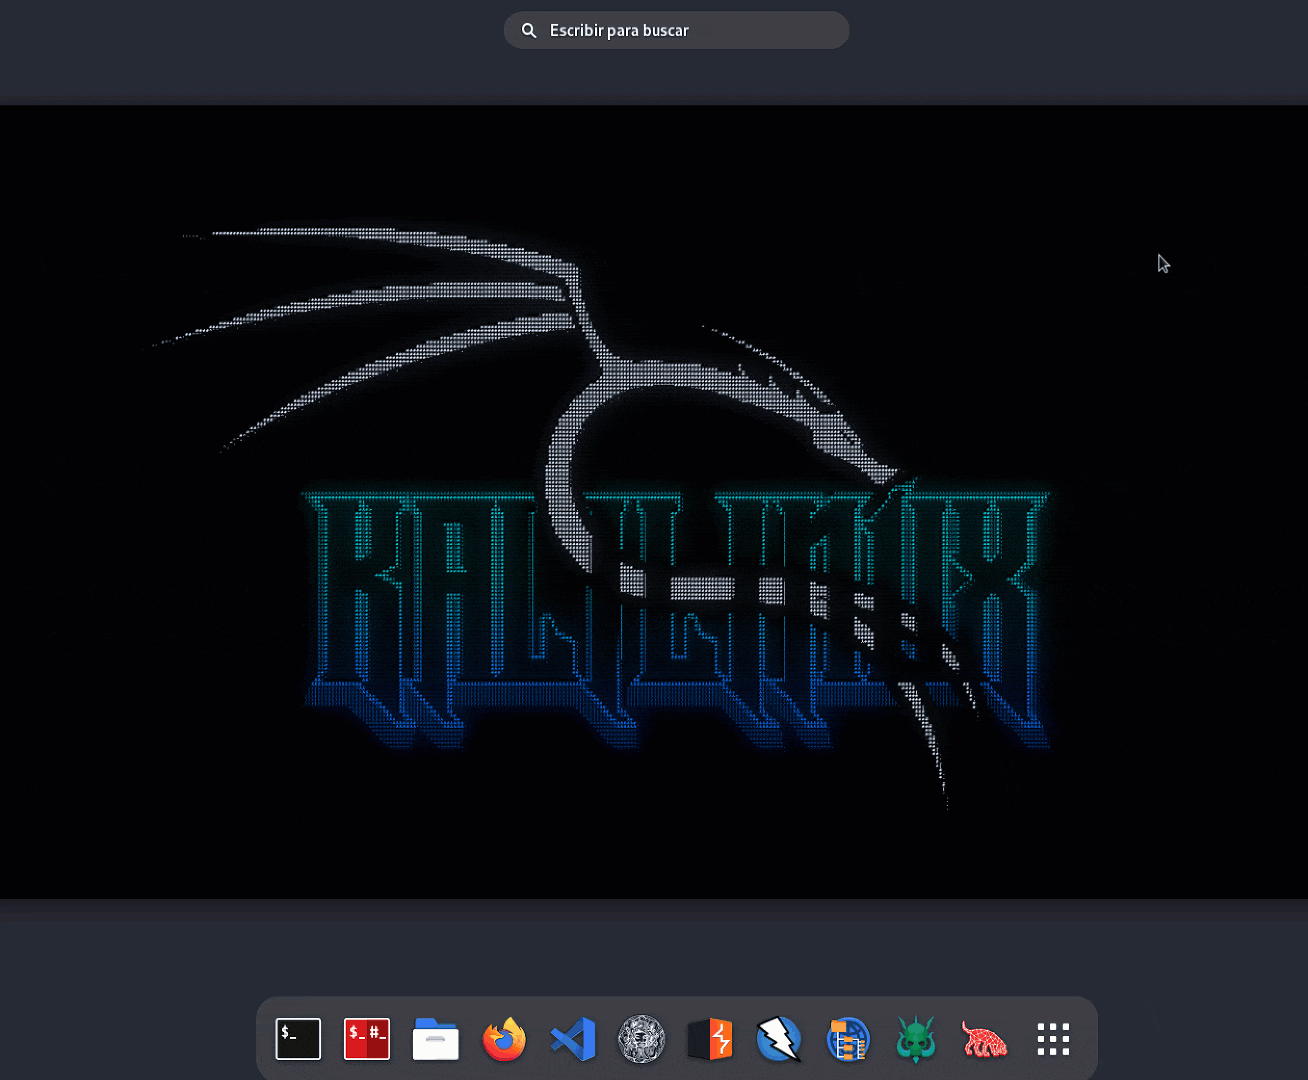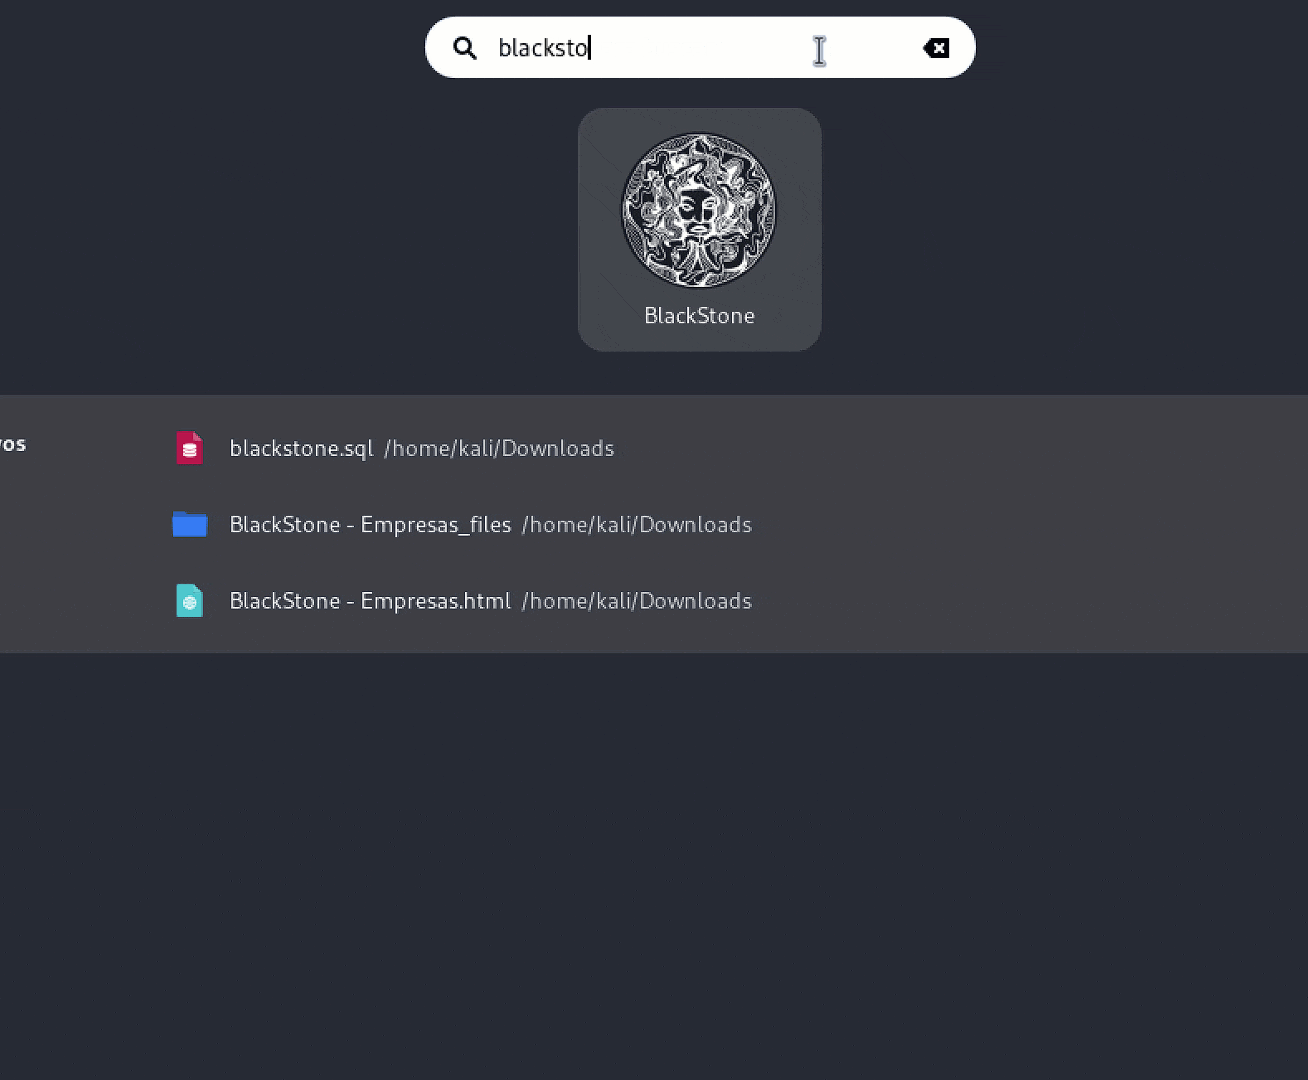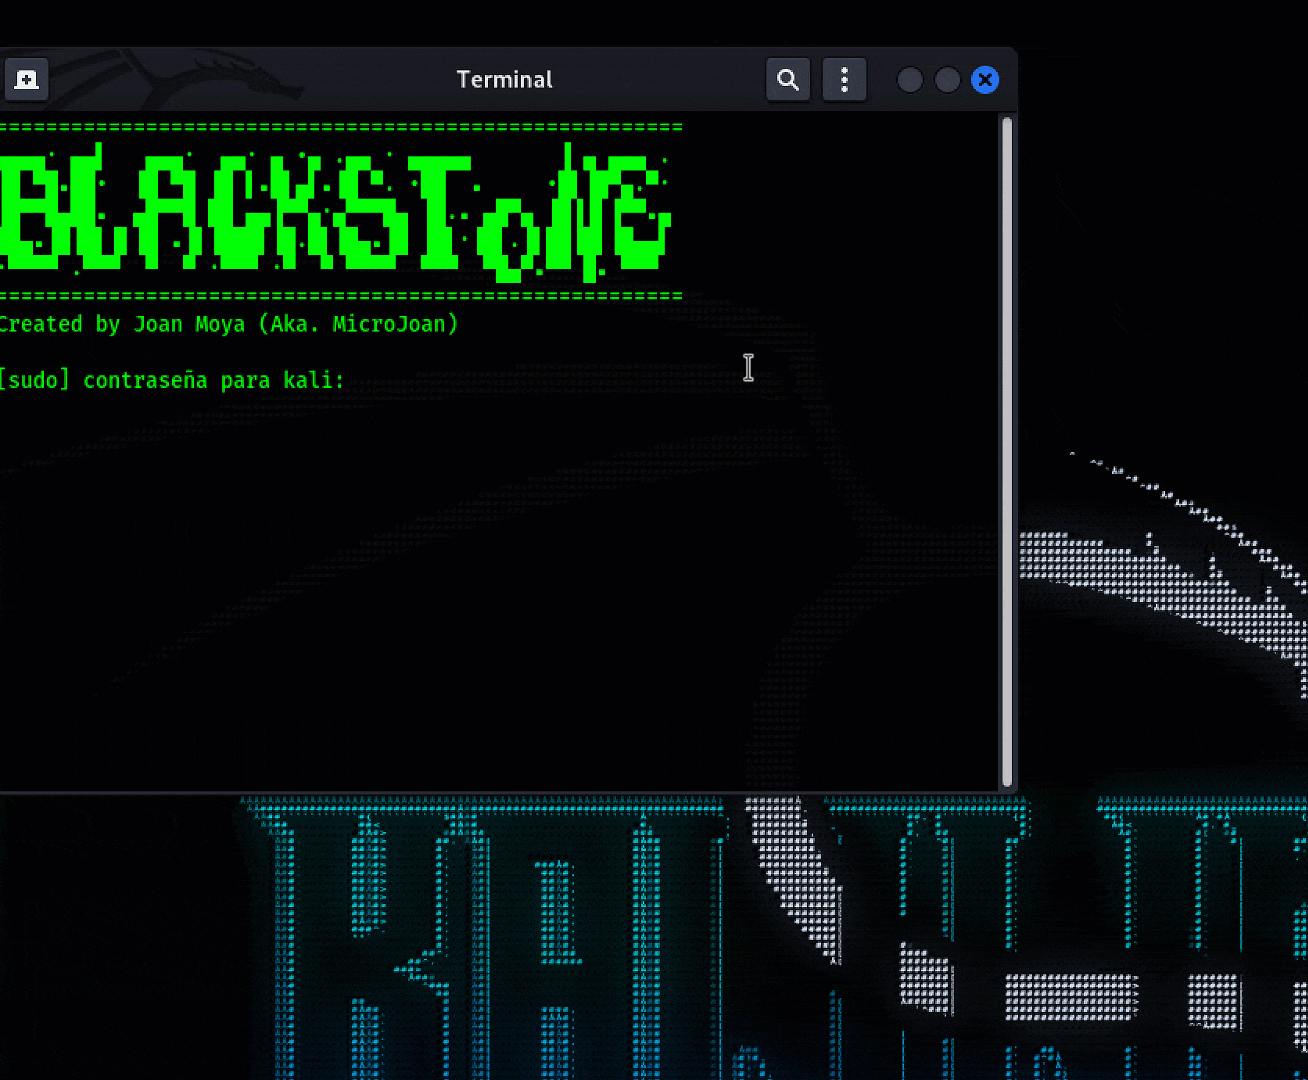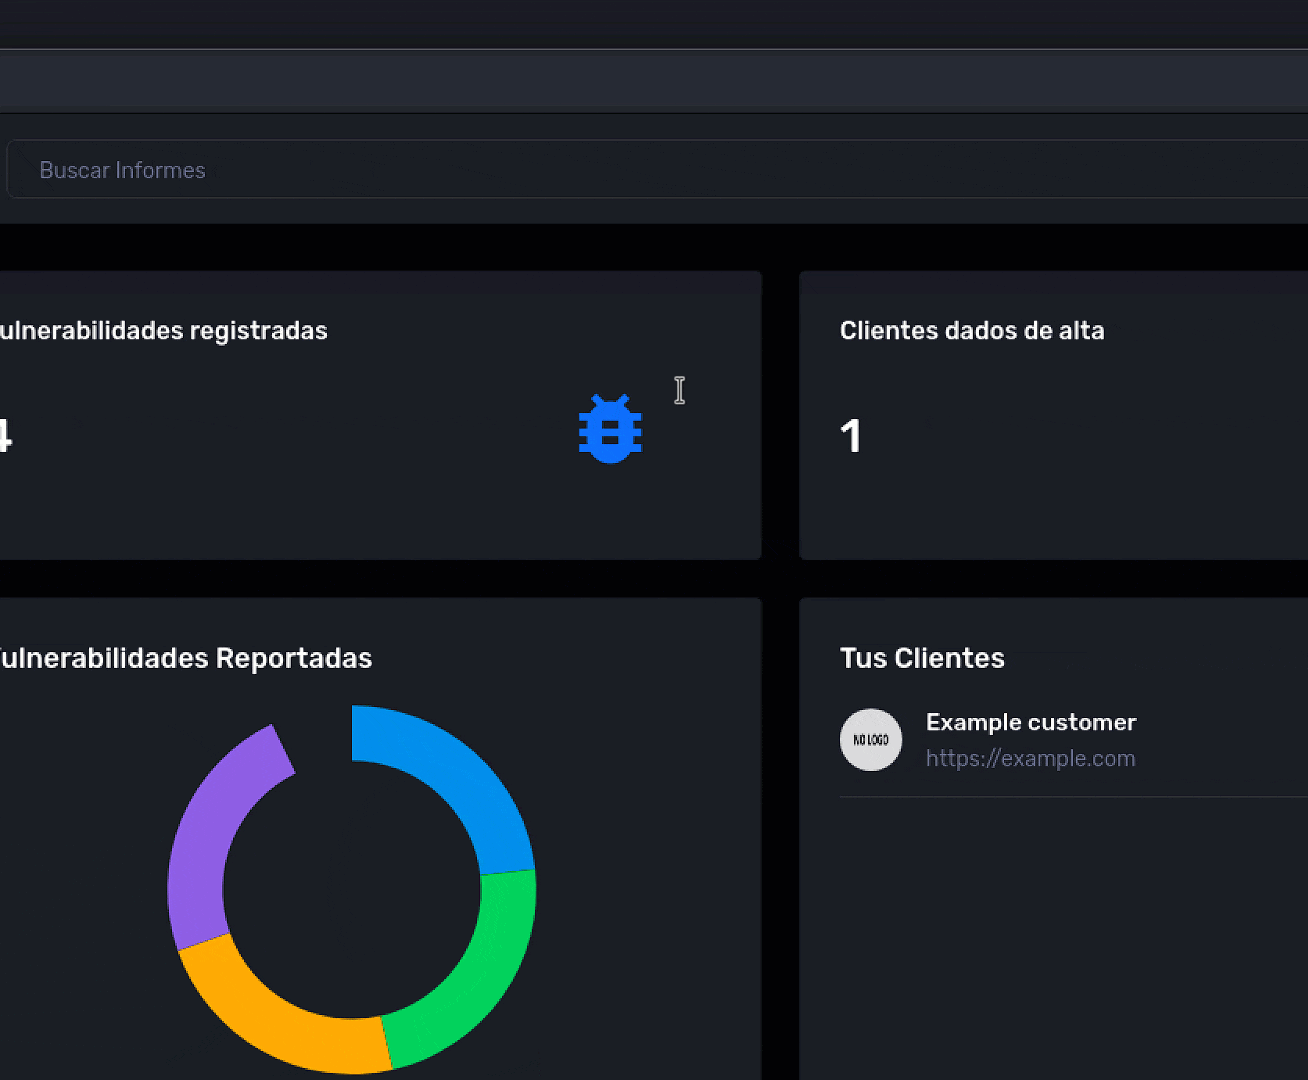
または、システムのアイコンを探すこともできます:
ログイン

ユーザー: blackstone

パスワード: blackstone

最新情報

  • Kali LinuxへのBlackStone導入のための独自の自動インストーラ。
  • Hunter.ioの結果を、アプリにネイティブな類似結果に置き換え。
  • 保存型XSSに脆弱だった多数のフィールドを修正。
  • BlackStoneアプリへのアクセスを実行中のコンピュータのみに制限(ネットワーク上でポート80が開いていることを検知した他の誰もこのアプリにアクセスできません)。
  • 各クライアントにロゴ画像を挿入。faviconによる自動ロゴの代わりに(良い結果が得られなかったため)。
  • クライアントファイル内での自動サブドメイン検索(この機能はBlackStoneコード自体にネイティブです)。
  • スペイン語/英語の翻訳の複数の箇所を修正。
  • BlackStoneのシステムアイコン統合。アプリは独自のランチャーを持つKaliのネイティブアプリとして追加されます。

使用

データベースに脆弱性を登録した後、監査対象のクライアントに移動し、クライアントとそのウェブページを登録します。登録後、クライアント詳細に移動して以下の情報を確認できます:
このアプリケーションの使用はプロフェッショナル用途に限られます。著者は誤った使用に対して責任を負いません。

  • ウェブサイトのサブドメインと、Googleで見つかった興味深い情報
  • 会社の従業員のメールまたはSMTPサーバー

Untitled Project

データベースに監査する会社を登録したら、レポートを作成し、日付、レポート名、監査対象の会社を追加します。レポートを登録したら「編集」をクリックし、レポートに表示したい脆弱性を選択します:
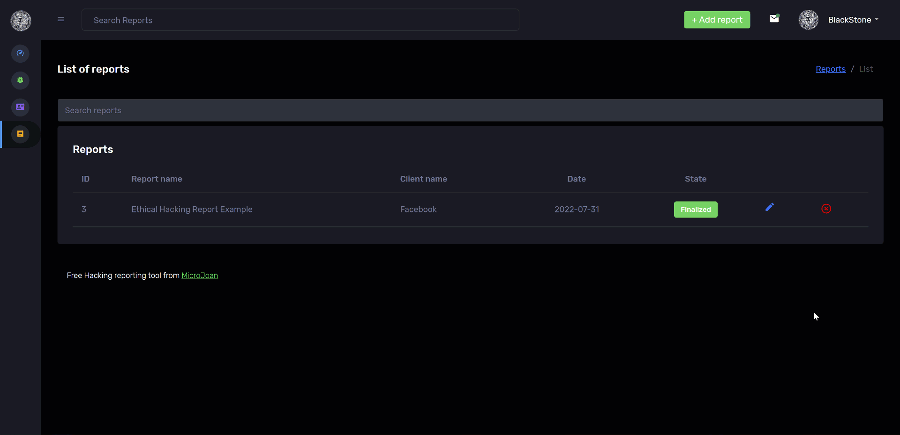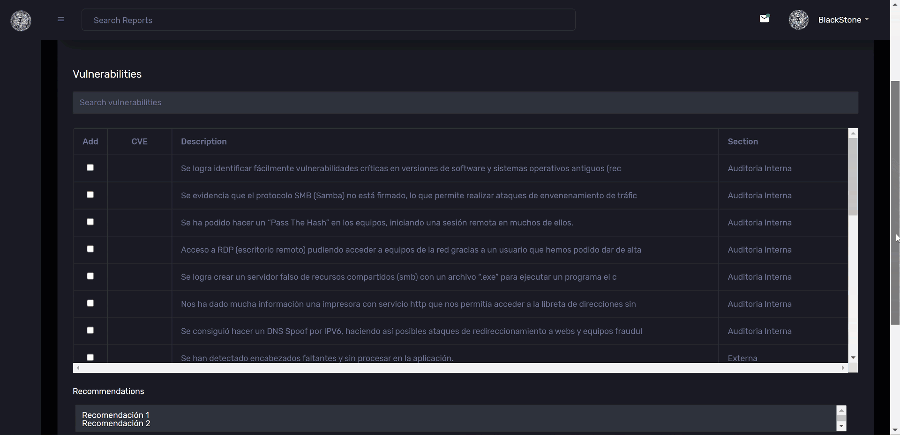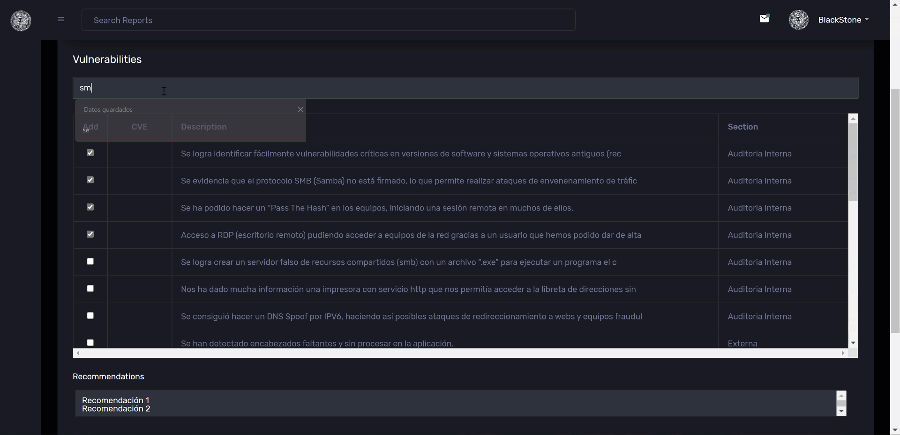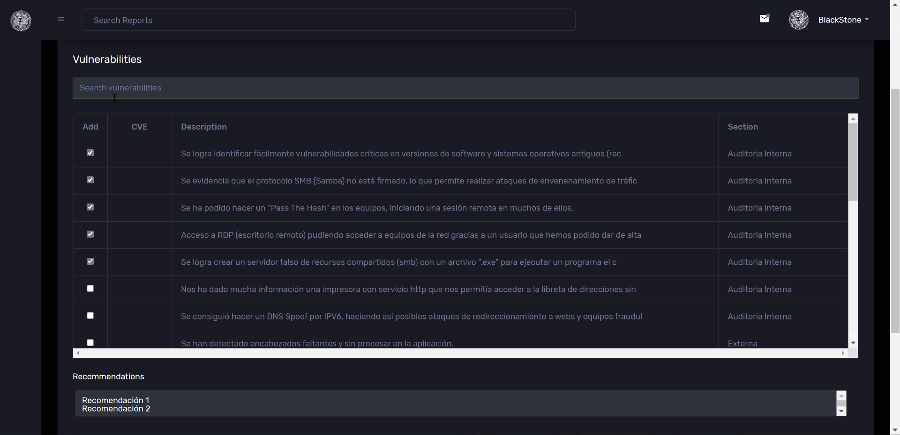
Untitled Project

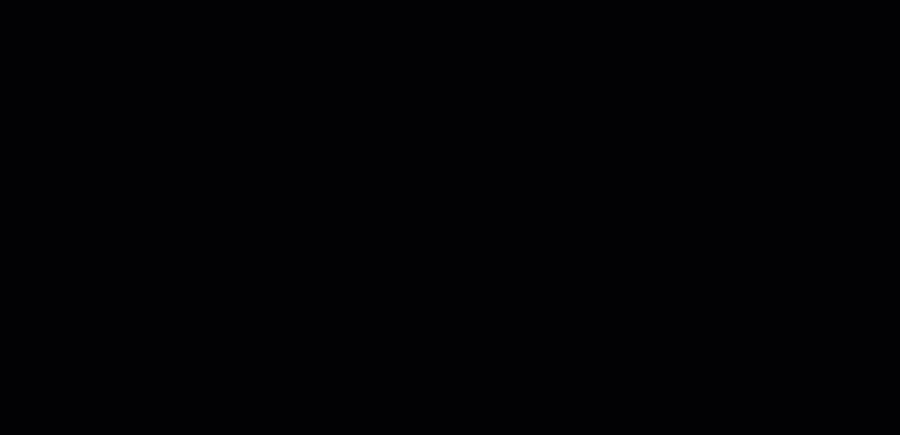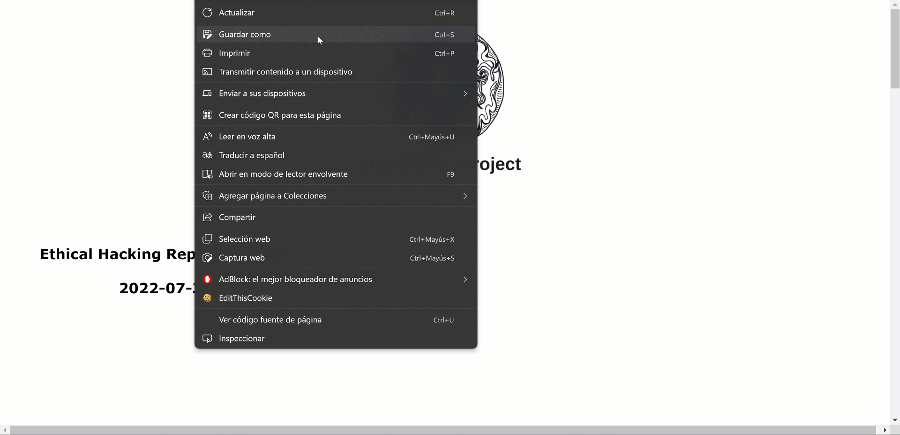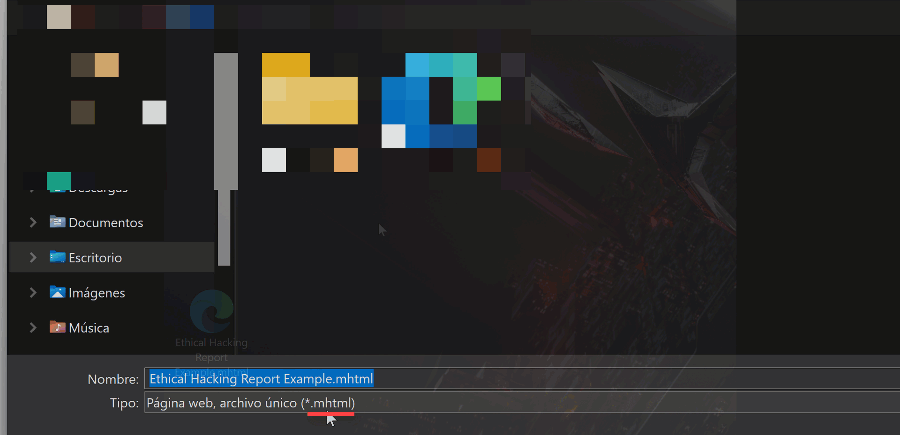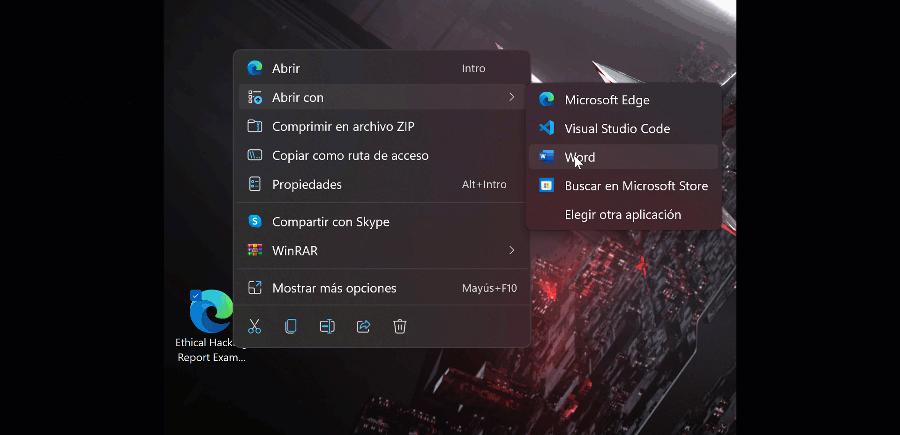
最後に、「概要レポート」ボタンをクリックしてレポートを生成し、生成されたページを「.mht」として保存し、Wordで開いてレポートを編集します:
Untitled Project

Blackstoneをサポート

コーヒーを買ってください
ツールをダウンロード