Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
VolExp — volatility explorer (volatility 2) | Kitploit
ツール/GitHubGitHub/memoryforensics1/volexp
メモリフォレンジックフォレンジックマルウェア分析デジタルフォレンジックインシデントレスポンス
GitHubmemoryforensics1/volexp

VolExp

volatility explorer (volatility 2)

リポジトリを見る
9515516年前Kitploit レビュー済み
共有
ウェブサイト

VolExp

Volatility エクスプローラ

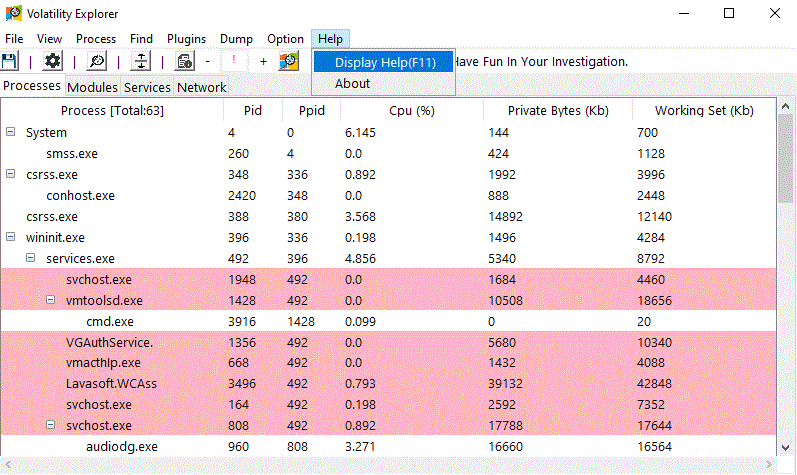
このプログラムは、メモリダンプへのアクセスをユーザーに提供します。また、Volatility Framework (https://github.com/volatilityfoundation/volatility) のプラグインとしても機能します。 このプログラムは Process Explorer/Hacker と同様に機能しますが、さらにメモリダンプへのアクセス(または Memtriage を使用したコンピュータ上のリアルタイムメモリへのアクセス)をユーザーに提供します。 このプログラムは Windows、Linux、MacOS マシンで実行できますが、Windows メモリイメージのみを使用できます。

注: volatility explorer for volatility3 https://github.com/memoryforensics1/Vol3xp

クイックスタート

  1. volexp.py ファイルをダウンロードします(memtriage を使用する場合は、memtriage.py ファイルもダウンロードし、既存の memtriage.py ファイルと置き換えてください https://github.com/gleeda/memtriage)。

  2. スタンドアロンプログラムとして、または Volatility のプラグインとして実行します:

  • スタンドアロンプログラムとして:
 python2 volexp
  • Volatility プラグインとして:
 python2 vol.py -f <memory file path> --profile=<memory profile> volexp

一部の機能

python2 memtriage.py --plugins=volexp
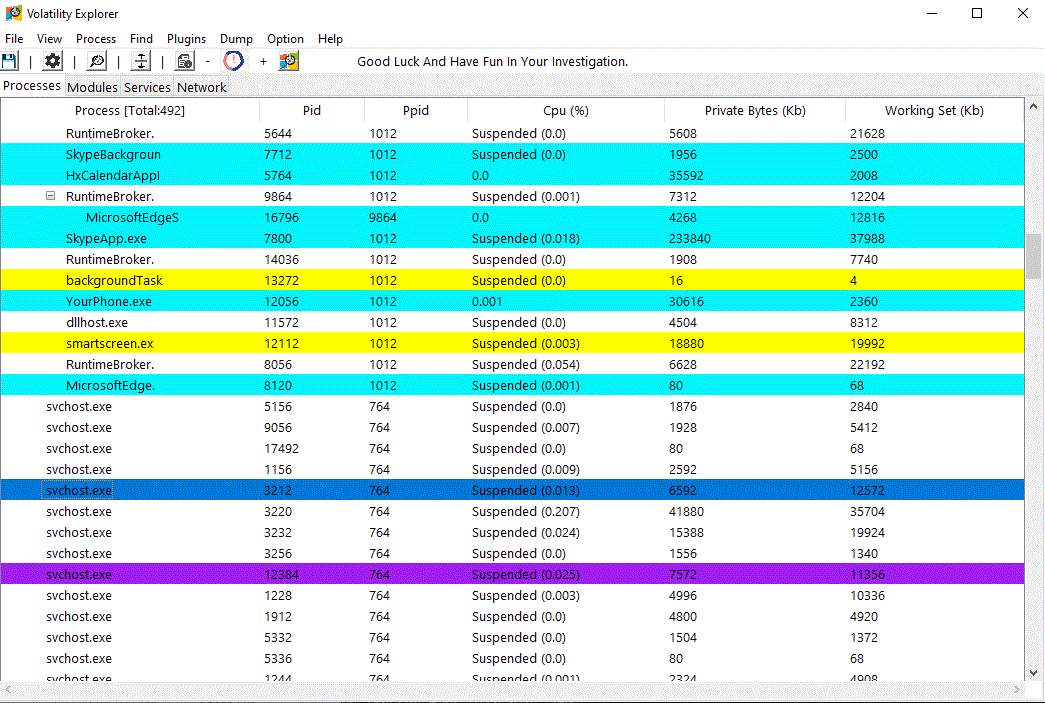
  • 一部の情報表示はリアルタイムで更新されません(プロセス情報(ゆっくり更新)、struct analyzer、PE プロパティ、リアルタイムプラグインの実行などのリアルタイム機能を除く)。 例: memtriage、特別なプロセス(serviceses、protected)を識別するために使用される色
  • このプログラムは、各プロセスのロードされた DLL、開いているハンドル、ネットワーク接続を表示することもできます(DLL のプロパティへのアクセスもオプションです)。
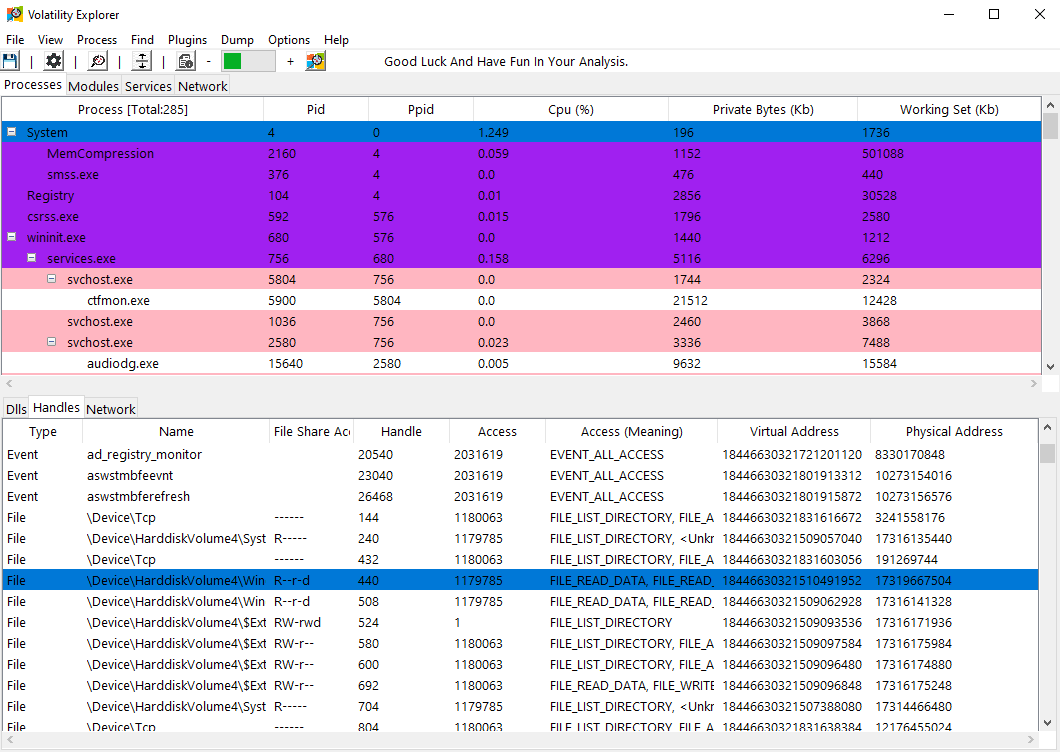
下部ペイン

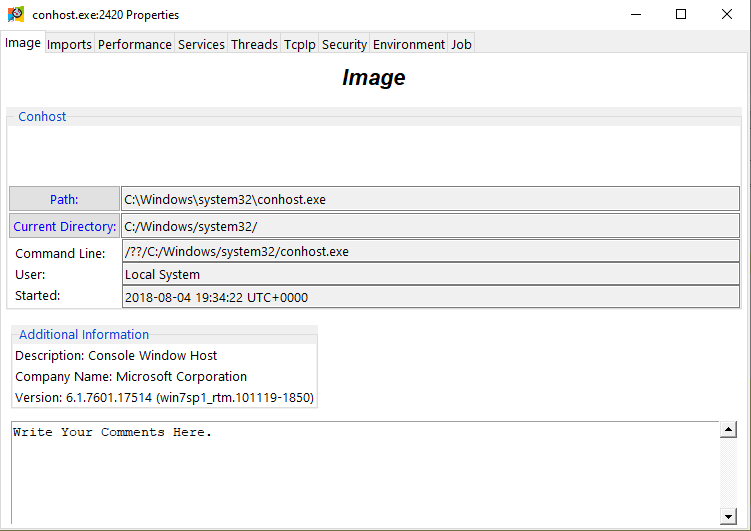
  • プロセスの詳細情報を表示するには、ダブルクリック(または左クリックしてプロパティを選択)して情報ウィンドウを開きます。

プロセスのプロパティ

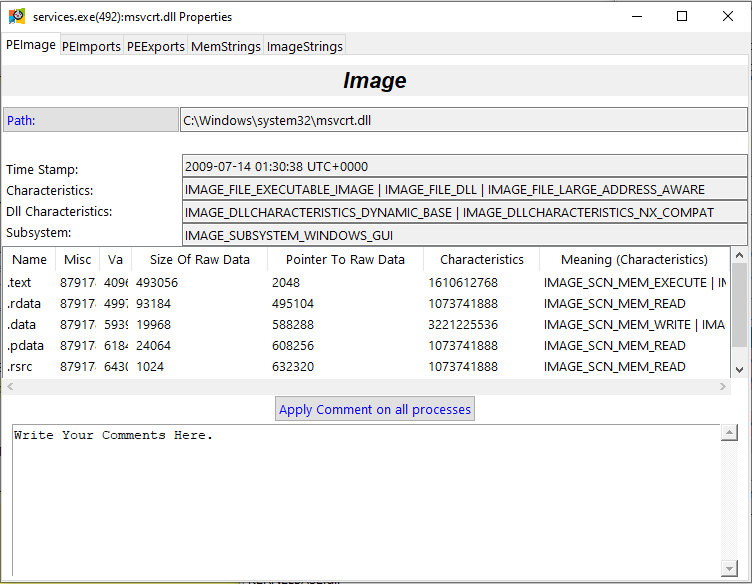
  • または、任意の PE の詳細情報を表示します。

PE プロパティ

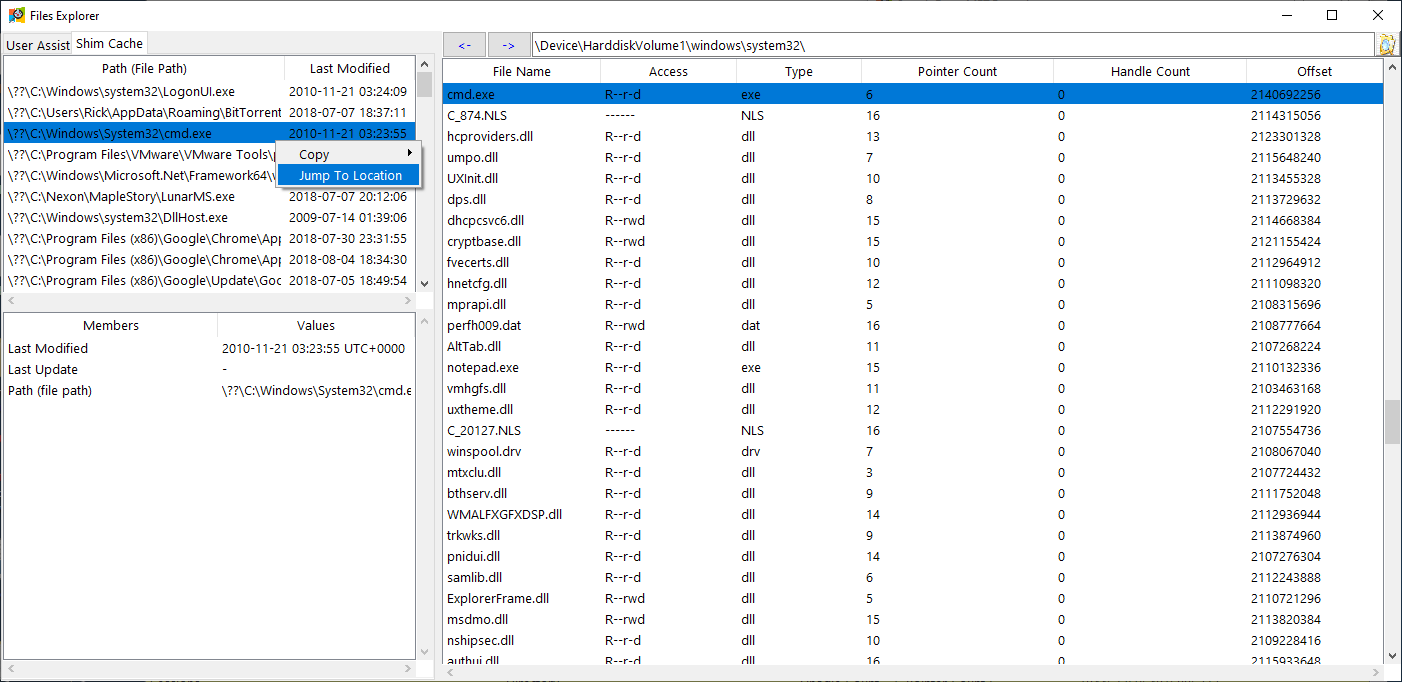
  • このプログラムは、メモリダンプ内のファイルとその情報を表示できます。さらに、それらのファイルの抽出も可能です(HexDump/文字列表示もオプション)。

ファイルエクスプローラ

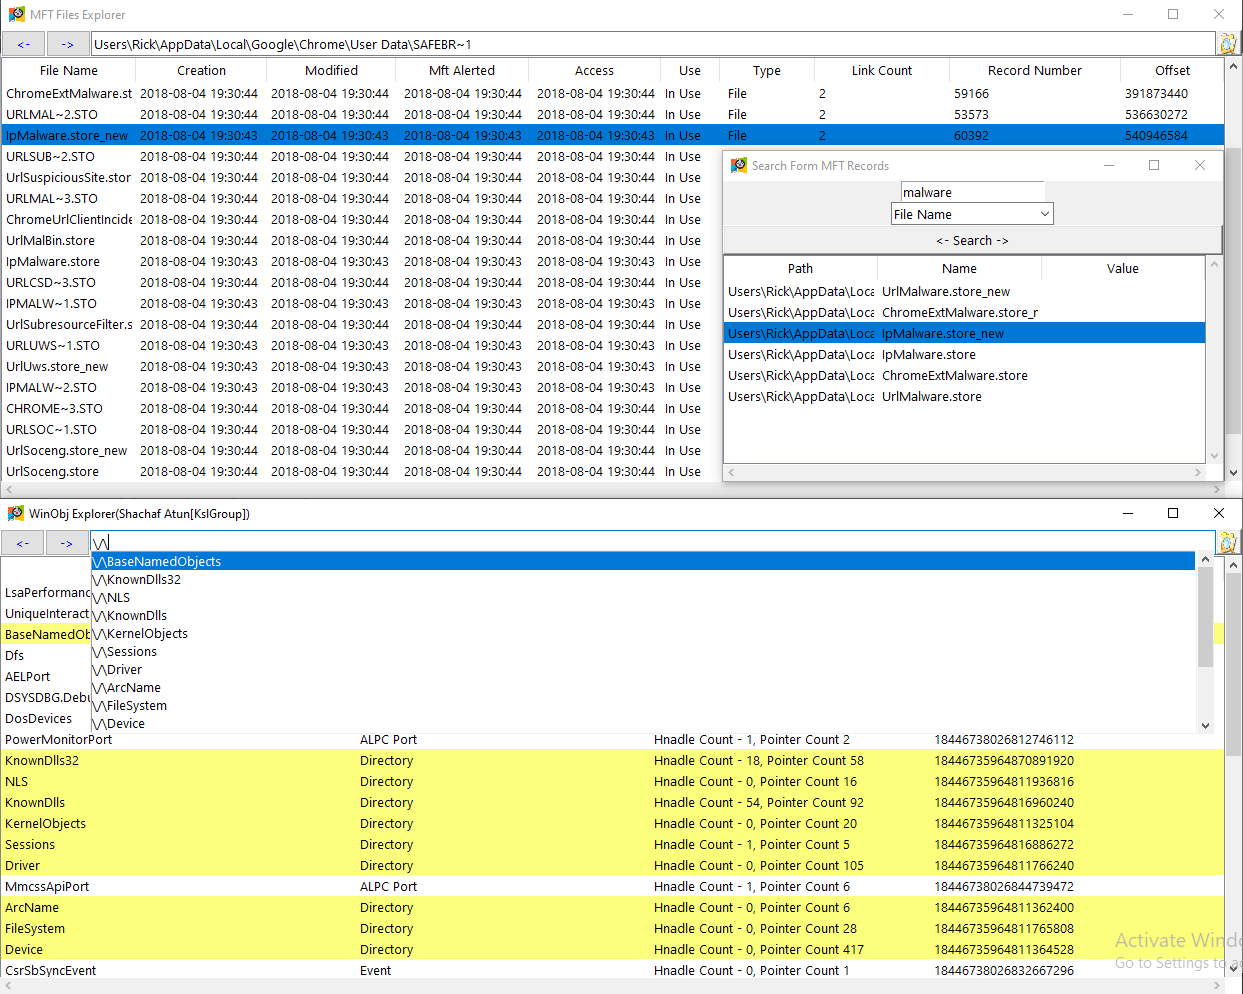
  • このプログラムは、Windows オブジェクトとファイルのメタデータ(MFT)の表示をサポートしています。

その他のエクスプローラ(Winobj と MFT エクスプローラ)

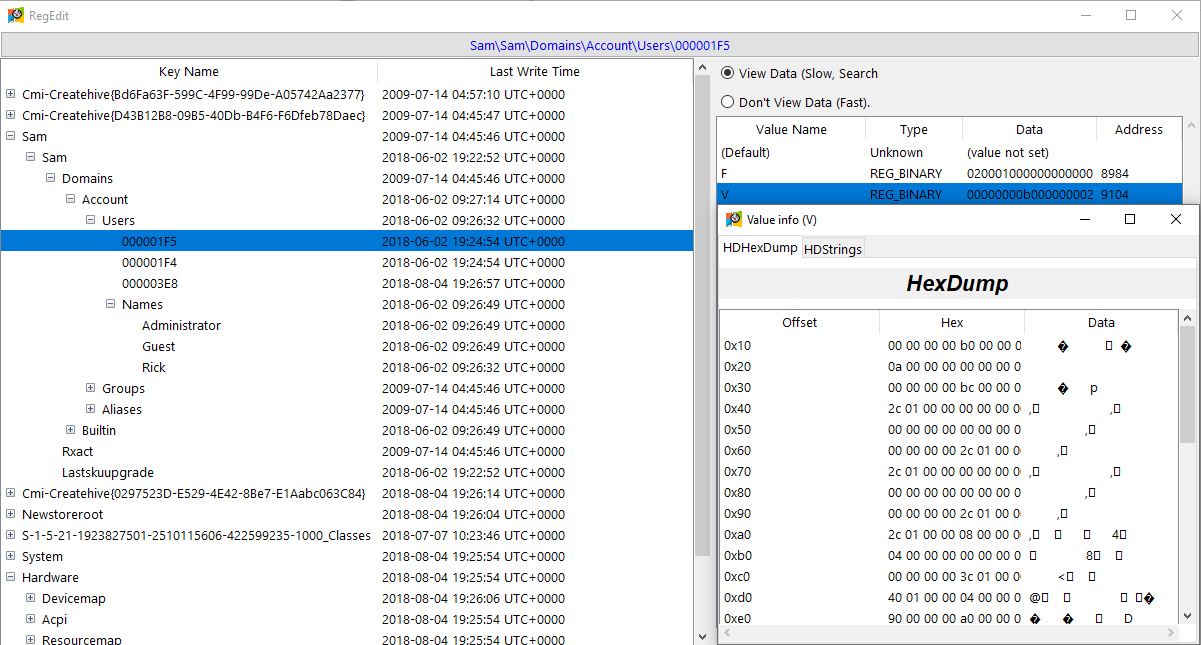
  • このプログラムは、メモリダンプのレジストリビューの表示もサポートしています。

RegView

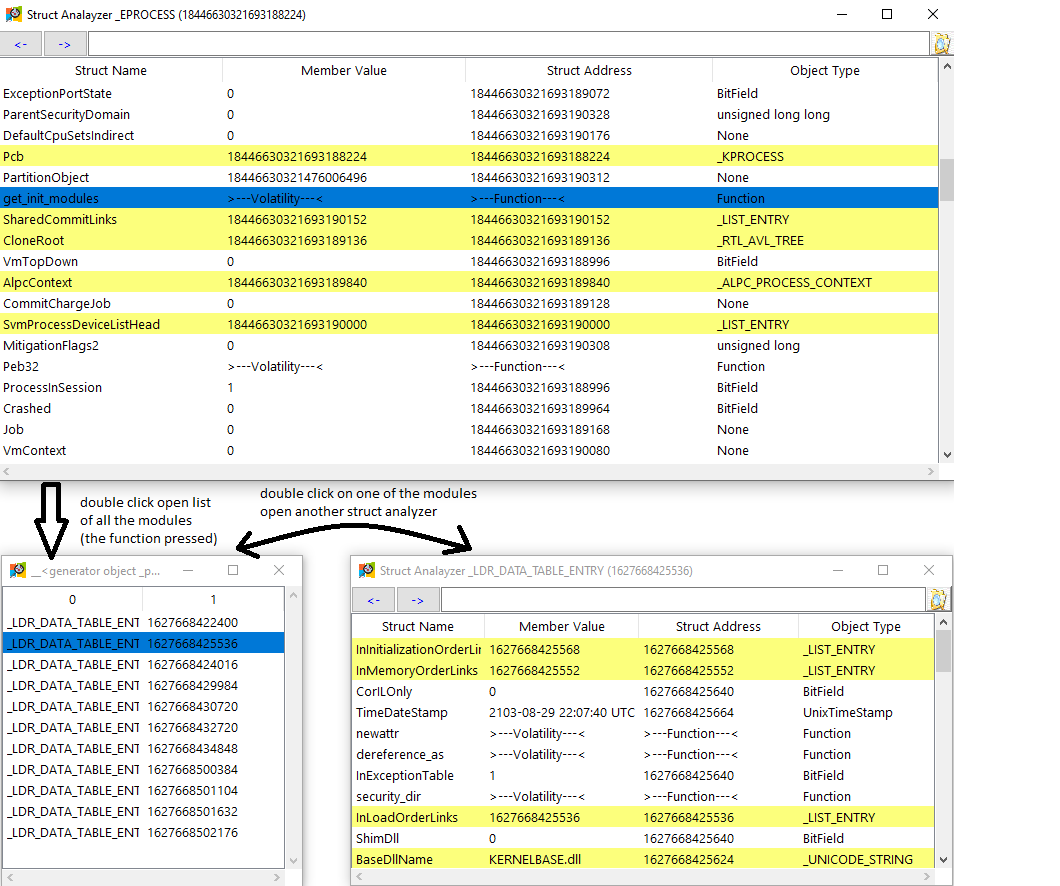
  • さらに、このプログラムは構造体解析をサポートしています。(メモリの構造体への書き込み、構造体に対する Volatility 関数の実行が可能です。) 別の構造体アナライザウィンドウで _EPROCESS 構造体内のすべてのロードモジュールを取得する例:

構造体アナライザ

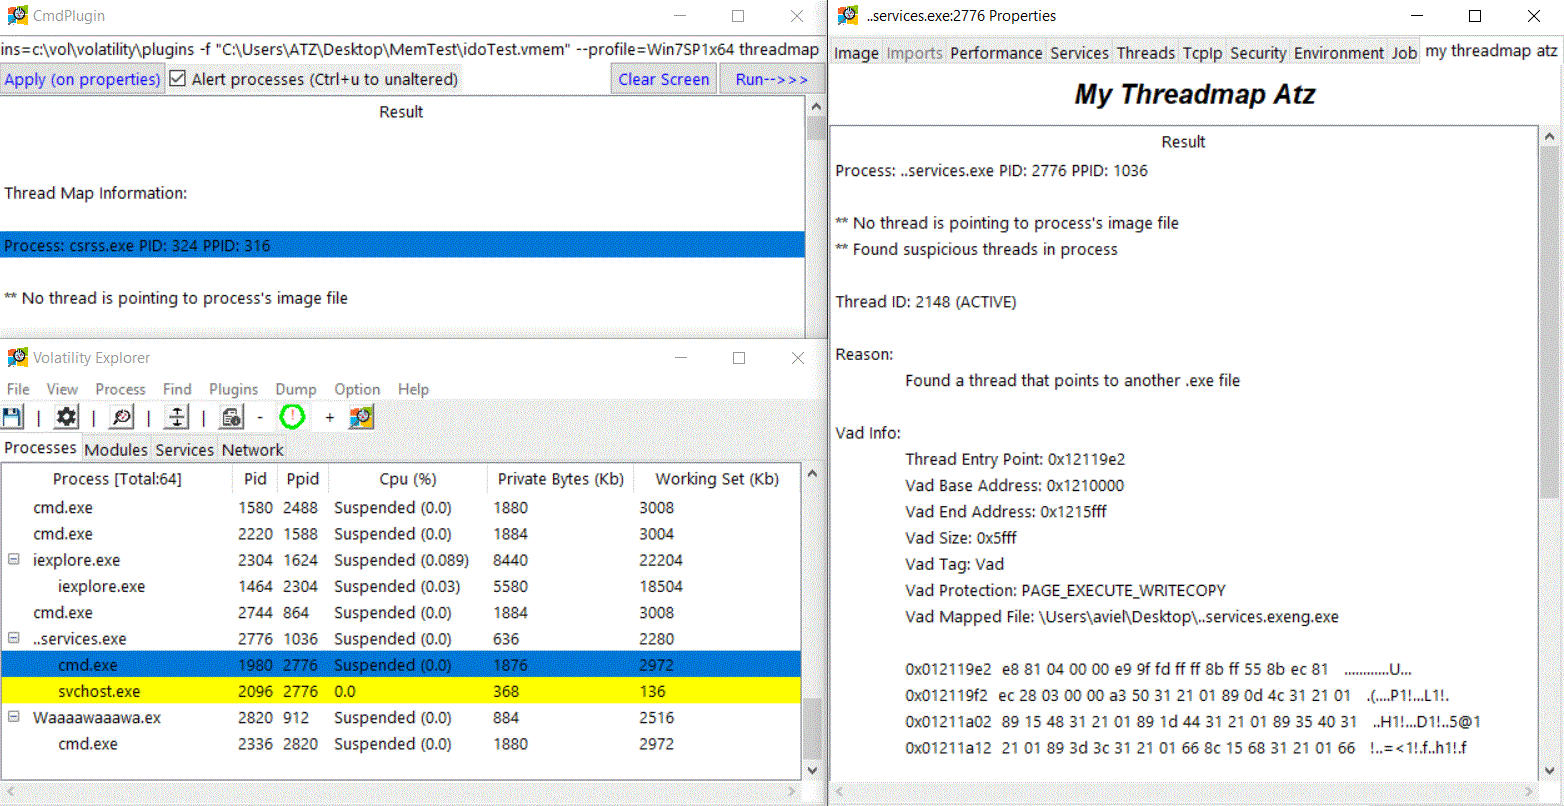
  • このプログラムは、別のプラグインによって発見された疑わしいプロセスを自動的にマークすることもできます。 実行中の threadmap プラグインの例:

Cmd プラグイン threadmap の実行

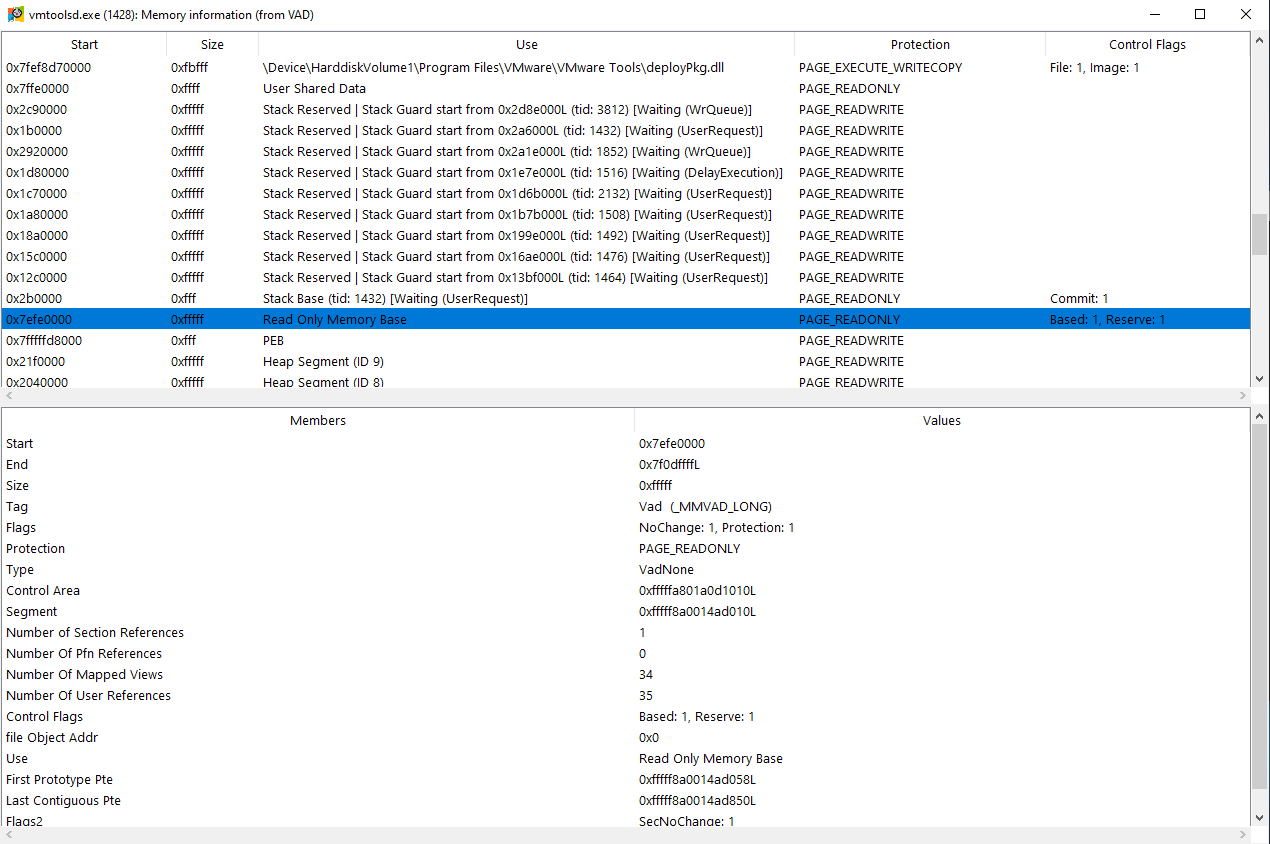
  • プロセスのメモリ使用量を表示します。

VAD 情報

  • 特定のプロセスを手動でマークし、それにサイドノートを追加します。

  • ユーザーの操作は、後で使用するために別のファイルに保存できます。

ヘルプの入手: https://github.com/memoryforensics1/VolExp/wiki/VolExp-help:

volexp ヘルプ

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →