🔒 CVE-2025-64155: 重大なFortiSIEMの脆弱性
📌 概要
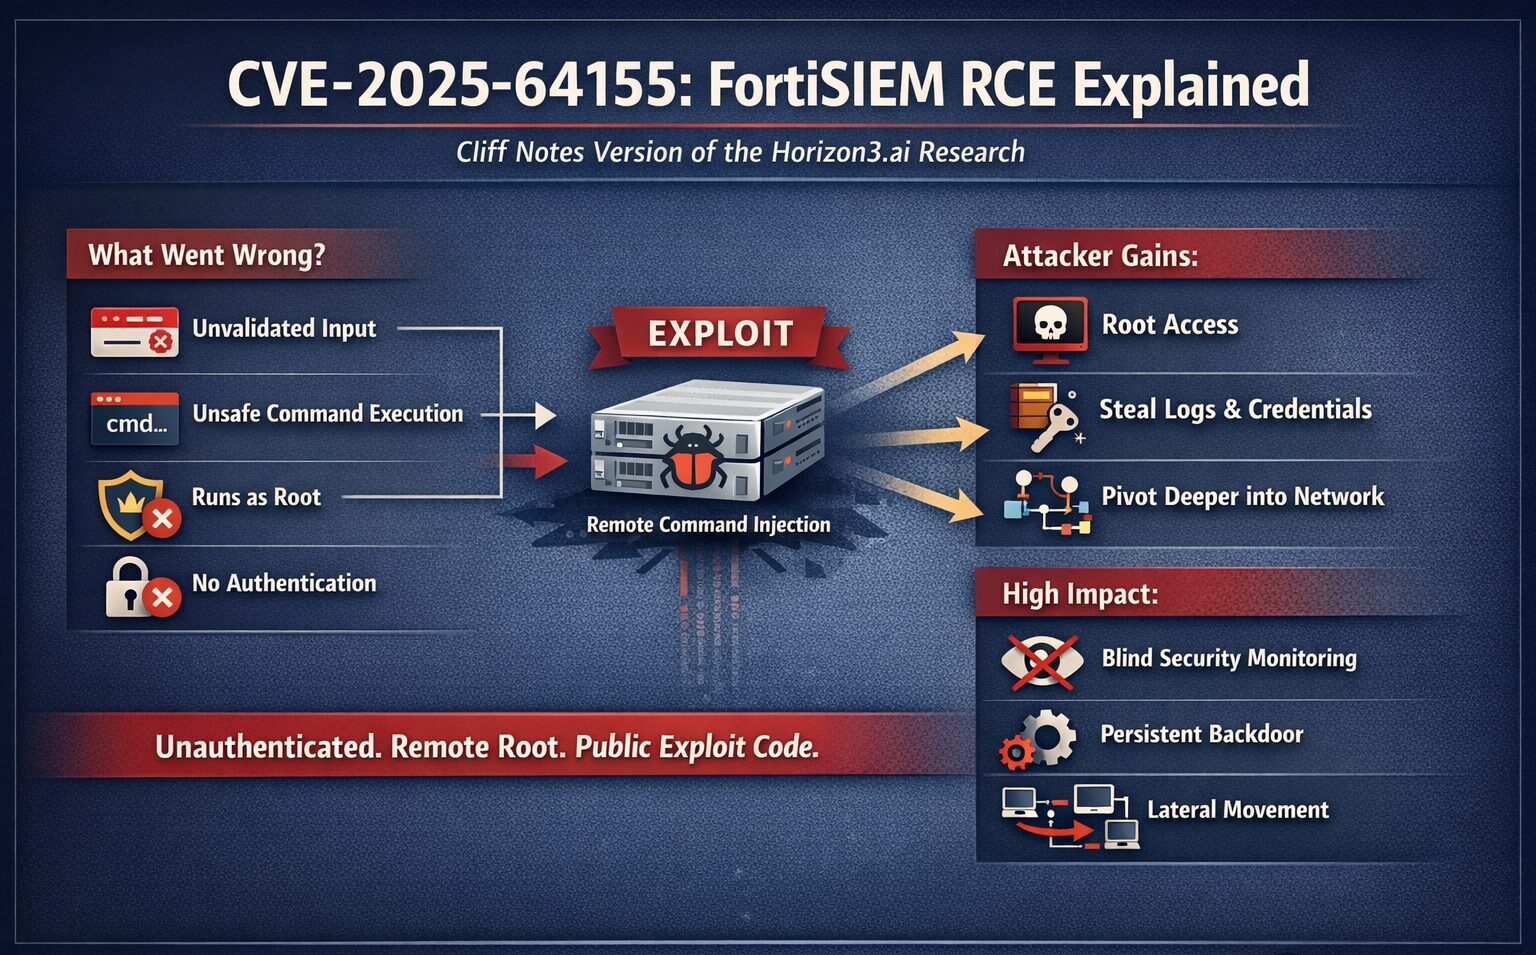
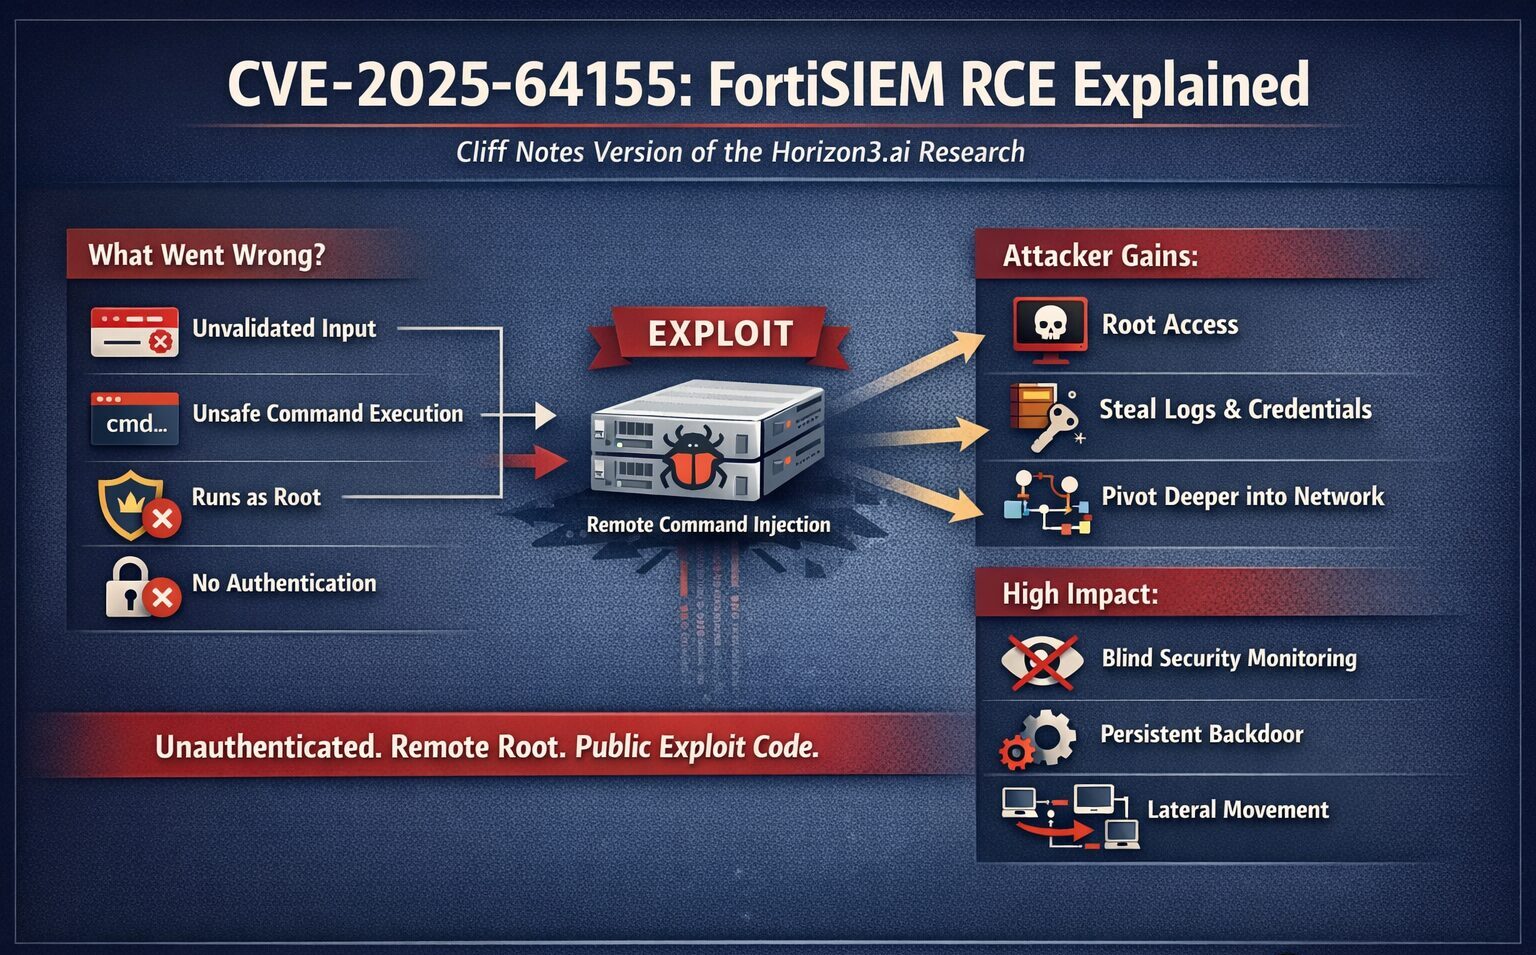
CVE-2025-64155は、セキュリティ情報およびイベント管理(SIEM)プラットフォームとして広く利用されているFortinet FortiSIEMにおける重大なセキュリティ脆弱性です。2026年1月13日に公開され、認証されていないリモート攻撃者が任意のシステムコマンドを実行できるようになります。
⚠️ 脆弱性の詳細
- 種別: OSコマンドインジェクション (CWE-78)
- 影響: ルート権限でのリモートコード実行 (RCE)
- 攻撃経路: ネットワーク (TCPポート7900)
- 必要な権限: なし
- ユーザー操作: 不要
- 攻撃の複雑さ: 低
- 深刻度: CVSS 3.x 9.8 (緊急)
説明: 攻撃者はFortiSIEMサービス(phMonitorなど)に特別に細工したリクエストを送信して任意のコマンドを実行し、システム全体を危険にさらす可能性があります。
🖥 影響を受ける製品 / バージョン
- FortiSIEM 6.7.0 – 6.7.10
- FortiSIEM 7.0.0 – 7.0.4
- FortiSIEM 7.1.0 – 7.1.8
- FortiSIEM 7.2.0 – 7.2.6
- FortiSIEM 7.3.0 – 7.3.4
- FortiSIEM 7.4.0
注意: クラウド版および最新のパッチ適用済みバージョン(例: 7.4.1、7.3.5、7.2.7、7.1.9)は影響を受けません。
🔥 影響
- 認証不要のリモート悪用が可能
- システム全体の侵害(ルートアクセス)
- 攻撃者による可能性のある操作:
- マルウェア/バックドアのインストール
- ログと認証情報の外部への持ち出し
- 監視の改ざんまたは無効化
- 内部システムへの横展開(ピボット)
FortiSIEMには機密性の高いテレメトリデータや管理データが含まれることが多いため、侵害されると組織のセキュリティが大幅に弱体化する可能性があります。
📈 悪用状況
- 公開された**Proof-of-Concept (PoC)**が存在
- 実環境での活発な悪用が報告済み
- 一部の政府系公式脆弱性カタログにはまだ掲載されていないが、緊急性は非常に高い
🛡 緩和策と是正措置
至急の対応:
- FortiSIEMを直ちにパッチ適用: バージョン7.4.1、7.3.5、7.2.7、または7.1.9にアップグレード
- ネットワークアクセスを制限: 信頼できるホストのみがTCPポート7900に到達できるようにする
- FortiSIEMをセグメント化・分離し、一般的なネットワークへの露出を避ける
- ログを監視: 異常な接続や予期しない管理者操作に注意する
一時的な回避策:
- パッチ適用が可能になるまでTCPポート7900へのインバウンドトラフィックをブロックする
🧠 まとめ
CVE-2025-64155はFortiSIEMにおける重大なOSコマンドインジェクションの脆弱性であり、リモートからの認証不要のルートアクセスを可能にします。PoCエクスプロイトが公開されているため、組織はシステム全体の侵害を防ぐために、直ちにパッチ適用、分離、監視を実施する必要があります。
参考情報:
 mefhika120/ashwesker-cve-2025-64155

