Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-38766 — Renault ZOE Keyless Systemの脆弱性(CVE-2022-38766)に対するPoC | Kitploit

ツール/GitHubGitHub/malhyuk/cve-2022-38766
エクスプロイトRFID/NFCツールワイヤレスセキュリティハードウェアとIoTセキュリティ
GitHubmalhyuk/cve-2022-38766

CVE-2022-38766

Renault ZOE Keyless Systemの脆弱性(CVE-2022-38766)に対するPoC

リポジトリを見る
44364年前未レビュー
共有

CVE-2022-38766

Renault ZOE キーレスシステムの脆弱性 CVE-2022-38766 の PoC

紹介

Company_logo

AUTOCRYPT [MalHyuk]

概要

本脆弱性は、ZOE 電気自動車が RF ハッキングに対して安全かどうかという疑問を提起しました。そのため、今年発売された実際の ZOE 車両を対象に攻撃を実施しました。また、この攻撃が RF ハッキングの防御手法であるローリングコードをどのように迂回するかについての研究も行い、車が故障した場合の対処方法についても多くの検討が必要でした。

攻撃シナリオ

Attack Scenario

現在でも多くの自動車は RF 通信を介してドアの施錠・解錠を行っています。そのため、古典的なハッキング手法でも車のドアを開けることができます。

PoC

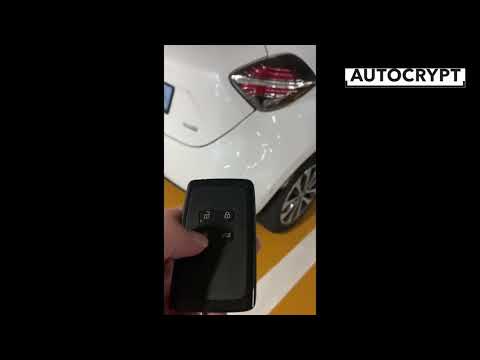
私のラップトップと HackRF が車上で動作しています

リプレイ攻撃

Replay attack

DoS 攻撃

Replay attack

対象車両

- Renault 2021 ZOE 電気自動車

キーフォブ情報

ZOE Keyfob device

FCC ID : KR5IK4CH-01
周波数 : 433.92MHz
変調方式 : FSK

詳細情報

使用機材

- HackRF One + Portapack H2
- GNURadio
- GQRX
- Universal Radio Hacker
- rtl_433

ZOE をどうやって Pwn するか?(対策付き)

ローリングコード、別名ホッピングコード

rtl_433

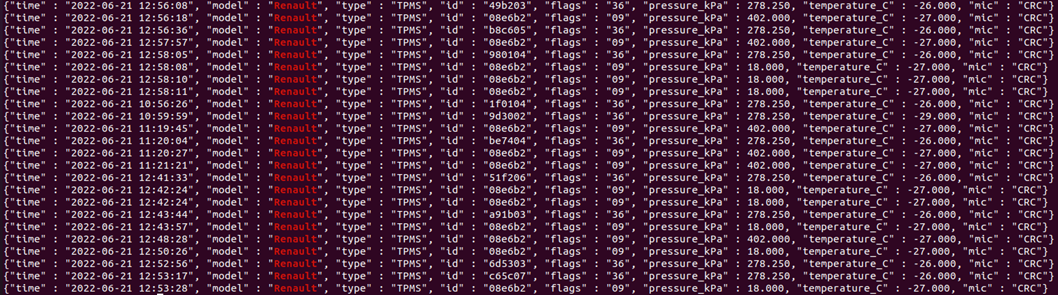
このプロセスを通じて、id と flags の値が約8つ(以下)の固定された異なる値を介して信号化されていることがわかりました。これらの値を含むすべての信号は gnuradio-companion でキャプチャされ、ファイルとして保存されます。そして、そのファイルに基づいて信号を継続的に送信することができます。

信号が検出されると、データは 0 と 1 で書き込まれます。しかし、スクリーンショットに示されているように、保存された id 値が1つしかない場合、信号が正しくなるまで送信し続けなければならず、また、スマートキーの開錠ボタンを複数回押して、すべての id を持つ保存された信号をキャプチャする必要があります。そのため、ローリングコードを迂回できると考えました。

より良い方法は、信号のバイナリコードを解析し、符号化してから送信することです。

参考

nonamecoder/CVE-2022-27254

ローリングコード

Rolling-PWN

Renault ZOE

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →