 maikroservice/cve-2022-3942
CVE-2022-3942の概念実証:Sanitization Management System v1.0の保存型XSS。Remarks/Addressフィールドの巧妙に細工されたペイロードを介してCookie盗難を可能にする。

Sanitization Management System におけるクロスサイトスクリプティング
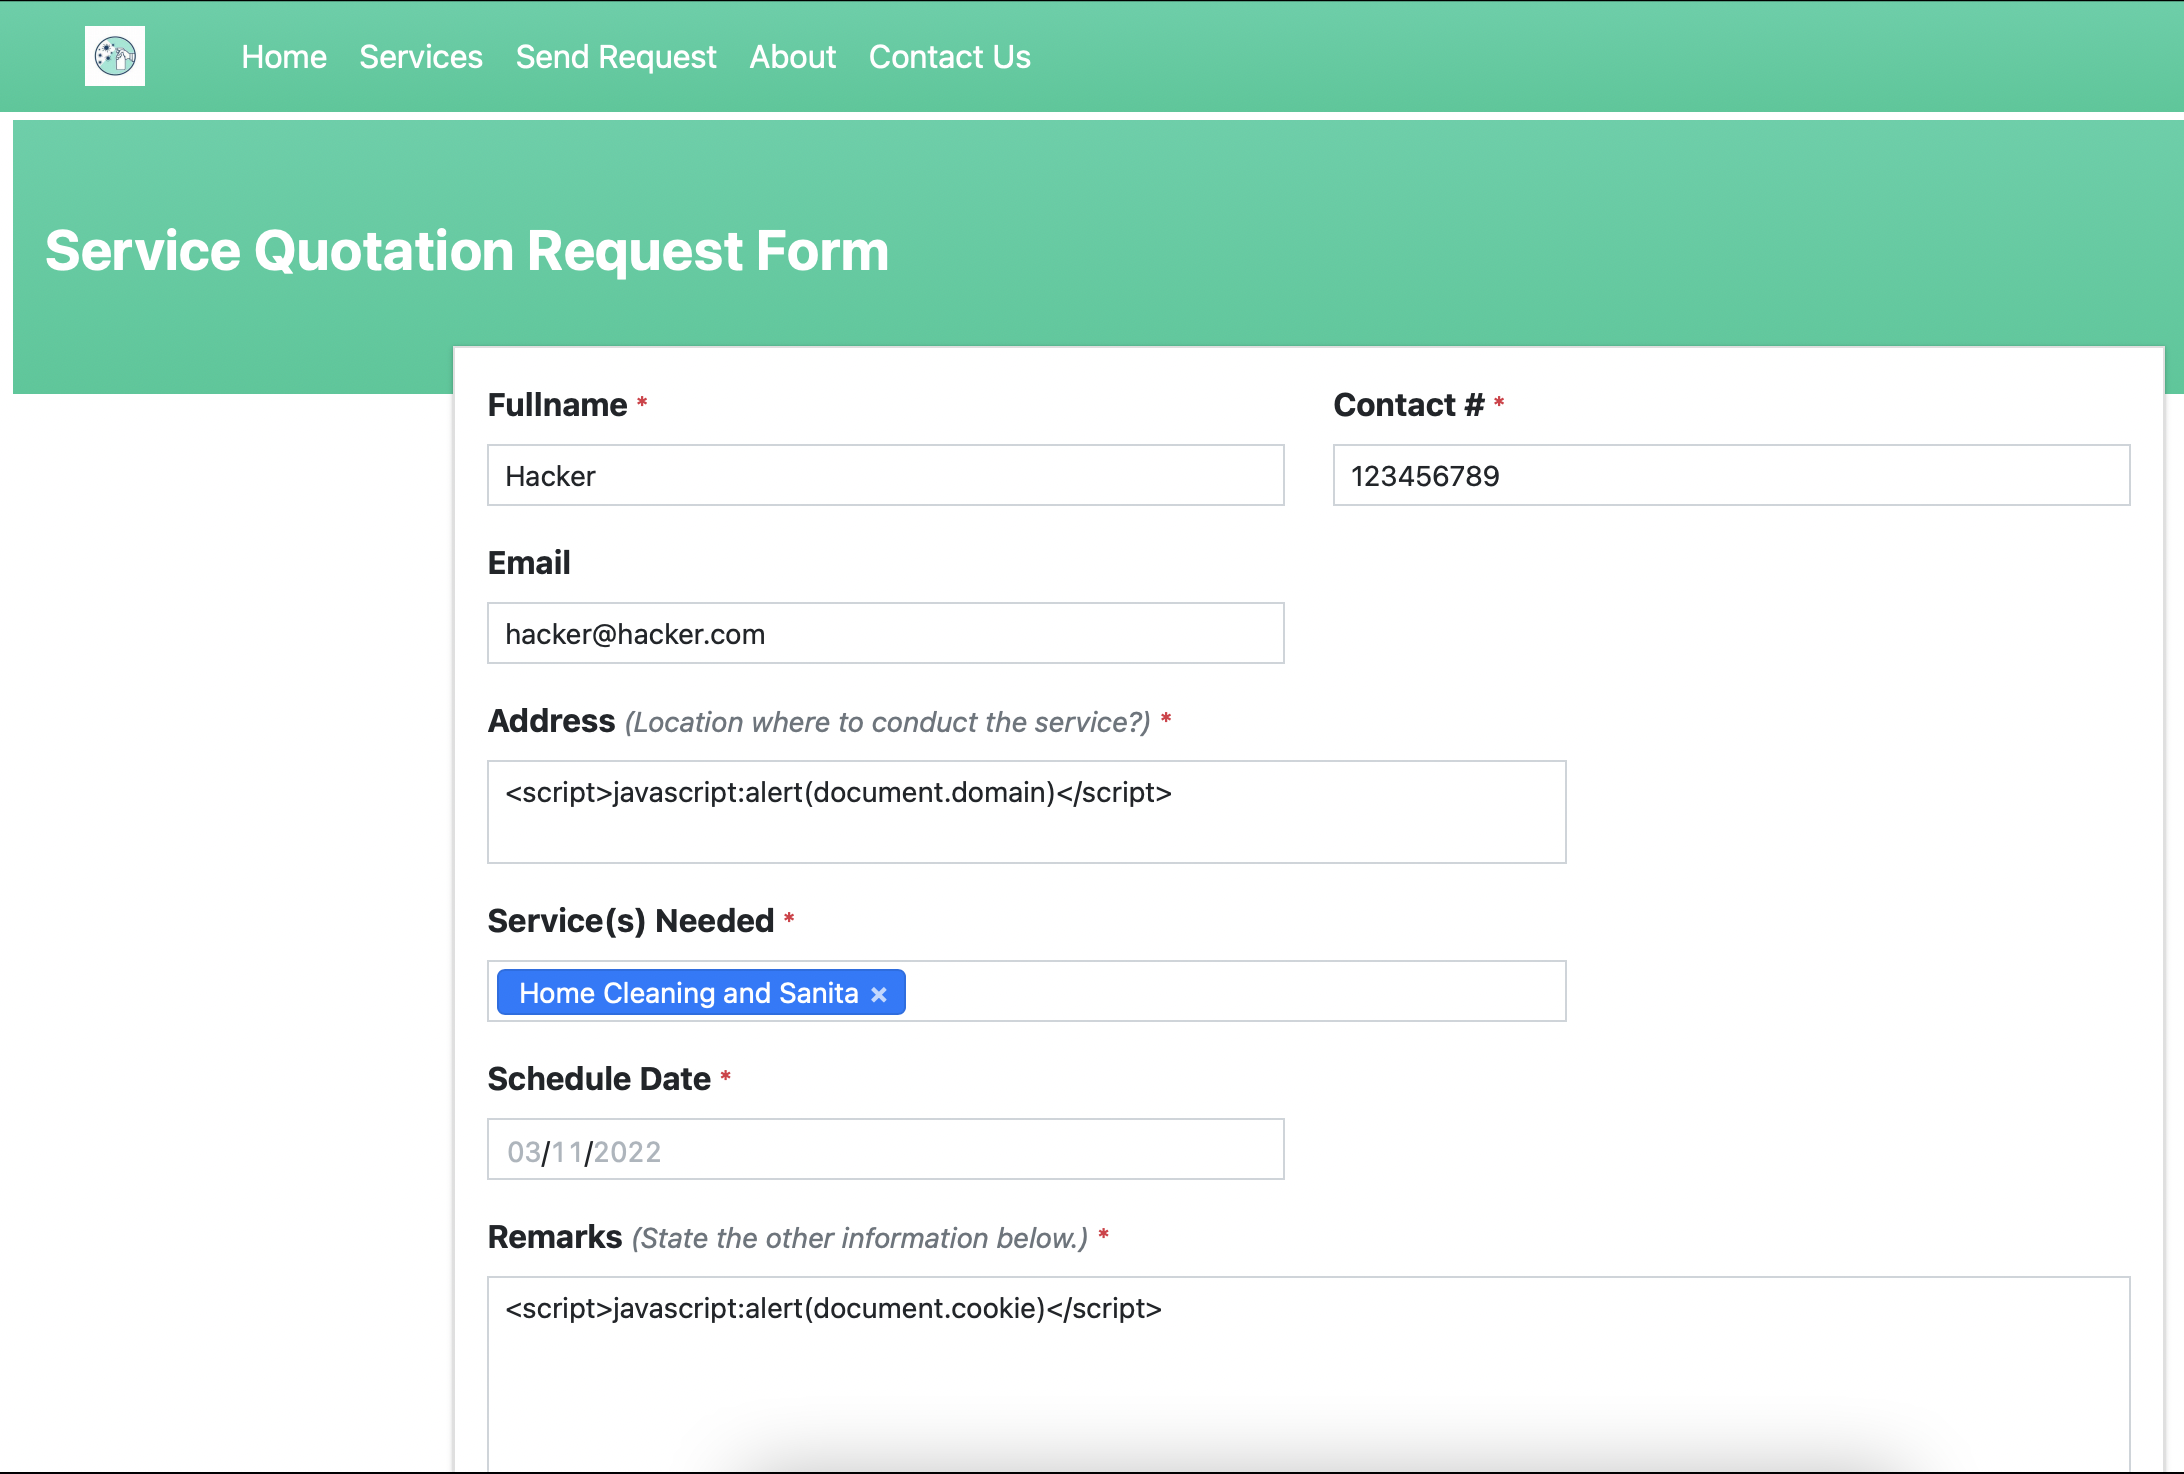
説明: Sanitization Management System v1.0 のクロスサイトスクリプティング(XSS)脆弱性により、潜在的な攻撃者が Request Quote Form の Remarks フィールドまたは Address フィールドに注入した細工済みペイロードを介して、任意のウェブスクリプトまたは HTML を実行できる可能性があります。ログイン済みのスタッフまたは管理者ユーザーがその見積もりを開くとすぐに XSS が発動します。さらに、Cookie に HttpOnly フラグが設定されていないため、ログイン済みユーザーの Cookie を盗むために悪用される可能性があります。
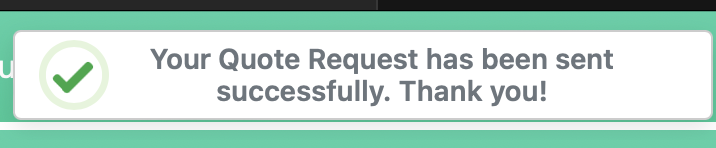
再現手順: