
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-9978 — CVE-2019-9978をシミュレートおよび悪用するためのDockerベースのラボ環境。WordPress Social Warfareプラグインの3.5.3未満のバージョンのリモートコード実行脆弱性です。 | Kitploit
ツール/GitHubGitHub/mahajian/cve-2019-9978
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubmahajian/cve-2019-9978

CVE-2019-9978

CVE-2019-9978をシミュレートおよび悪用するためのDockerベースのラボ環境。WordPress Social Warfareプラグインの3.5.3未満のバージョンのリモートコード実行脆弱性です。

リポジトリを見る
82年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2019-9978

WordPress プラグイン Social Warfare の RCE 脆弱性 < 3.5.3 🐞

脆弱なプラグインを最小限にシミュレートして悪用する 🥰

脆弱なプラグインのインストール

依存関係のインストール:

docker-compose build

脆弱性サーバーと攻撃者サーバーのコンテナを起動

docker-compose up

または

docker-compose up -d
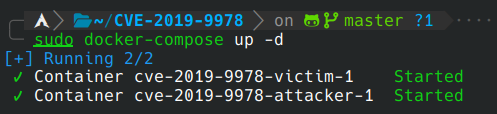
docker-compose up -d

サーバーの停止

docker-compose down

docker-compose down

エクスプロイト

エクスプロイトの依存関係をインストール:

pip install -r requirements.txt

実行:

python3 exploit.py

exploit

お楽しみください 💀

ツールをダウンロード