
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-55182-GUI — CVE-2025-55182 脆弱性検出・活用ツール(GUI版) | Kitploit
ツール/GitHubGitHub/m3ngx1ng/cve-2025-55182-gui
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールレッドチーミングリモートアクセスツールペイロード開発
GitHubm3ngx1ng/cve-2025-55182-gui

CVE-2025-55182-GUI

CVE-2025-55182 脆弱性検出・活用ツール(GUI版)

リポジトリを見る
1179ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2025-55182 脆弱性検出・悪用ツール(GUI版)

プロジェクト概要

本プロジェクトは、CVE-2025-55182 の高リスク脆弱性に対応したビジュアル検出・悪用ツールです。Python + tkinter ベースで全グラフィカル操作インターフェースを開発しており、複雑なコマンドライン操作を不要とし、使いやすさと実用性を両立しています。

CVE-2025-55182 脆弱性は、React Server Components(RSC)エコシステムの Next.js フレームワークに存在します。攻撃者は悪意のある multipart/form-data リクエストを構築することでリモートコマンド実行を実現し、サーバー権限を奪取できます。本ツールは許可されたセキュリティ研究および準拠した侵入テストにのみ使用され、セキュリティ従事者がターゲット資産の脆弱性影響を迅速に検証し、インシデント対応とセキュリティ防御の取り組みを推進するのに役立ちます。

コア機能

機能モジュール詳細説明
脆弱性検出単一ターゲット/一括検出に対応。受動的な特徴認識(レスポンスヘッダー、ページキーワード)と能動的なフィンガープリント検証(React Flight Protocol)を統合。結果は TXT/CSV 形式でエクスポート可能
ワンクリックコマンド実行Payload を手動で構築する必要なし。ターゲット URL とシステムコマンド(whoami/ls/cat 等)を入力するだけで、脆弱性悪用を自動完了し実行結果を返す
メモリシェル展開と利用ファイルレスメモリシェルをワンクリックで展開。カスタムアクセスパスをサポートし、ツールまたはブラウザから柔軟にコマンドを呼び出して実行可能
リバースシェルリバースシェル機能を統合。攻撃者 IP とリスニングポートを設定後、ターゲットサーバーのインタラクティブシェルを迅速に取得可能
互換性対応URL 形式の自動修正、SSL 検証の無視、マルチスレッド一括スキャン。異なる OS とネットワーク環境に適応

使用方法

ツール起動

cve-2025-55182-gui.exe

操作手順

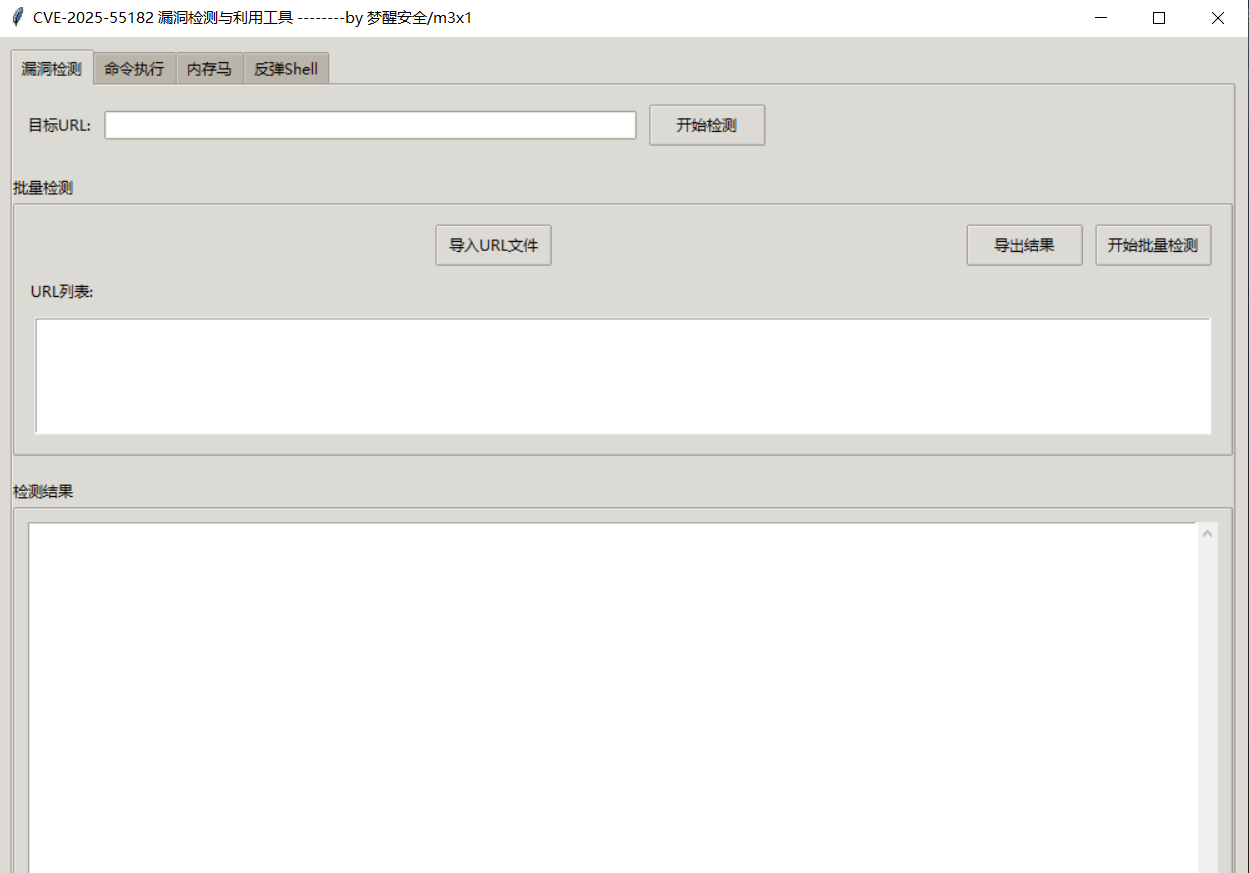
  1. 脆弱性検出

    1. 単一ターゲット:「脆弱性検出」タブに切り替え、ターゲット URL(http/https 対応)を入力し、「検出開始」をクリックしてスコアと判定結果を表示
    2. 一括検出:「URL ファイルをインポート」(1行に1つのURL)をクリックし、「一括検出開始」を実行。スキャン完了後、結果をエクスポート可能

    image-20260103215221114

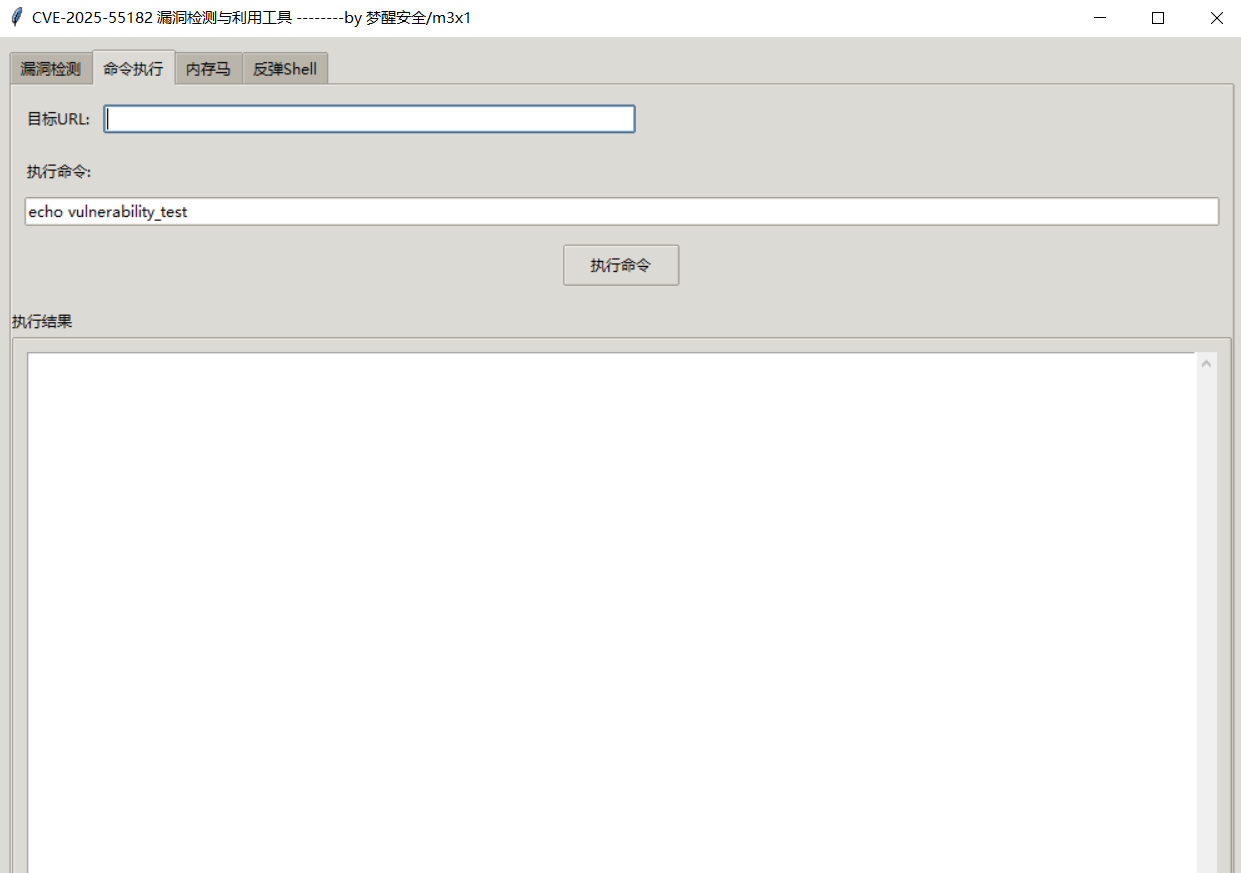
  2. コマンド実行

    1. 「コマンド実行」タブに切り替え、ターゲット URL と実行するコマンドを入力
    2. 「コマンド実行」をクリックし、コマンド出力結果をリアルタイム表示

    image-20260103215242145

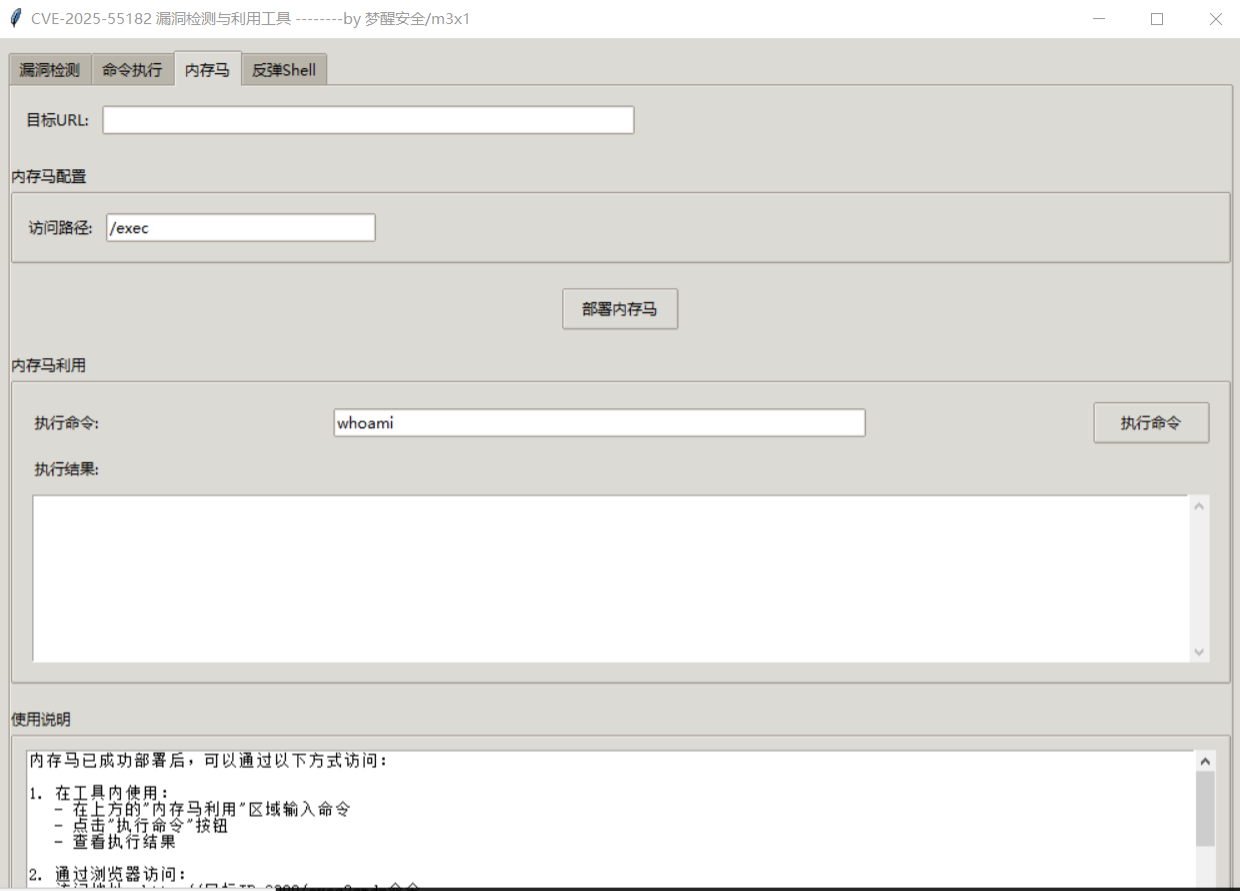
  3. メモリシェル展開と利用

    1. 展開:「メモリシェル」タブでターゲット URL とカスタムアクセスパスを設定し、「メモリシェル展開」をクリック
    2. 利用:ツール内で直接コマンドを入力して実行するか、ブラウザで http://ターゲットIP:3000/カスタムパス?cmd=実行するコマンド にアクセス
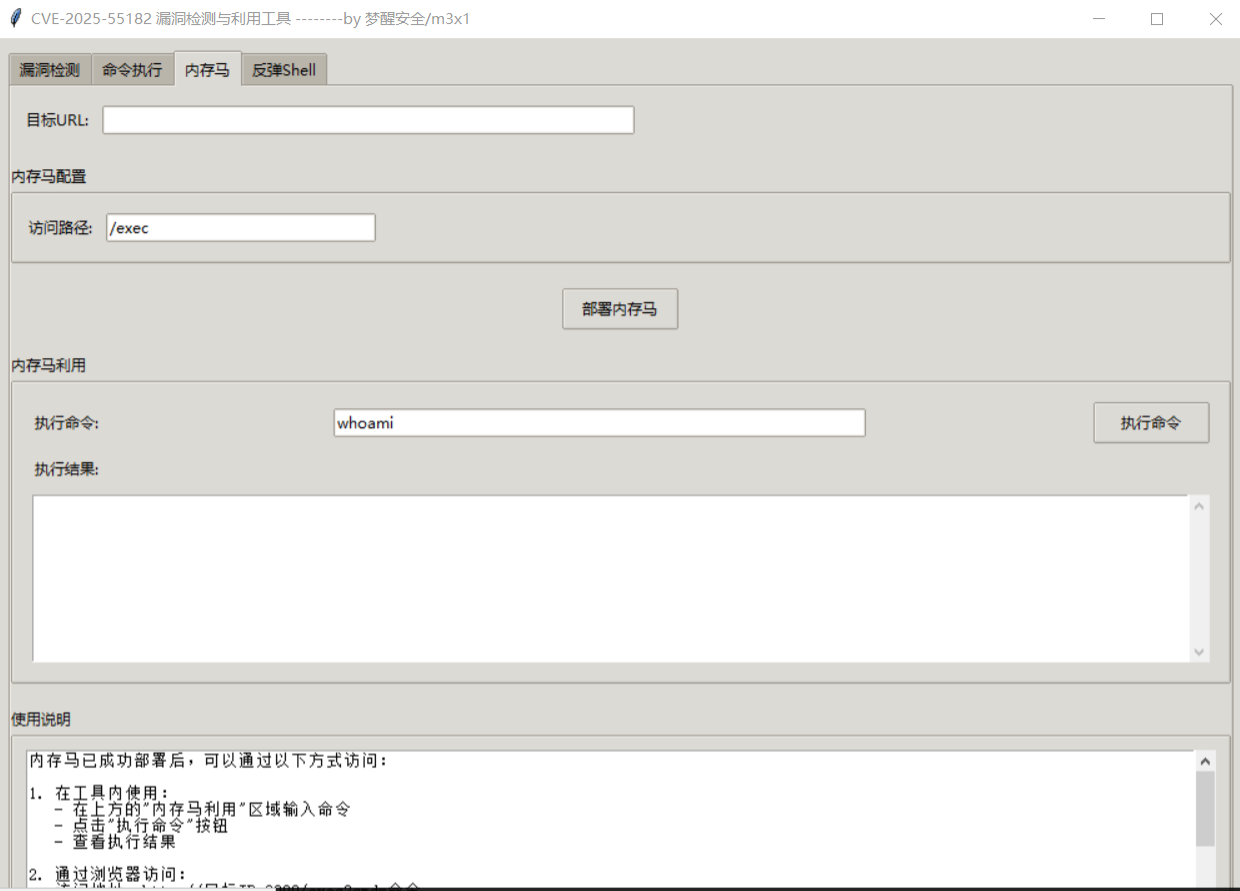
    image-20260103215308304

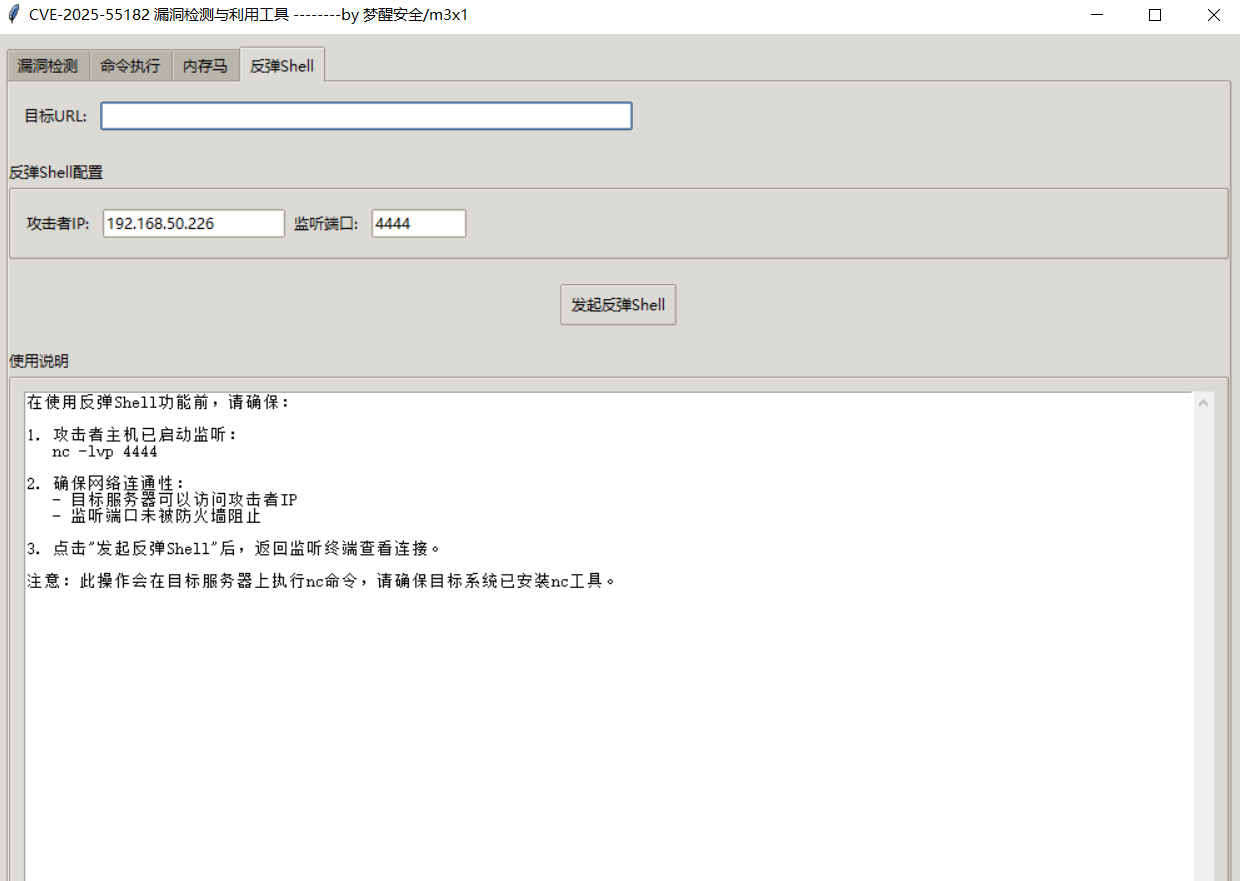
  4. リバースシェル

    1. 攻撃者ホストでまずリスニングを開始(例:nc を使用):nc -lvp リスニングポート
    2. ツール内で「リバースシェル」タブに切り替え、ターゲット URL、攻撃者 IP、リスニングポートを入力
    3. 「リバースシェルを発行」をクリックすると、リスニング端末でインタラクティブシェルを取得可能

    image-20260103215326872

セキュリティ防御の推奨事項

防御側の対策

  1. 直ちに Next.js フレームワークを最新安定版にアップグレードし、RSC 解析ロジックの欠陥を修正する
  2. WAF ルールを構成し、悪意のある RSC ヘッダーや特殊な multipart/form-data 形式のリクエストをブロックし、child_process キーワードをフィルタリングする
  3. サーバー側の child_process モジュールの実行権限を制限し、業務サービスの実行権限を最小化する
  4. 定期的に本ツール(または同種の脆弱性スキャンツール)を使用して、資産に対して定期的なセキュリティチェックを実施する

ツール使用規範

  1. 本ツールを使用する前に、必ずターゲットシステムから合法的な書面による許可を取得すること
  2. 「中華人民共和国ネットワーク安全法」「ネットワーク安全審査弁法」などの関連法規を厳守すること
  3. テスト中はデータのバックアップを確実に行い、対象システムに不可逆的な損害を与えないようにすること
  4. 一括スキャン時はスレッド数を制御し、対象サーバーにサービス拒否(DoS)リスクを与えないようにすること

免責事項

本プロジェクトはセキュリティ研究と許可された侵入テストにのみ使用され、いかなる不正な攻撃、無許可のシステム探索、データ窃取行為にも使用してはなりません。

本ツールの使用によって生じた一切の法的責任、経済的損失、システム障害などの結果は、すべて利用者が自ら負担するものとし、プロジェクト開発者は一切の連帯責任を負いません。

著者について

みなさん、夢醒安全のWeChat公式アカウントをフォローしてください。ネットワークセキュリティ関連のコンテンツを継続的に更新していきます 画像
みなさん、交流グループに参加してください。一緒に交流して学びましょう 画像

ツールをダウンロード