はじめに (中国語)
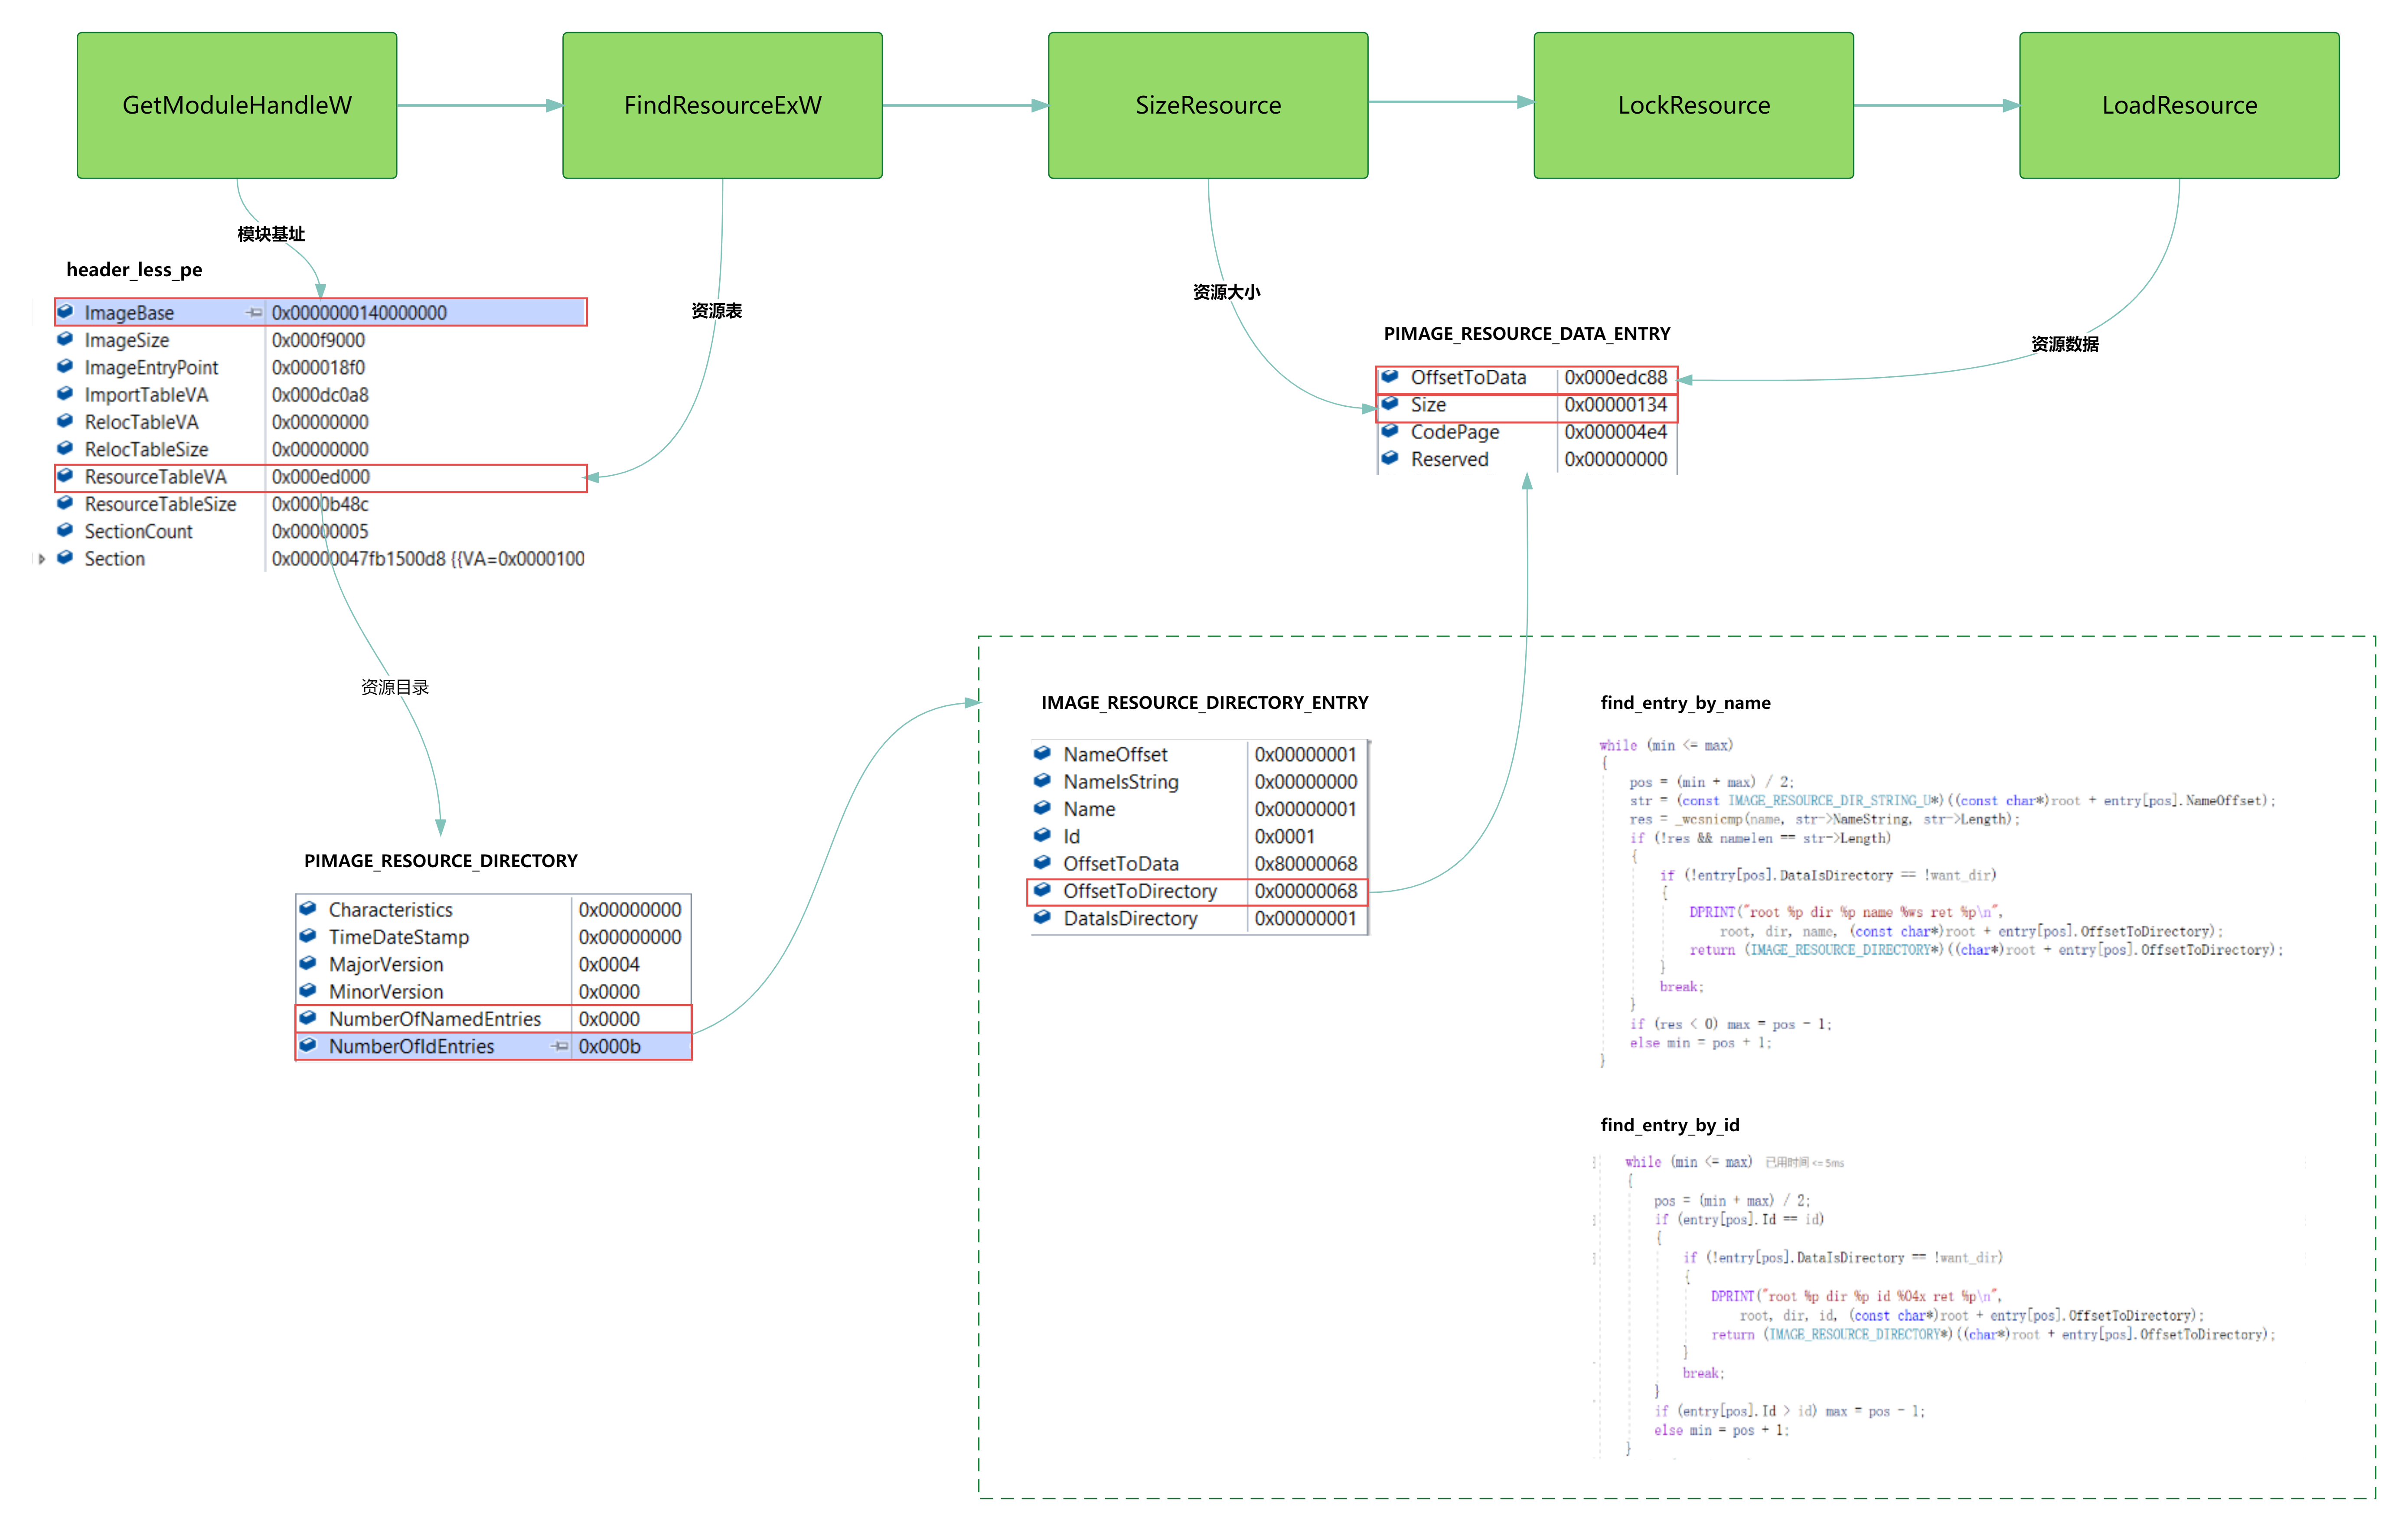
HeaderLessPEは、Icedidトロイの木馬で使用されるメモリPEローディング技術です。この技術に基づき、HVNCを使用したファイルレス攻撃の新しい方法を提案します。この拡張により、HeaderLessPEをグラフィカルなハッキングツールに制限なくインジェクトして実行できるようになります。
MemDllのような他のインメモリローディング技術と比較して、拡張されたHeaderLessPEには2つの利点があります:
- 従来のDOSヘッダーとPEヘッダーのIOCを回避
DOSヘッダーとPEヘッダーはメモリスキャンの焦点となることが多く、Cobalt Strikeを使用する際には、ロードされたBeaconヘッダーを消去するためにプロファイルファイルを使用する必要があります。HeaderLessPEを使用すれば、この問題を心配する必要はありません。
- 再配置テーブルとインポートテーブルをサポートしており、EXEをHeaderLessPE構造に簡単に変換できます
再配置をサポートし、Tlsや遅延インポートなどの構造を含まない限り、HeaderLessPEに変換できます。これはトロイの木馬のメモリモジュールを作成するだけでなく、一部のハッキングツールをHeaderLessPEに変換してメモリ内でロード・実行し、利用可能な攻撃ツールを拡張するのにも便利です。
テスト
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
これにより、desktop_nameデスクトップ上でファイルなしでBrowsingHistoryViewツールが実行されます。

記事リンク:https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
参考
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm



