 lukasz-rybak/cve-2025-65094
CVE-2025-65094の概念実証:WBCE CMSのIDORによる権限昇格。グループID操作による管理者アクセス取得を示し、詳細な分析と是正ガイダンスを提供。

| フィールド | 詳細 |
|---|---|
| CVE ID | CVE-2025-65094 |
| 深刻度 | HIGH |
| アドバイザリ | アドバイザリを表示 |
| 発見者 | Lukasz Rybak |
WBCE CMS の低権限ユーザーは、/admin/users/save.php リクエスト内の groups[] パラメータを操作することで、権限を Administrators グループへ昇格させることができます。
UI はユーザーが自分がすでに属しているグループのみを割り当てられるように制限していますが、サーバーサイドの検証が欠如しているため、攻撃者は自分のグループメンバーシップを上書きして完全な管理アクセスを取得できます。
これにより、CMS が完全に侵害されます。
プロジェクトのメンテナーは、以下のコミットでこの問題を修正しました:
9604617関連コミットメッセージ:
管理者のみがユーザーを任意のグループに割り当てられるようにする。通常のユーザーは、自分自身および他のユーザーを、自分がすでに所属しているグループにのみ割り当てることができる。
これは、グループ割り当てにおける不適切なアクセス制御に直接対処しています。
WBCE CMS はグループ権限を使用して管理機能へのアクセスを制限します。
制限付きグループ (Users) が以下の権限で作成されました:
| 権限カテゴリ | 設定 |
|---|---|
| Pages | View |
| Media | View |
| Add-ons | View |
| Settings | View |
| Access → Users | View + Modify |
| Access → Groups | View |
| Admin-Tools | (none) |

この設定により、低権限ユーザーは:
彼らに許可されている唯一の昇格権限は:
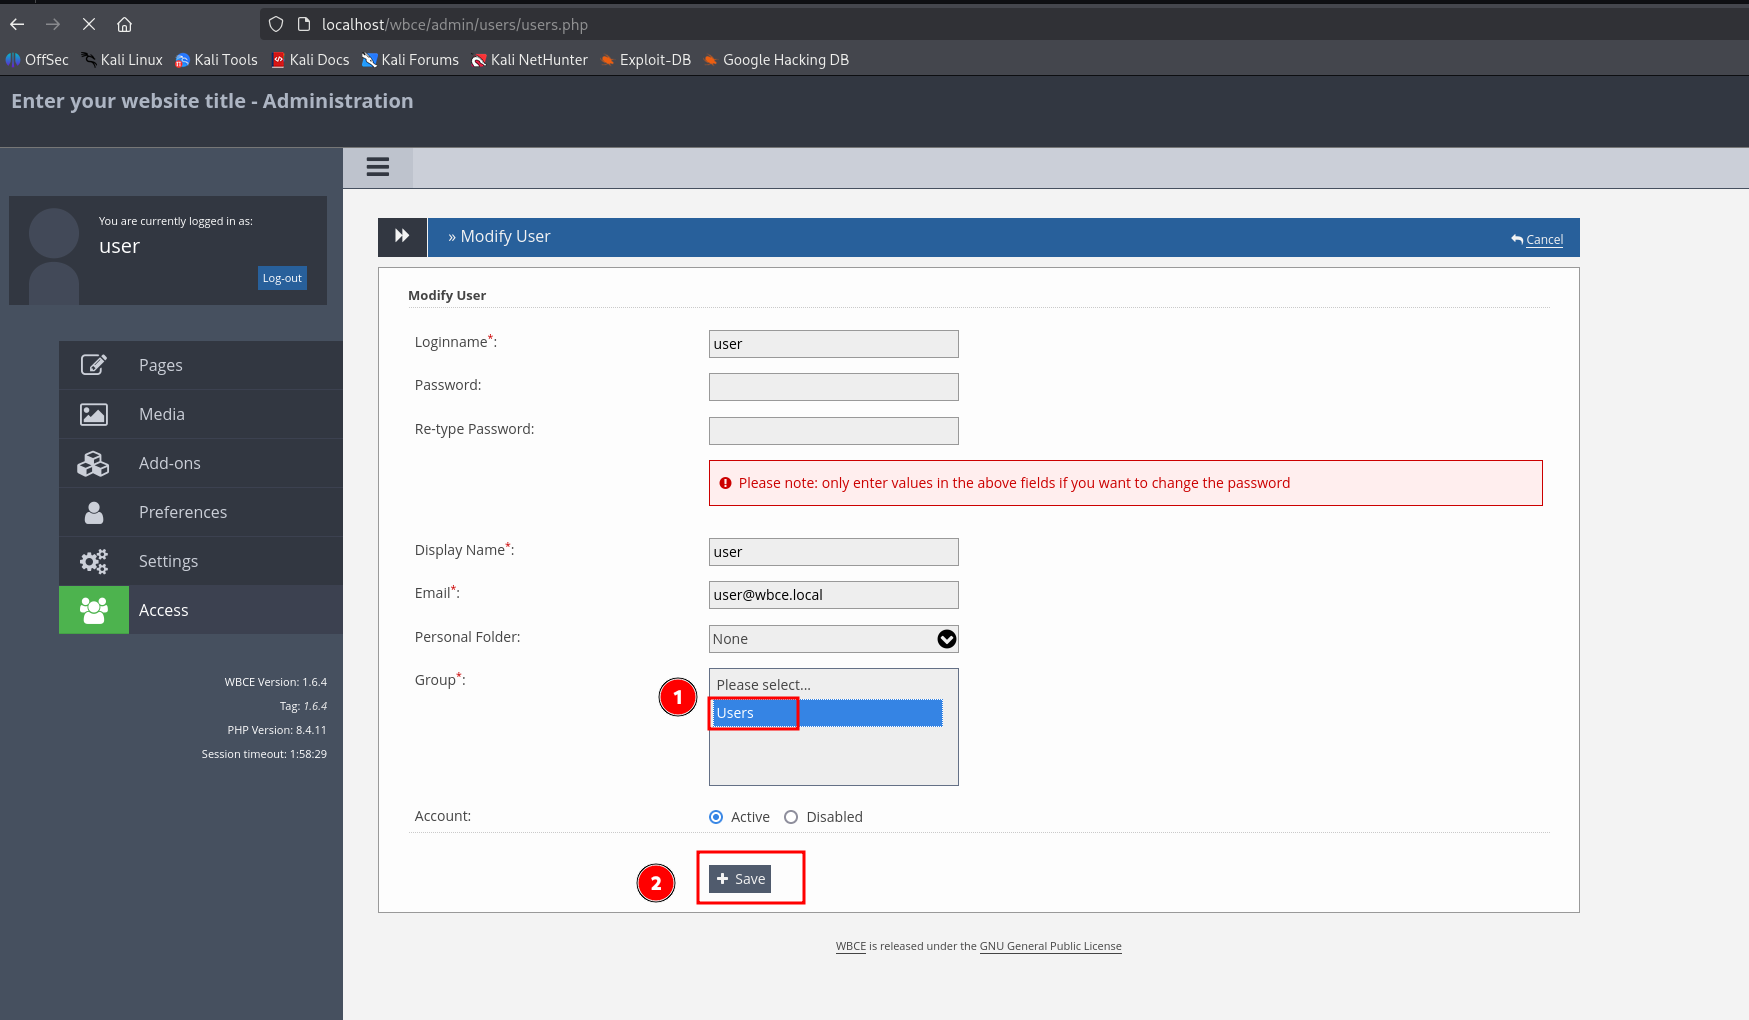
Users → Modify。これは自分のアカウントのみを編集することを意図しています。
自分のプロファイルを以下の経由で変更する場合:
Access → Users → Modify User
バックエンドは、送信された groups[] 値が許可された UI オプションに対応するかどうかを検証しません。
攻撃者はリクエストを傍受して変更できます:
groups[]=2 → 攻撃者が変更 → groups[]=1
これにより、ユーザーは直ちに Administrators グループに割り当てられます。
(コミット 9604617 で確認済み)
以下のファイルはグループ割り当てに関与していますが、以前は適切な認可ロジックが欠如していました:
wbce/admin/users/index.phpwbce/admin/users/users.phpwbce/admin/users/save.phpこの修正では、以下のサーバーサイド検証が導入されます:
これは、グループ割り当てプロセスにおける不適切なアクセス制御 / IDOR の脆弱性を確認するものです。
Users という名前のグループを以下の設定で構成します:

以下の場所に移動します:
Access → Users → Modify User

Burp Suite などのプロキシを使用して送信リクエストを傍受します。
元のリクエストパラメータ:
groups%5B%5D=2
変更後のリクエストパラメータ:
groups%5B%5D=1
パラメータを 1 に変更すると、ユーザーが Administrators グループに割り当てられます。

再認証後、ユーザーは管理ツールと機能への完全なアクセスを取得します。
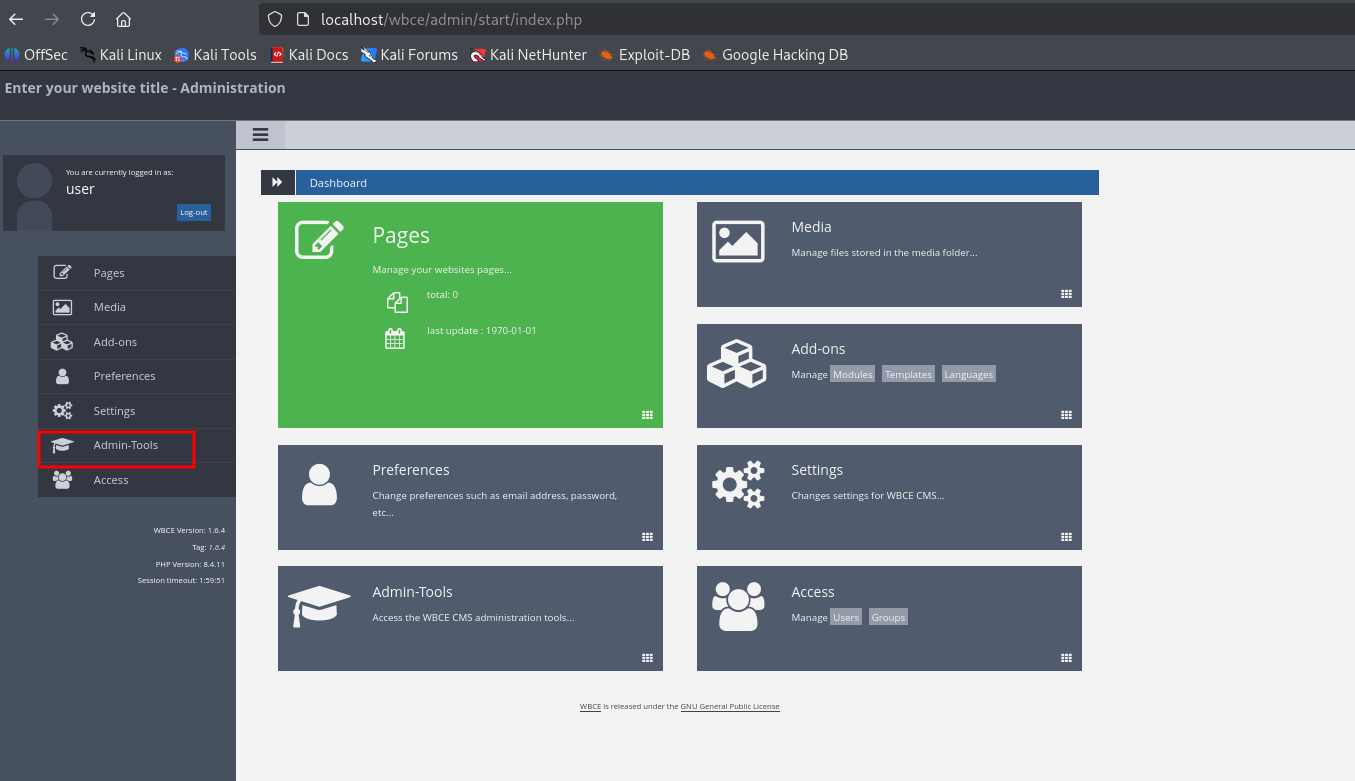
これは権限昇格の脆弱性であり、認証済みの任意の低権限ユーザーが以下を行うことを可能にします:
この CVE は、協調的な脆弱性開示の慣行に従って責任を持って開示されました。ここで提供される情報は、教育および防御目的のみです。
