
レッドチーム運用向けの2026年のコマンドアンドコントロールフレームワークの厳選カタログ。ツールごとにインプラント、リスナー、ペイロード、回避機能を詳解。

レッドチーム作戦向けの2026年最高のC2ツール。免責事項: 本プロジェクトは、許可された業務や学習を行うセキュリティ専門家向けです。
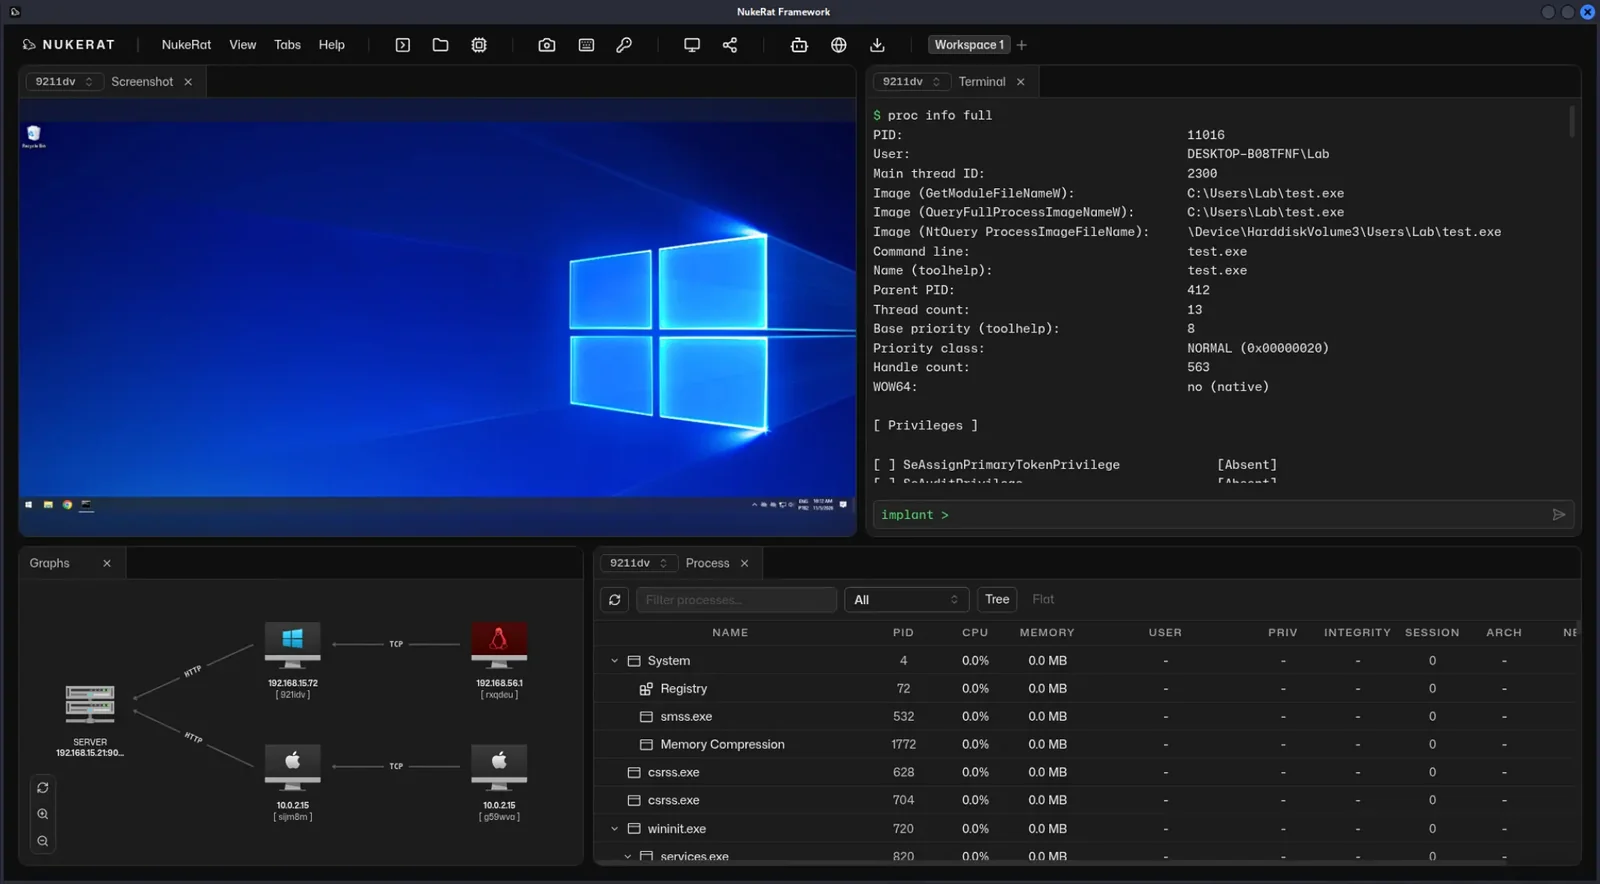
NukeRatは、高度なレッドチーム作戦向けのポストエクスプロイテーションフレームワーク兼C2です。READMEの中心は、BOFおよび.NETユーティリティの兵器庫、Windows・Linux・macOS向けインプラント、そしてコマンド・IOC・侵害ホストのレポートです。
間接システムコール、スタックスプーフィング、スリープマスクを含む実行時回避機能を備えています。
[!NOTE] 詳細を表示するには以下をクリックしてください。
| リポジトリ | nukeratframework/nukerat |
| 主要言語 | GitHubの報告によるとTypeScript。ツリーにはPythonのエントリポイント、サーバー、クライアント、インプラントも含まれます。 |
| ライセンス | GPL-3.0。READMEにはMITの部分(SGN、Nim暗号ユーティリティ)およびGPLv3のLOLBAS参照コピーも記載されています。 |
| 作成日 | 2026年11月6日 |
| 最終プッシュ | 2026年11月14日 |
| スター / フォーク | 263 / 65 |
| ドキュメント言語 | 英語、スペイン語、韓国語、簡体字中国語、ロシア語、ペルシア語、日本語 |
ドキュメント · 兵器庫 · 免責事項。ドキュメントのホームでは、公式リポジトリのBOFおよび.NETツールをクライアントから実行できること、さらにステージレスビルドとローダービルドについて説明しています。リポジトリのトピックにはactive-directory、edr-bypass、lateral-movementも含まれます。これら3つはトピックのままです。機能表には行がないため、カテゴリではありません。
| カテゴリ | プロジェクトの言葉による説明 | 出典 |
|---|---|---|
| 兵器庫 | 550以上の適応済みBOFおよび.NETユーティリティ。 | README |
| 外部プラットフォームC2 | 外部プラットフォームを用いたカスタムC2。例としてTelegramとDiscordが挙げられています。 | README |
| 実行時回避 | その名称の機能行。 | README |
| インジェクション | アロケーションモードの機能行。 | README |
| ランド攻撃(Living off the land) | 240以上のネイティブWindowsバイナリとの統合。LOLBASとして引用されています。 | README |
| 静的回避 | PEカスタマイズの機能行。 | README |
| インプラント | クロスプラットフォーム: Windows、Linux、macOS、ARMサポート付き。 | README |
| Linux BOF | Linux BOFと互換性があると説明されているLinuxインプラント。 | README |
| AI | エージェントとの統合。例としてDeepSeekとローカルエージェントが挙げられています。 | README |
| レポート | 実行されたコマンド、IOC、侵害ホスト。 | README |
| クライアント | ドキュメントによると、兵器庫のツールはクライアントからすぐに実行できます。READMEにはギャラリーが含まれています。 | Docs |
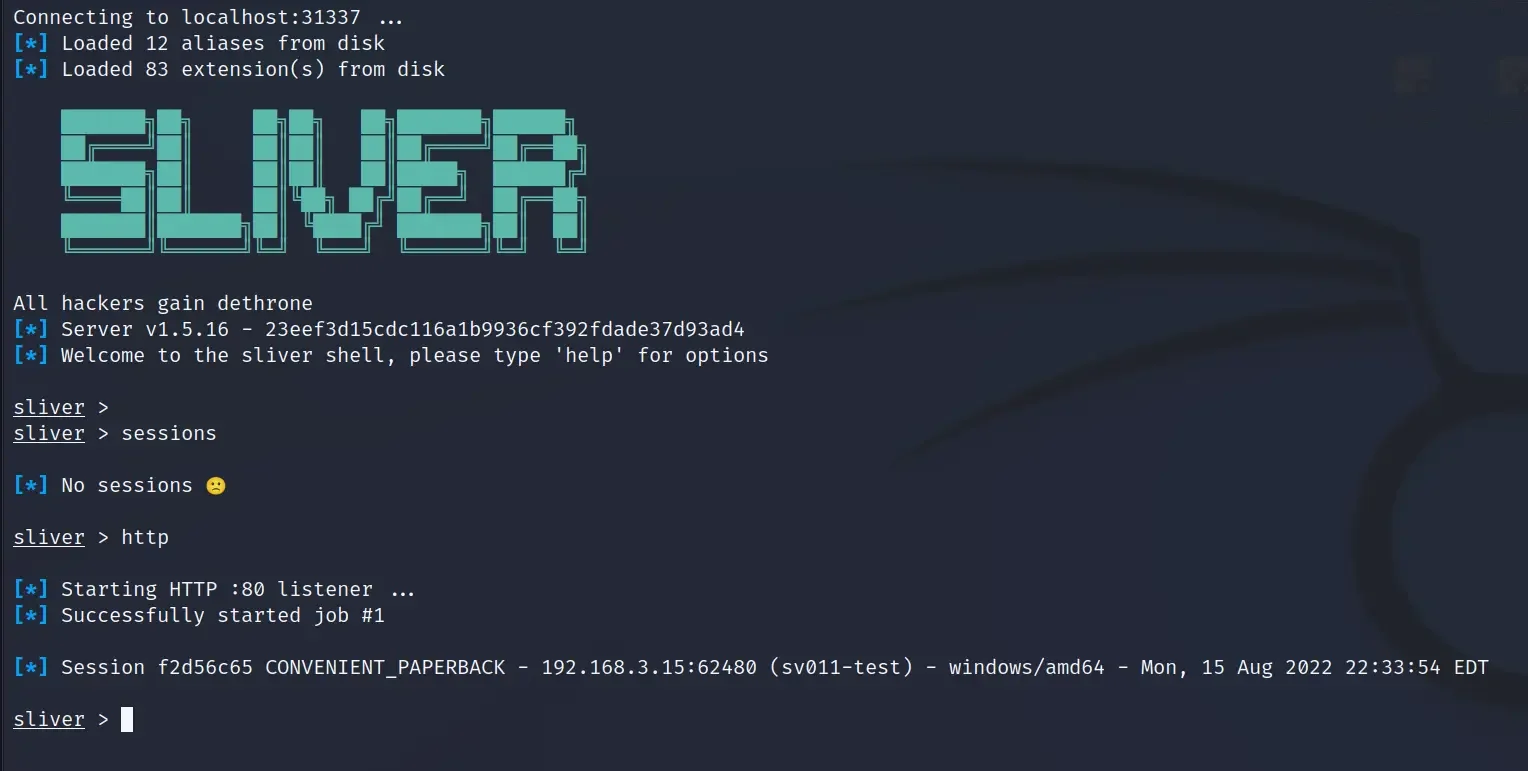
Sliverは、Bishop Foxによる敵対者エミュレーションおよび許可されたレッドチーム作業向けのフレームワークです。サーバーとクライアントはWindows、Linux、macOSで動作し、インプラントも公式にこれら3つをサポートしており、相互TLS、WireGuard、HTTP(S)、DNSを介したC2に対応しています。
[!NOTE] 詳細を表示するには以下をクリックしてください。
| 主要言語 | Go |
| ライセンス | GPL-3.0 |
| 最終プッシュ | 2026年11月14日 |
| スター / フォーク | 12,337 / 1,674 |
READMEには、インプラントはバイナリごとに固有の非対称暗号化キーで動的にコンパイルされ、ネイティブおよびシェルコードペイロード、ユーザー空間リフレクティブローディング、組み込みシェルコードエンコーディング、amd64およびarm64でのBOF/COFF実行をサポートすると記載されています。
| カテゴリ | プロジェクトの言葉で | 出典 |
|---|---|---|
| トランスポート | 相互TLS、WireGuard、HTTP(S)、およびDNS。 | README |
| インプラント | Windows、Linux、macOS。これら3つ向けのamd64およびarm64でのBOF/COFF。 | README |
| ビルドごとのキー | バイナリごとに固有の非対称暗号化キー。 | README |
| ペイロード形式 | ネイティブおよびシェルコードペイロード、ユーザー空間リフレクティブローディング、組み込みシェルコードエンコーディング。 | README |
| Armory | Armoryページには、BOFや.NETツールを含むエイリアスと拡張機能のパッケージマネージャーが説明されています。armoryインデックスには22個のエイリアスと157個の拡張機能がリストされています。エイリアスは.NETアセンブリまたは共有ライブラリをラップします。拡張機能はBOFまたはネイティブライブラリです。パッケージはクライアントにインストールされ、マルチプレイヤーでオペレーター間で共有されません。署名済みパッケージはSliver Armory GitHub organizationから提供されます。 | Docs |
| AIストア | 同じArmoryページには、クライアントArmoryとは別の、AIエージェント用のサーバー側ストアが説明されています。 | Docs |
| 敵対者エミュレーション | プロジェクト自身による名称。 | README |
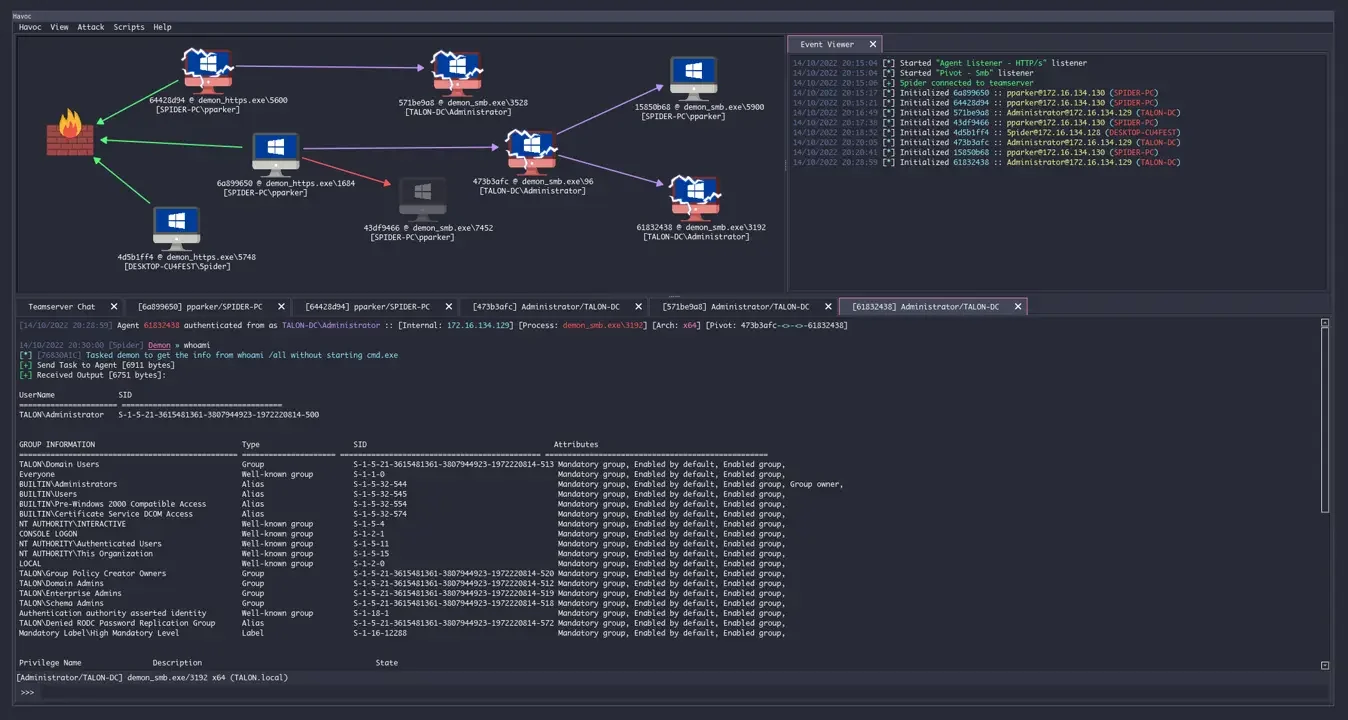
Havocは@C5piderによる可変型ポストエクスプロイテーションのコマンドアンドコントロールフレームワークです。クライアントはクロスプラットフォームのQt UI、チームサーバーはGo、そして主力エージェントはCとアセンブリで書かれたDemonです。GitHubはこのリポジトリをアーカイブ済みとマークしています。
[!NOTE] 詳細を表示するには以下をクリックしてください。
サイト: havocframework.com。Wiki: Havoc wiki。
| 主要言語 | Go |
| ライセンス | GPL-3.0 |
| 最終プッシュ | 2025年12月18日 |
| スター / フォーク | 8,501 / 1,272 |
| リポジトリ状態 | GitHub APIにおいてアーカイブ済み。 |
チームサーバーはマルチプレイヤーと説明されており、ペイロード生成、HTTP/HTTPSリスナー、カスタマイズ可能なC2プロファイル、およびExternal C2を備えています。DemonのREADMEセクションには、SMBサポート、トークンボールト、組み込みのポストエクスプロイテーションコマンドがリストされ、さらにスリープ難読化、x64リターンアドレススプーフィング、間接システムコール、ハードウェアブレークポイントによるAMSI/ETWパッチングもリストされています。
同じREADMEには、Havocは回避性を目的として開発されていないと記載されています。可変性とモジュール性を備えるように設計されており、オペレーターがカスタム機能やモジュールを追加できるようになっています。この一文がカテゴリを決定します。回避はその一つではありません。
| カテゴリ | プロジェクトの言葉で | 出典 |
|---|---|---|
| 可変型C2 | プロジェクト自身の形容詞、およびカスタマイズ可能なC2プロファイル。 | README |
| マルチプレイヤー | マルチプレイヤーのチームサーバー。 | README |
| GUI | クロスプラットフォームのQtクライアント。 | README |
| リスナー | HTTP/HTTPSリスナー。DemonはSMBサポートもリストしています。 | README |
| External C2 | Wikiリンク付きのExternal C2セクション。 | README |
| Demon | 主力エージェント、Cとアセンブリ。 | README |
| モジュール | モジュールリポジトリ、Python API、カスタムエージェントサポート。TalonはREADMEが名指しするカスタムエージェントです。モジュールリポジトリはBOFセットとInvokeAssemblyを名指ししています。 | README |
| ペイロード | チームサーバーはexe、shellcode、dllのペイロード生成をリストしています。Wikiにはx64 EXEおよびDLL形式のみがサポートされると記載されています。 | README |
Mythicは協調型のポストエクスプロイトフレームワークです。オペレーター、マネージャー、レポーティングが1つのブラウザUIを共有します。コアリポジトリはサーバーとインターフェースです。エージェントとC2プロファイルは他のリポジトリからインストールされます。
[!NOTE] 詳細を表示するには下記をクリックしてください。
ドキュメント: docs.mythic-c2.net。READMEにはGo、Docker、docker-compose、ブラウザUIが記載されています。エージェントとプロファイルのインデックス: mythicmeta.github.io/overview。
| 主要言語 | GitHubの報告によるJavaScript。READMEではGo、Docker、ブラウザUIが先頭に挙げられています。 |
| ライセンス | LICENSEファイルはBSD 3-Clause許諾で始まり、著作権は2018年Cody Thomas。同じファイルには他のライセンスも埋め込まれており、GitHub APIはNOASSERTIONを報告しています。 |
| 最終プッシュ | 2026年11月14日 |
| スター / フォーク | 4,911 / 630 |
コアリポジトリはペイロードタイプやC2プロファイルをホストしていません。どちらも他のリポジトリからインストールされます。READMEはカタログについてMythicMeta overviewを、スクリプティングおよびRabbitMQ周辺のコンテナ連携についてMythicMetaパッケージを参照しています。
| カテゴリ | プロジェクトの言葉による説明 | 出典 |
|---|---|---|
| コラボレーション | オペレーター、マネージャー、レポーティングのための協調型インターフェース。 | README |
| Web UI | ブラウザUI。 | README |
| プラグイン可能なエージェント | ペイロードタイプはコアリポジトリの外にあり、稼働中のインスタンスにインストールされます。 | README |
| プラグイン可能なC2プロファイル | C2プロファイルも同様に、それぞれのリポジトリからインストールされます。 | README |
| Dockerサービス | コンポーネント用のDockerとdocker-compose。コンテナイメージはitsafeaturemythicの下で公開されています。 | README |
| スクリプティング | MythicスクリプティングリポジトリがREADMEからリンクされています。 | README |
| レポーティング | インターフェースの目的の一つとして、オペレーターやマネージャーと並んで挙げられています。 | README |








