
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
MassZeroLogon — ZeroLogon 脆弱性(CVE-2020-1472)の大量テスト用ツール | Kitploit
ツール/GitHubGitHub/likeww/masszerologon
偵察脆弱性スキャナーエクスプロイト情報収集ネットワークセキュリティペネトレーションテスト
GitHublikeww/masszerologon

MassZeroLogon

ZeroLogon 脆弱性(CVE-2020-1472)の大量テスト用ツール

リポジトリを見る
34年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

ZeroLogon 脆弱性 CVE-2020-1472 の大量テストツール

証明

手順

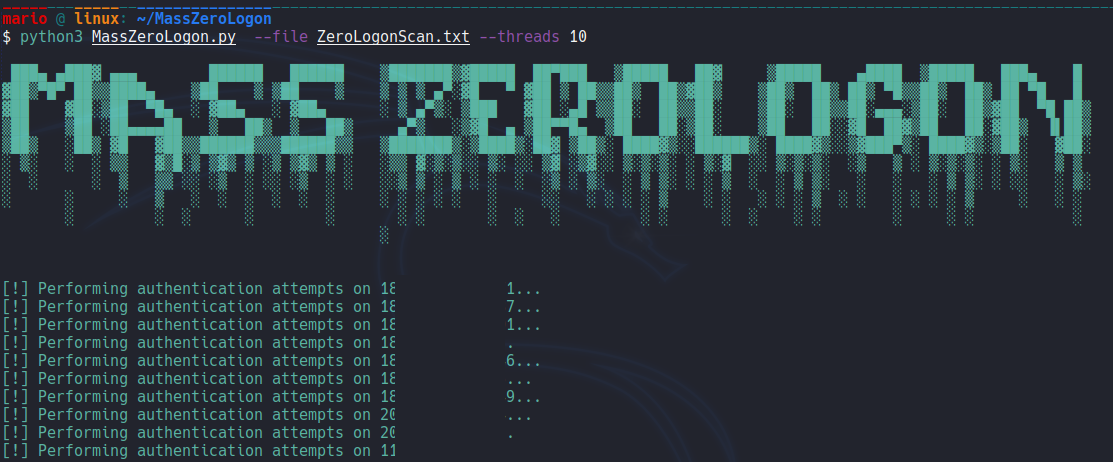
このツールを使用するには、ip adress and hostname separated by comma 形式のホストファイルが必要です。

  • ホストファイルのサンプル
1.1.1.1    ,      WIN-6641554161U 
1.1.1.1    ,           SERVERDATA 
1.1.1.1    ,           SERVER2012 
1.1.1.1    ,                 DC01 
1.1.1.1    ,               SERVER 

次の手順に従うことで、有効な IP アドレスを含むこの種のファイルを取得できます。

  • 次のパラメータを使用した nmap スキャン
nmap -p 135,137,139,445 --script smb-os-discovery -oA zerologon_nmap -iL <IPList>
  • 次のスクリプトとコマンドを使用した nmap 結果の解析
./convert-nmap-zerologon.py zerologon_nmap | grep "yes" | awk -F "|" '{print $1"," $4}' > ZeroLogonScan.txt

ツールをダウンロード